Ciao System! 👋🏻 Queste sono le novità pubblicate su TurboLab.it nel corso della settimana.

Non vuoi più ricevere queste email? Allora dis-iscriviti con un solo click!

🎗 Ricorda di aggiungere l'indirizzo newsletter@turbolab.it alla rubrica per evitare che queste newsletter finiscano nella posta indesiderata.
🩹 Problemi di visualizzazione? Apri nel browser.

Articoli e news

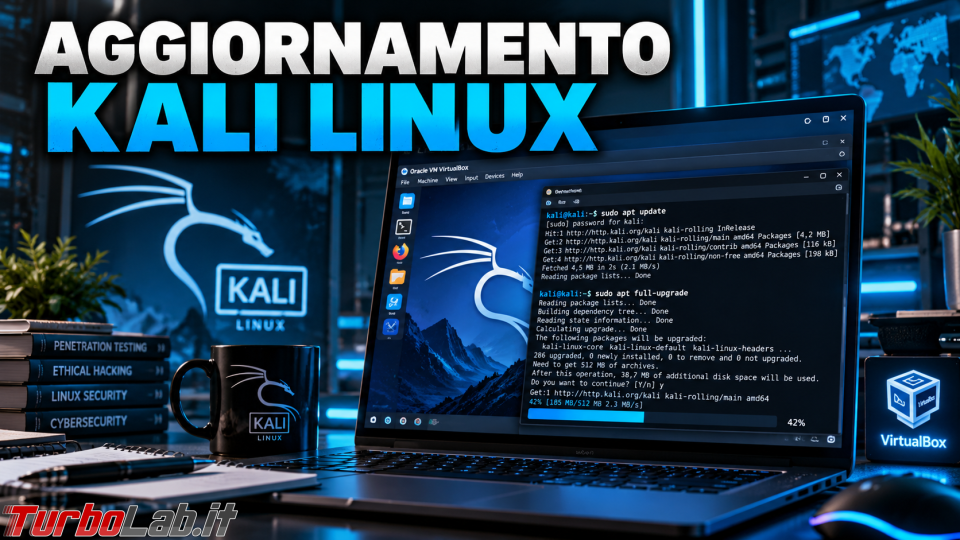
[guida] Come aggiornare a Kali Linux 2026.3 senza reinstallare (PC o macchina virtuale)

Copertina

Kali Linux 2026.3 è disponibile per il download gratuito. Fortunatamente, tutti i PC e le macchine virtuali che già montano una release precedente del ramo rolling possono essere aggiornati direttamente, senza che sia necessario formattare, reinstallare da zero o perdere i propri file. Questa guida mostra dunque come aggiornare a Kali Linux 2026.3 tramite linea di comando.

Allarme rosso per nuova vulnerabilità critica nel kernel Linux (TCP su IPv4): Ubuntu e RHEL non hanno ancora la patch

Copertina

Un pacchetto SYN con qualche opzione IP in più, ritrasmesso nel momento giusto. In teoria basta questo per mettere in difficoltà il codice che gestisce l'handshake TCP su IPv4 nel kernel Linux. La vulnerabilità CVE-2026-98432 è un use-after-free che il team CVE del kernel ha valutato con un punteggio CVSS di 9,8. Anthropic sostiene di averla trasformata in un exploit che esegue comandi come root da remoto. Ubuntu e Red Hat Enterprise Linux non hanno ancora distribuito una correzione, mentre altre distribuzioni hanno già aggiornato i propri kernel. Chi amministra sistemi Linux ha quindi un problema concreto: deve capire quanto è esposto e come organizzarsi in attesa della patch.

[Upd: 6 miliardi!] Binance è stato hackerato: rubati 2,5 miliardi di dollari (ma i conti degli utenti sono al sicuro). È il furto crypto più alto della storia

Copertina

Poco più di due miliardi e mezzo di dollari in criptovalute escono dai wallet di Binance in pochi minuti, verso un indirizzo creato appena qualche ora prima. Tanto basta per mandare in tilt il mercato dei derivati. Secondo i dati CoinGlass, nell'ora successiva vengono chiuse forzatamente posizioni per 620,41 milioni di dollari, mentre Bitcoin scivola sotto la soglia degli 80.000 $. Non si tratta di una semplice voce di corridoio. Nella notte tra il 29 e il 30 ottobre lo stesso fondatore di Binance, Changpeng Zhao (CZ), ammette che i movimenti hanno tutto l'aspetto di un attacco.

OpenAI rilascia GPT-6.1 Terra: nuovo modello ottimizzato per l'uso del PC

Copertina

Guardare lo schermo, capire che cosa mostra, poi cliccare, digitare e passare da un'applicazione all'altra come farebbe una persona. È il compito per cui OpenAI ha costruito GPT-6.1 Terra, il nuovo modello di fascia media rilasciato oggi, lunedì 26 ottobre 2026. Lo slogan dell'azienda insiste su un uso del computer «veloce e capace, su larga scala», e a un prezzo più basso

Anche le AI sbagliano (e noi dovremmo accorgercene)

Copertina

Ormai le AI hanno invaso il nostro mondo, sono presenti praticamente ovunque in browser, programmi, cellulari e tanto altro. Proviamo a capire come convivere con loro e come utilizzarle al meglio, tenendo sempre in funzione il nostro cervello che abbiamo utilizzato per tanto tempo.

Attacco ai canali YouTube: come funziona la truffa del finto strike per copyright (e come difendersi)

Copertina

Ricevere un'email che segnala una violazione di copyright o l'uso non autorizzato dell'immagine di una persona su un video di YouTube fa scattare immediatamente il PANICO in qualsiasi content creator. I criminali informatici conoscono bene questo meccanismo psicologico e hanno messo a punto una campagna di spear phishing estremamente sofisticata, capace di superare i filtri antispam e di personalizzare la trappola in base al canale preso di mira. Oggi ho ricevuto direttamente uno di questi messaggi, indirizzato al canale YouTube di TurboLab.it. Analizziamo da vicino come è costruita l'esca, l'ingegnosa catena di reindirizzamenti tecnici utilizzata dagli aggressori e quali regole seguire per non farsi rubare l'account.

Gemini 4 Carbon è ufficiale: Google punta su cybersecurity e agenti AI che lavorano per giorni

Copertina

Due settimane. Tanto è passato tra il debutto di Gemini 4 Argon e quello del suo successore: oggi, 28 ottobre 2026, Google ha annunciato Gemini 4 Carbon, il nuovo modello di frontiera che l'azienda presenta come «il nostro modello più potente, con capacità allo stato dell'arte nella cybersecurity e nei compiti a lungo orizzonte». La velocità dei rilasci fa notizia, ma conta di più il modo in cui il modello viene presentato. I numeri in vetrina riguardano la scoperta di vulnerabilità e la scrittura di exploit, non la conversazione: la direzione è quella degli agenti autonomi, capaci di lavorare a lungo senza supervisione. Ed è qui che la faccenda si fa delicata, perché un'abilità utile a chi difende un sistema è altrettanto preziosa per chi lo attacca.

Di nuovo! Supermercati europei hackerati: frigoriferi portati a 50°C da remoto, merce buttata in Belgio e Svezia

Copertina

Nella notte tra domenica 1° e lunedì 2 novembre 2026, qualcuno ha impostato da remoto la temperatura a 50° di frigoriferi e congelatori di decine di supermercati europei. Al mattino, il personale ha dunque trovato i banchi frigo trasformati in forni e ha dovuto buttare la merce deperibile. Questa volta non è un furto di dati. È un attacco informatico ai sistemi di refrigerazione che produce danni fisici, cibo da smaltire e scaffali vuoti. Ed è la seconda ondata in meno di un mese, dopo quella che a ottobre aveva colpito la Francia.

Scoperte manomissioni anche nei wallet Trezor: lettura delle chiavi private ed esfiltrazione cellulare, come per Ledger

Copertina

Un componente in più, infilato tra la scheda principale e lo schermo. Sopra, un modulo cellulare con la sua antenna. È quanto un utente indonesiano sostiene di aver trovato dentro il proprio Trezor Safe 5, acquistato da CryptoBilis, rivenditore attivo nel Sud-est asiatico già sotto indagine per una serie di incidenti del tutto simili relativi ai wallet realizzati dal concorrente Ledger. Trezor non ha ancora esaminato fisicamente il dispositivo, ma ha comunque chiesto a chiunque abbia comprato un suo prodotto da quel canale di spostare subito i fondi su un nuovo wallet. La posta in gioco è alta: l'hardware wallet è lo strumento che il mondo crypto considera la cassaforte per eccellenza. Se però la manomissione avviene prima che il dispositivo arrivi nelle mani dell'utente, la cassaforte diventa una spia.

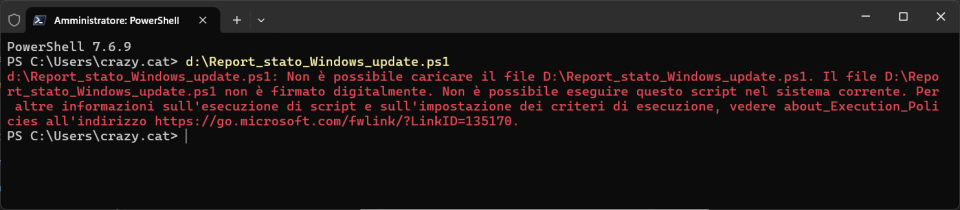
Come risolvere l'errore: non è possibile eseguire questo script nel sistema corrente.

Copertina

Dopo aver chiesto a Claude Desktop di modificarmi uno script PowerShell per aggiungervi alcune nuove funzioni, mi permette di scaricarne una copia completa già in formato PS1. Il problema si presenta quando provo ad eseguirlo e non posso farlo perché il file PS1 non è firmato digitalmente.

Come aggiornare a Windows 26H2 utilizzando l'Enablement Package KB5121794

Copertina

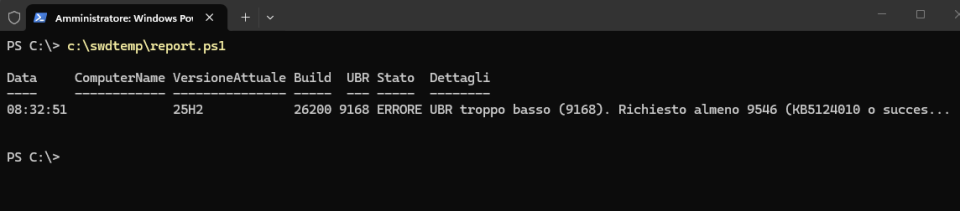
L'aggiornamento a Windows 11 26H2 dovrebbe avvenire automaticamente dopo che si è installata la KB5124010, o KB ancora più recenti, se questo non dovesse accadere si può ricorre all'Enablement Package KB5121794, un piccolissimo file che permette il cambio di versione in tutti i computer che hanno i requisiti adatti il cui UBR (Update Build Revision) è almeno 9546, l'UBR cambia ogni mese con l'installazione degli aggiornamenti cumulativi.

Composer 2.11 introduce il cooldown: i pacchetti PHP appena pubblicati restano in attesa prima dell'installazione

Copertina

Un attesa prima di installare un pacchetto appena pubblicato può sembrare una seccatura. Per l'ecosistema PHP, invece, potrebbe fare la differenza tra una build pulita e una compromessa. Composer 2.11, il gestore di dipendenze per PHP, introduce una policy di "cooldown": le nuove versioni dei pacchetti vengono trattenute per un periodo configurabile prima che Composer accetti di installarle. Inoltre, nella stessa release arrivano diverse correzioni di sicurezza e una risoluzione delle dipendenze più veloce. In gioco c'è la catena di distribuzione del software PHP, presa di mira sempre più spesso con pacchetti legittimi finiti nelle mani sbagliate.

Problema di sicurezza in TightVNC Viewer: un server VNC malevolo può eseguire codice sul tuo PC. Aggiorna alla 2.8.90

Copertina

Chi usa TightVNC per fare assistenza remota è abituato a pensare che il rischio stia sulla macchina controllata, non sulla propria. Questa volta è il contrario. In TightVNC Viewer 2.8.88 per Windows a 64 bit è stata scoperta una vulnerabilità di esecuzione di codice da remoto pre-autenticazione: un server VNC malevolo può eseguire codice sul PC del tecnico prima ancora che compaia la richiesta della password. Il componente vulnerabile è il Viewer, cioè proprio lo strumento con cui l'amministratore si collega agli altri sistemi.

Email cifrata: cosa protegge davvero e perché sempre più utenti la scelgono
Copertina

L'Europa ha alcune delle regole sulla protezione dei dati più severe al mondo. Eppure, per moltissime persone, la casella di posta resta un luogo di cui si sa pochissimo: chi può leggere i messaggi, dove vengono conservati, per quanto tempo. È un paradosso curioso, se si pensa a quante informazioni passano ogni giorno per l'email: contratti, buste paga, referti medici, documenti scolastici dei figli, link per reimpostare le password di tutti gli altri account.
BTCPay Server: se hai un hot wallet, spegni il server (possono rubarti tutto)!

Copertina

Nessun numero ufficiale sulle perdite, nessuna patch, nessuna spiegazione tecnica. Solo un'istruzione secca: spegnere subito il server. Nella serata del primo novembre 2026 il team di BTCPay Server, il processore di pagamenti open source che permette ai commercianti di accettare Bitcoin senza intermediari, ha lanciato un allarme di sicurezza: alcuni aggressori stanno svuotando gli hot wallet ospitati sulle istanze del software. Chi tiene fondi in un wallet gestito da un server colpito rischia di vederli sparire in un'unica transazione. Ed è la conseguenza diretta di un modello che mette custodia e sicurezza interamente sulle spalle di chi installa il software.

Trading con leva sulle crypto nel 2026: le 5 piattaforme che proteggono meglio il trader

Copertina

Migliori piattaforme per il trading con leva nel 2026: confronto tra 5 opzioni

Hai un negozio Drupal Commerce? Aggiorna subito e controlla gli ordini recenti: la falla è già sfruttata!

Copertina

Ordini accettati senza che il cliente abbia pagato il dovuto. È il genere di problema che un negozio online scopre quando la merce è già partita. Il 28 ottobre 2026 Drupal lo ha messo nero su bianco: una vulnerabilità classificata "Highly critical" in Commerce Core, il modulo con cui decine di migliaia di siti Drupal vendono prodotti e servizi, è già sfruttata attivamente. La falla, identificata come CVE-2026-118539, consente di eludere i controlli di accesso, e il conto lo paga direttamente il commerciante. Per chi gestisce uno store basato su Drupal Commerce la priorità è quindi doppia: aggiornare subito e ricontrollare gli ordini recenti.

Ultimo video

🪟 IL SUPPORTO PER WINDOWS 10 È TERMINATO! SPIEGA + COME RICEVERE AGGIORNAMENTI GRATIS nel 2025/2026

🪟 IL SUPPORTO PER WINDOWS 10 È TERMINATO! SPIEGA + COME RICEVERE AGGIORNAMENTI GRATIS nel 2025/2026
Video precedenti:

Messaggi dal forum

Inizia una nuova discussione

Curiosità

Questa newsletter viene recapitata a 2.991 iscritti, fra i quali ci sei anche tu!
I domini più usati sono gmail.com (64.13% degli iscritti) , libero.it (7.82%) , tiscali.it (6.35%) .

Cosa ne pensi?

👍 Ti è piaciuta questa email? 👎 NON ti è piaciuta? Manca qualcosa che vorresti oppure hai problemi di visualizzazione? Siamo super-interessati a conoscere la tua opinione! Raccontaci tutto partecipando alla discussione sul forum:
Raccontaci cosa ne pensi della newsletter
Abbiamo inviato questa email a info.system@turbolab.it poiché ti sei registrato a TurboLab.it con lo username System, e hai scelto di ricevere la newsletter.

Clicca qui per dis-iscriverti con un solo click

Informativa privacy disponibile sul sito.