Allarme rosso per PHP: due vulnerabilità critiche consentono l'hack immediato di qualsiasi sito (PHP2Shell) (aggiornato: 21 ottobre 2026, ore 08:56)
- a cura di: massimo.valenti
- Commenti:
- Letture:
- Aggiornato: 2 ore fa
- Pubblicato: 3 ore fa

Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.
Il team di sicurezza di PHP ha annunciato il rilascio di patch di sicurezza straordinaria programmato per oggi, 21 ottobre 2026, alle 14:00 UTC (le 16:00 in Italia). La causa è una fuga di notizie su due falle critiche, che watchTowr descrive come vulnerabilità di esecuzione di codice da remoto. Il quadro ufficiale è però ancora scarno: versioni coinvolte, causa tecnica e versioni corrette verranno pubblicate solo insieme agli aggiornamenti. Per chi amministra server web basati su PHP, in pratica una fetta enorme di Internet, la partita si gioca tutta nelle prossime ore.
Gli esperti di Sansec ritengono che la falla sia talmente grave da aspettarsi exploit massivi dei siti PHP entro 15 minuti dal rilascio della patch.
L'avviso preliminare è volutamente essenziale: il rilascio corregge due vulnerabilità critiche, entrambe valutate 9,2 secondo CVSS v4.0. Dettagli, versioni interessate e versioni corrette arriveranno con il rilascio stesso.
Una frase dell'avviso spiega perché i tempi si sono accorciati: «Ci riserviamo il diritto di anticipare il rilascio qualora i dettagli di una delle due vulnerabilità diventassero pubblici, o qualora emergessero prove di sfruttamento attivo».
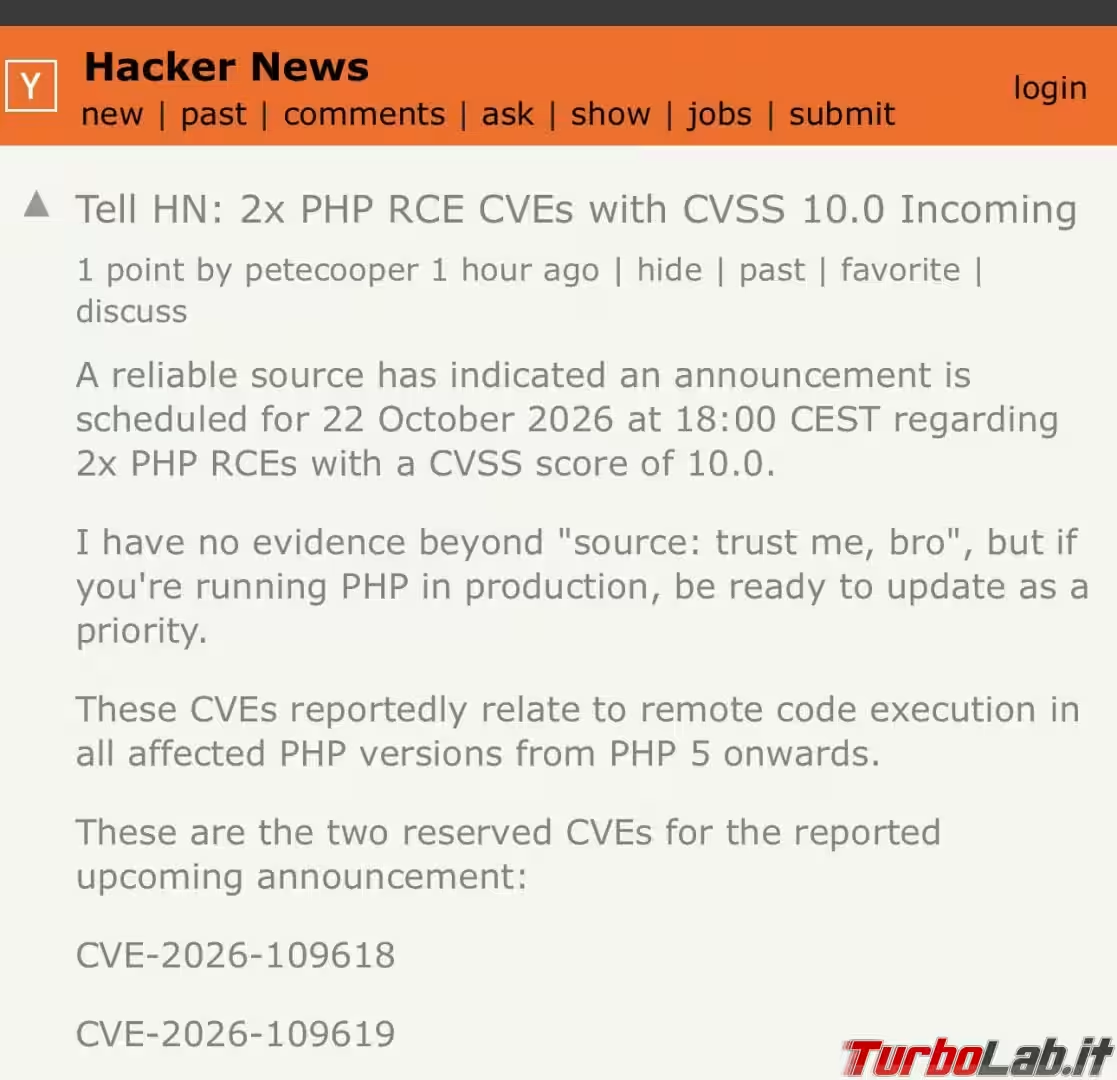
Il comunicato ufficiale non cita gli identificativi CVE e non descrive le falle come vulnerabilità RCE. Gli identificativi che circolano, CVE-2026-109618 e CVE-2026-109619, sono quelli rilanciati sui social e da watchTowr. Entrambi risultano ancora riservati, cioè senza alcuna descrizione pubblica.
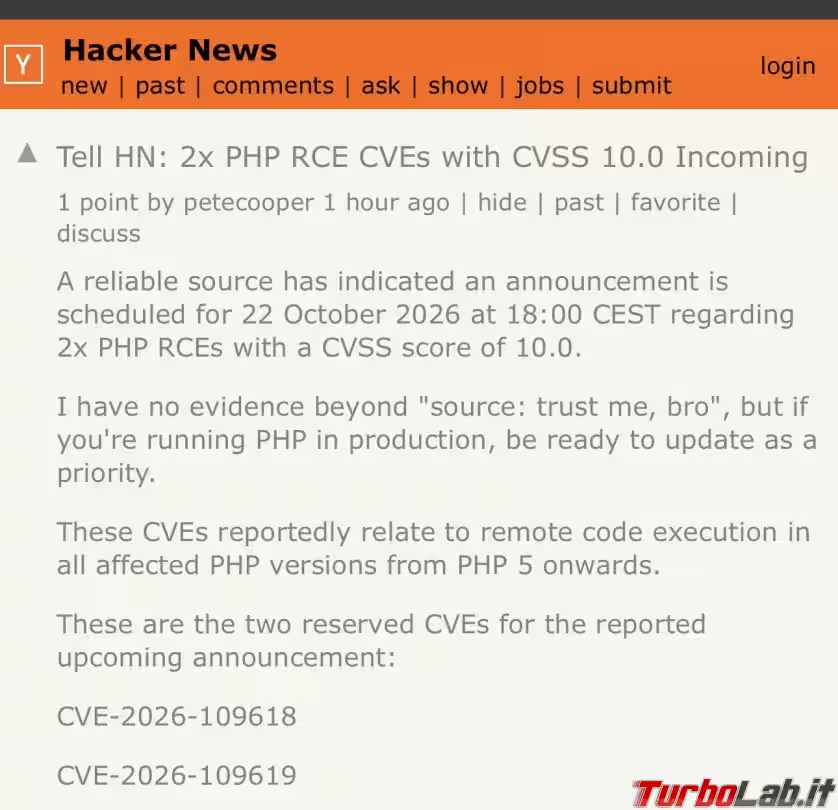
Tutto parte il 20 ottobre alle 15:20 UTC. L'utente "petecooper" pubblica un "Tell HN" su Hacker News e afferma, citando una «fonte affidabile», che il 22 ottobre alle 18:00 CEST sarebbero state annunciate due RCE in PHP con punteggio CVSS 10,0, valide per tutte le versioni da PHP 5 in poi. Lo stesso autore ammette di non avere prove: la sua affermazione si regge sulla fiducia nella fonte. Il post viene poi rimosso, ma gli screenshot fanno in tempo a diffondersi su X e Mastodon, dove Kevin Beaumont segnala la fuga di notizie.
A trasformare la voce in notizia è watchTowr, società di sicurezza che faceva parte del gruppo di coordinamento. «Avremmo dovuto aspettare tutti fino a giovedì alle 11:00, ora della costa est degli Stati Uniti. Sono trapelate informazioni sulle vulnerabilità RCE zero-day sotto embargo in PHP. Possiamo confermare che sono reali», ha scritto l'azienda su X.
watchTowr precisa di non essere l'autrice della scoperta e lascia il merito ai ricercatori originali. Sostiene inoltre di aver riprodotto con successo CVE-2026-109618, ma tiene per sé i dettagli tecnici fino all'arrivo delle patch. Secondo le sue FAQ, al 21 ottobre non risulta alcuno sfruttamento attivo e le falle non compaiono nel catalogo Known Exploited Vulnerabilities della CISA. C'è però anche una cattiva notizia: prima della patch non esiste alcuna mitigazione.
L'embargo, del resto, serve proprio a questo. È la finestra riservata in cui il progetto coordina le correzioni con distribuzioni Linux, provider di hosting e aziende di sicurezza, così che i pacchetti aggiornati escano insieme all'avviso. Una fuga di notizie accorcia quella finestra per tutti.
Sul punteggio di gravità i numeri divergono. PHP indica 9,2 su CVSS v4.0, mentre il post trapelato e Benjamin Harris, CEO di watchTowr, parlano di 10. «Entrambe hanno CVSS 10 e, a quanto risulta, riguardano le versioni 5, 6 [che non esiste, n.d.r.], 7 e 8 di PHP», ha dichiarato Harris a BleepingComputer. I post trapelati, peraltro, non specificano quale versione di CVSS abbiano usato.
Il vero nodo riguarda i sistemi datati. Secondo il ricercatore Florian Roth, la falla si trova nel core di PHP e solo PHP 8 riceverà le patch. È l'affermazione di un singolo ricercatore, non una posizione ufficiale. Anche Huntress riferisce che alcuni ricercatori si aspettano correzioni solo per i rami PHP 8 supportati. Se così fosse, chi ha ancora in produzione PHP 5 o PHP 7, entrambi fuori supporto da anni, resterebbe senza correzione ufficiale.
Huntress osserva inoltre che un bug nel core, e non in una singola applicazione, allarga «molto, e molto in fretta» il perimetro da controllare: WordPress, Drupal, Joomla, Magento, hosting condivisi e pannelli di controllo. Tra i ricercatori, intanto, circola già un nome: "php2shell".
Fino alla pubblicazione dell'avviso completo non c'è nulla da applicare. C'è però parecchio da preparare:
Chi gestisce ancora server con PHP 5 o PHP 7 ha comunque un motivo in più per pianificare la migrazione a un ramo PHP 8 supportato, a prescindere da quello che dirà l'avviso. Appena cadrà l'embargo, Nicolas Krassas ha promesso di pubblicare un laboratorio tecnico sulle due falle: da quel momento i dettagli saranno nelle mani di tutti, aggressori compresi.
Fonti: huntress.com, threatlandscape.io, bleepingcomputer.com, sansec.io