
Autore umano, supporto AI
Gli articoli di TurboLab.it sono curati dagli utenti della nostra community, ma possono essere generati o migliorati tramite intelligenza artificiale.
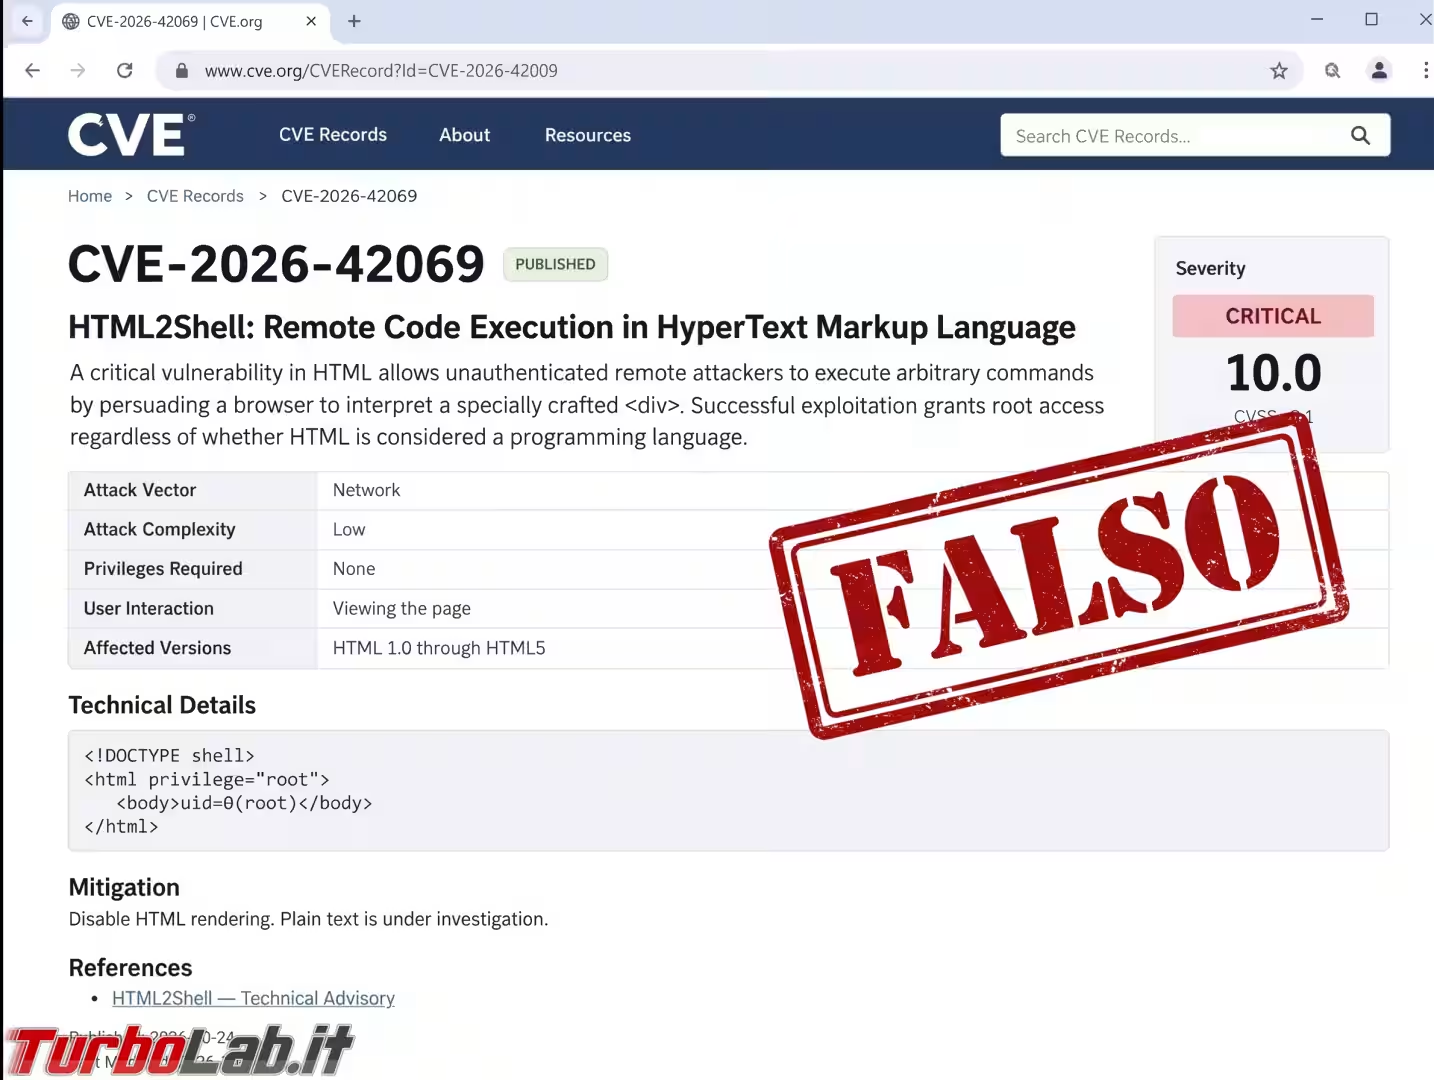
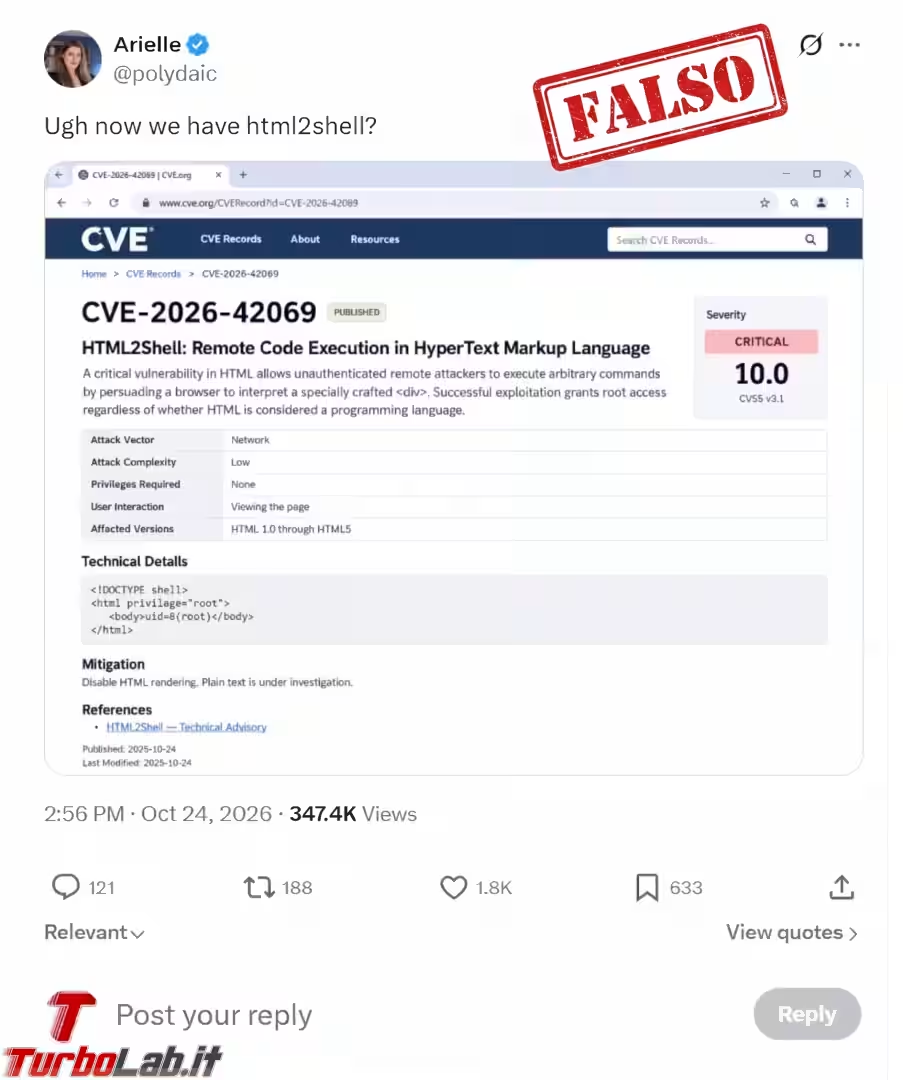
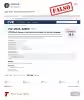
Nelle ultime ore sta rimbalzando tra canali Telegram, Reddit e bacheche social uno screenshot che ha fatto sobbalzare i meno esperti e sbellicare dalle risate chi mastica codice: una presunta vulnerabilità critica battezzata con il nome roboante di "HTML2Shell" e l'identificativo CVE-2026-42069. In realtà, non c'è nulla da temere: si tratta solo di uno scherzo, una bufala vera e propria, per far leva sul terrore seminato in rete negli ultimi giorni dalle vere vulnerabilità con un nome simie
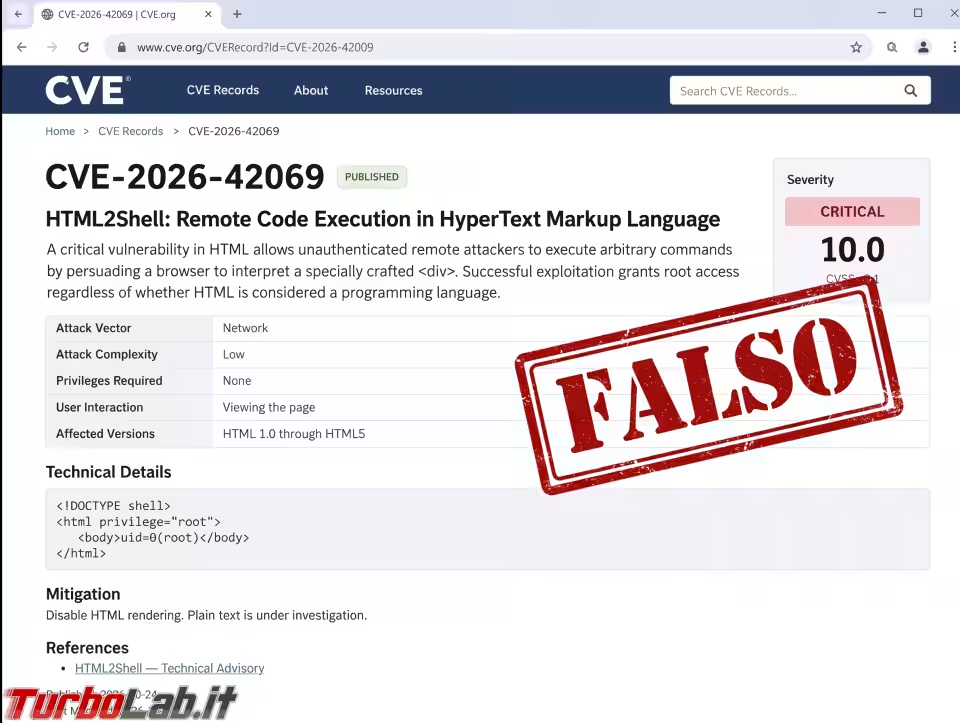
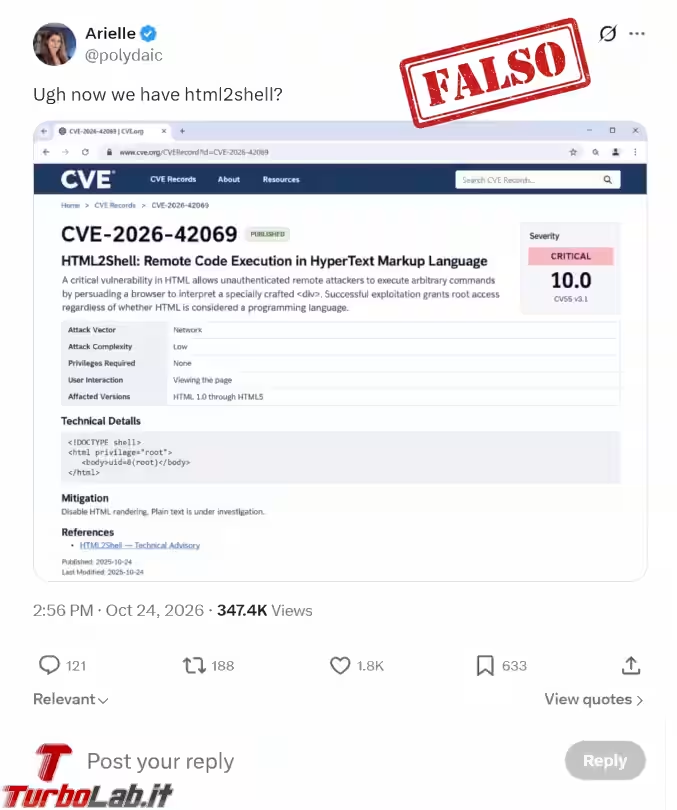
Secondo la schermata - impaginata con la classica grafica del portale ufficiale CVE.org - basterebbe un banalissimo tag HTML appositamente confezionato per regalare a un malintenzionato i permessi di amministratore supremo sulla macchina della vittima.
Mettiamo subito le cose in chiaro prima che parta il panico tra i sistemisti: è una colossale presa in giro (e anche piuttosto divertente).
Il "bug del secolo": di cosa parla lo screenshot
Lo screenshot mostra una scheda CVE compilata a puntino:
- Identificativo:
CVE-2026-42069 - Nome vulnerabilità:
HTML2Shell: Remote Code Execution in HyperText Markup Language - Gravità:
CRITICAL 10.0 - Descrizione: una falla critica in HTML permetterebbe a criminali informatici non autenticati di ottenere una shell di root inducendo il browser a interpretare un tag
<div>malevolo. La beffa finale: "Successful exploitation grants root access regardless of whether HTML is considered a programming language".
Nel riquadro dei dettagli tecnici viene persino fornito il codice "exploit":
<!DOCTYPE shell>
<html privilege="root">
  <body>uid=0(root)</body>
</html>
E per chiudere in bellezza, come misura di mitigazione suggerita: "Disabilitare il rendering HTML. Il testo semplice (plain text) è attualmente sotto indagine".
Perché è una sonora bufala (e un meme riuscito)
Per chi lavora nell'IT, i campanelli d'allarme suonano a volume assordante già al primo rigo:
- HTML è un linguaggio di markup, non di programmazione: Non esegue calcoli, non gestisce chiamate di sistema né tantomeno alloca privilegi di sistema operativo. Per quanto si possa scherzare sul tema, un file HTML statico non ha accesso alle API di sistema né può invocare una shell Linux o Windows
- La sintassi inventata di sana pianta: L'attributo
privilege="root"dentro al tag<html>non esiste in nessuna specifica W3C o WHATWG passata, presente o futura. È pura satira geek - Il codice identificativo del CVE: Guardate bene il numero: 42069. È l'unione di 420 e 69, due numeri che da sempre sono la firma inequivocabile dei meme e dell'umorismo di Internet
- La mitigazione impossibile: Suggerire di "disabilitare il rendering HTML" sul web equivale a dire "per non fare incidenti in auto, smantellate tutte le strade del pianeta"
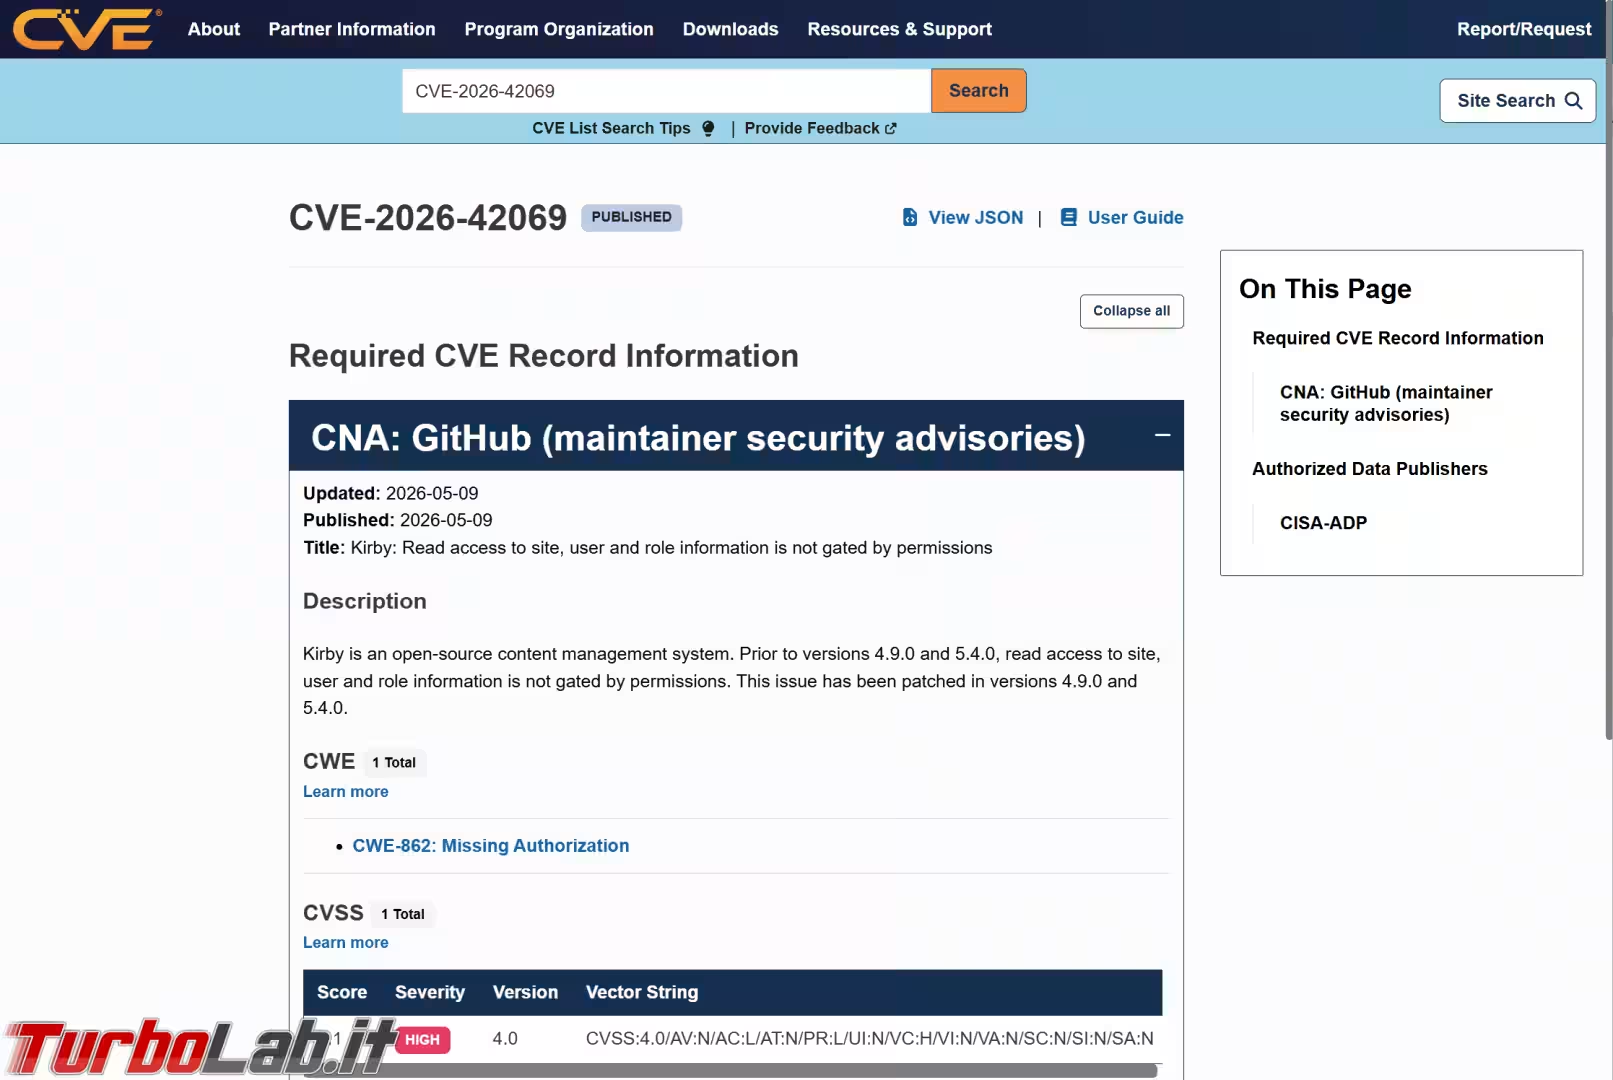
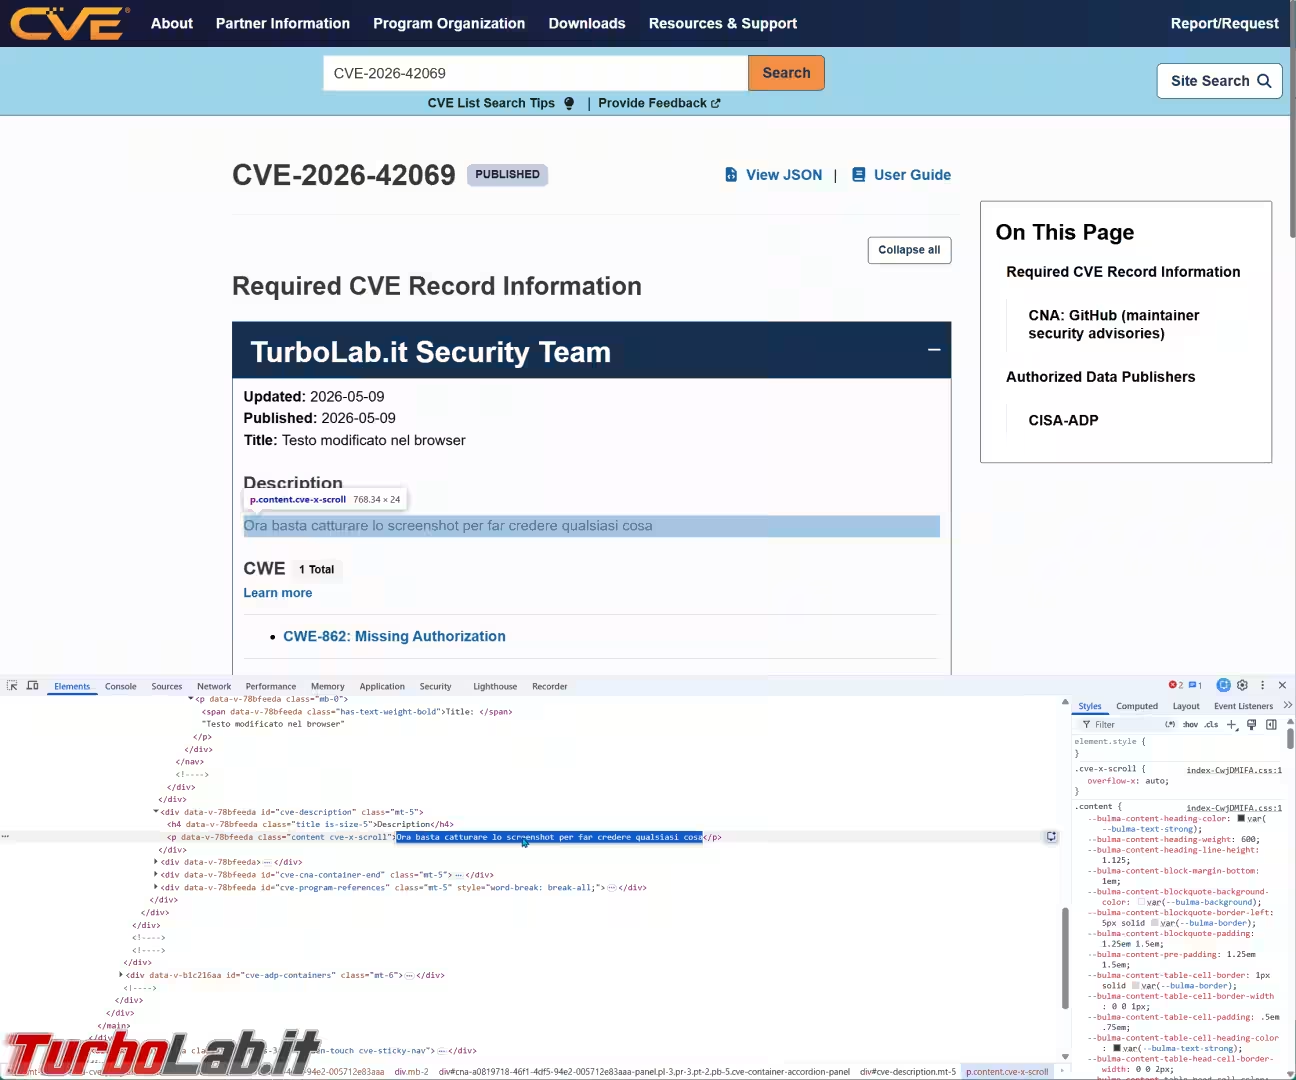
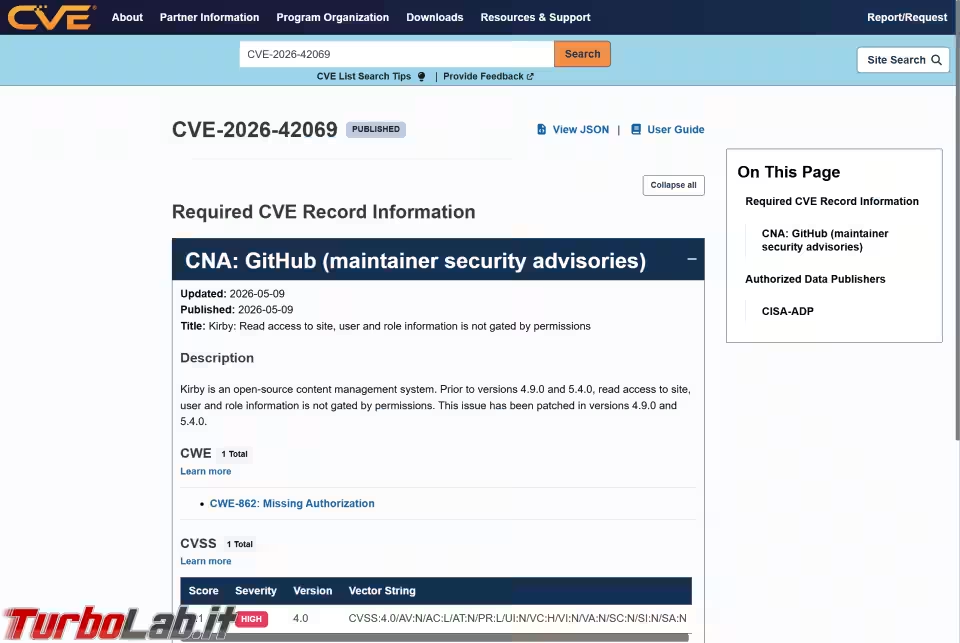
Se ancora ciò non bastasse, basta aprire il CVE indicato per accorgersi che parla di tutt'altro: una vulnerabilità in un CMS chiamato "Kirby"
Da dove nasce l'allarme per HTML2Shell
L'autore originale è incerto. La segnalazione di Yahoo News indica l'utente @polydaic su X (qui il suo post originale), ma non c'è modo di sapere se la ragazza l'abbia realizzato in prima persona
Quello che, invece, è sicuro è l'origine del nome: la bufala di "HTML2Shell" nasce in senso alle recenti, gravissime (e verissime!) vulnerabilità emerse in questi giorni:
Come è stato creato lo screenshot?
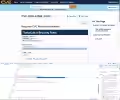
Niente hacker né Photoshop avanzato: per generare una schermata del genere basta aprire una qualsiasi scheda reale sul sito ufficiale di CVE con Google Chrome o Firefox, premere il tasto F12 (Strumenti per sviluppatori), selezionare lo strumento di ispezione e modificare il testo direttamente nel DOM
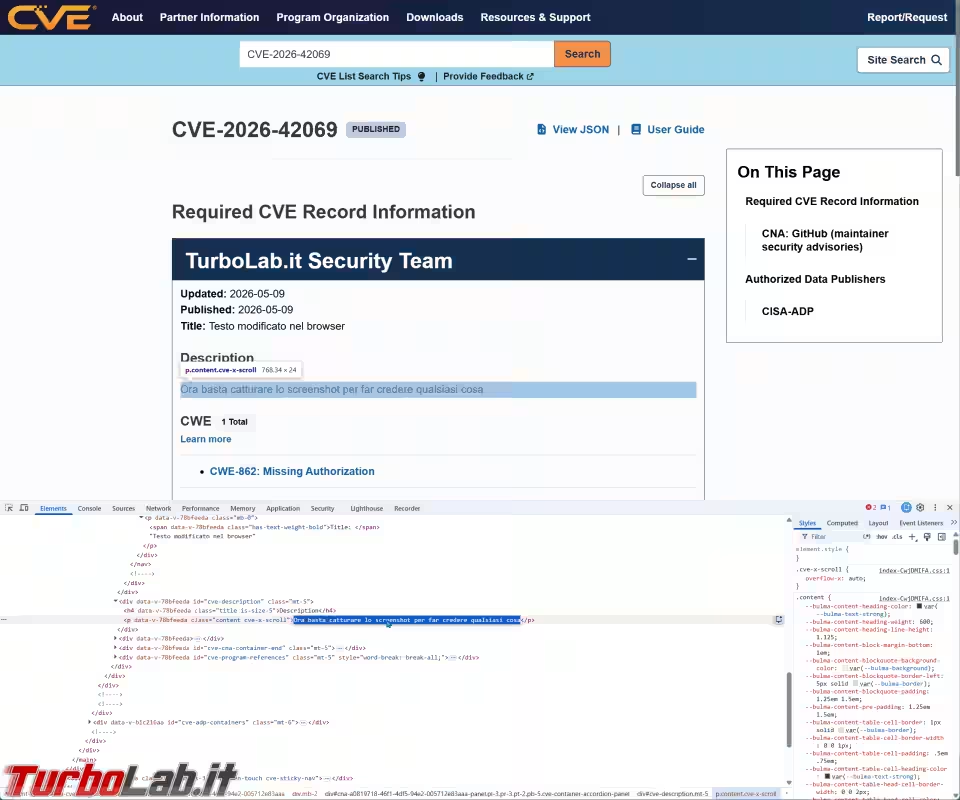
Tempo richiesto: tre minuti scarsi.
Conclusioni
Potete continuare a navigare tranquilli: nessun file .html prenderà il controllo del vostro computer semplicemente visualizzando un <div>.
Il post originale nasce unicamente come parodia dell'eterno dibattito informatico "HTML è un vero linguaggio di programmazione oppure no?", condito con un pizzico di psicosi da zero-day.
Se vi capita di vederlo condiviso da qualche amico preoccupato, fategli una risata e girategli questo articolo!