Nuova vulnerabilità "ShieldCrash" in Windows consente di aggirare la patch di Microsoft Defender e leggere file come SYSTEM
- a cura di: massimo.valenti
- Commenti:
- Letture:
- Aggiornato: 10/09/2026, 05:32
- Pubblicato: 10/09/2026, 08:05

Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.
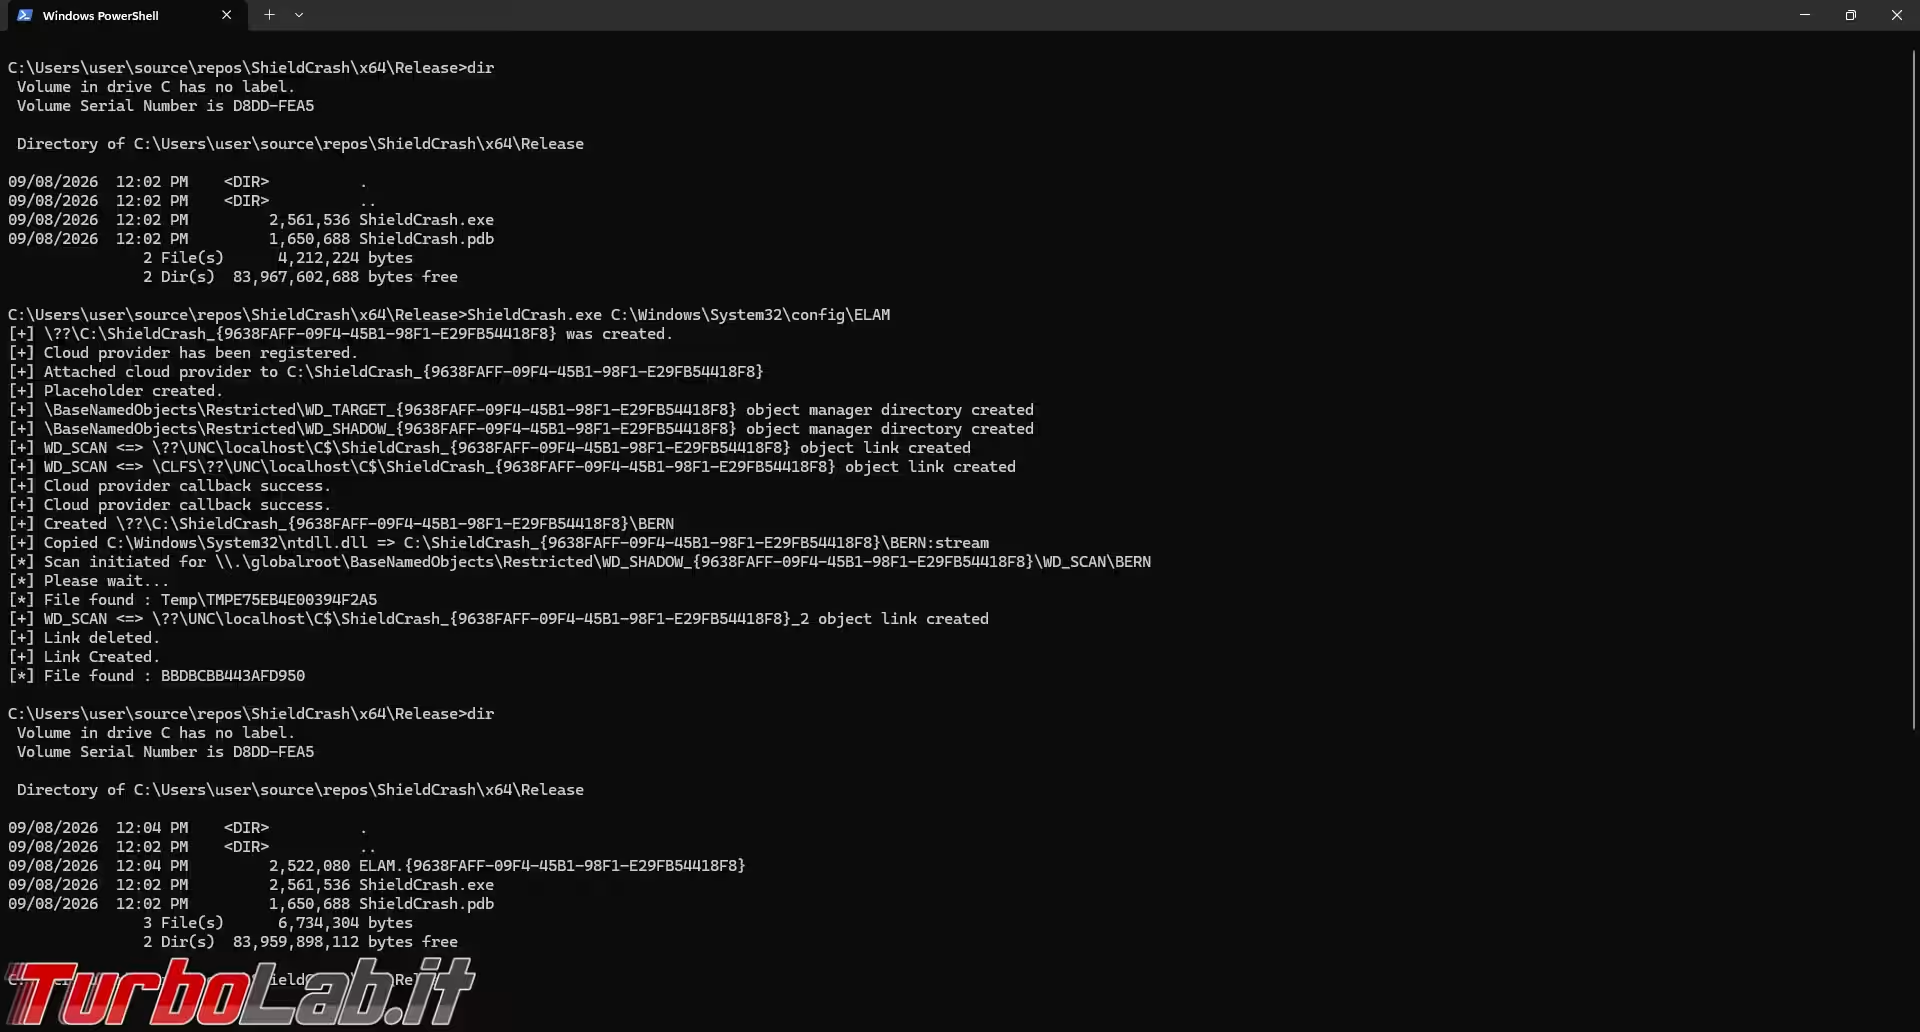
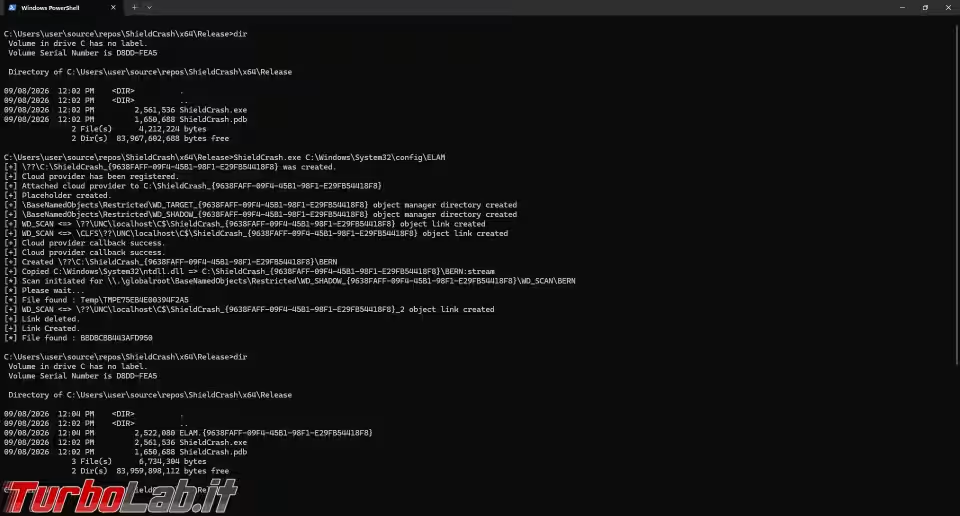
ShieldCrash è un nuovo proof of concept (PoC) che, secondo l'ormai famosissimo ricercatore che si firma Nightmare Eclipse/Chaotic Eclipse, consente a un utente locale di leggere qualunque file di un sistema Windows nel contesto SYSTEM - l'account con cui girano normalmente i servizi del sistema operativo. La pubblicazione è arrivata a poche ore di distanza dagli aggiornamenti di sicurezza Microsoft di settembre 2026, il ciclo che ha corretto un numero record di 966 vulnerabilità. ShieldCrash, però, non è tra quelle.
Al momento Microsoft non ha rilasciato né una patch specifica né una mitigazione, e non ha riconosciuto pubblicamente il problema. Va quindi trattato per quello che è: un bypass di patch dichiarato, non uno sfruttamento attivo confermato in modo indipendente.
Il codice pubblicato è descritto come uno scheletro di PoC più che come un exploit completo. Il suo effetto è uno e piuttosto netto: aprire in lettura un file scelto dall'attaccante con i privilegi di SYSTEM. Non è invece possibile la scrittura arbitraria, e questo limita in modo sostanziale la portata attuale della tecnica.
Limita, non azzera. Con la lettura arbitraria a livello SYSTEM, un aggressore locale può arrivare a credenziali, segreti applicativi, hive del registro di sistema e altri file che un utente standard non potrebbe nemmeno elencare. È materiale che serve a mappare la macchina, individuare gli obiettivi di valore e raccogliere le informazioni necessarie a una successiva elevazione dei privilegi o a un movimento laterale sulla rete.
Le piattaforme indicate come interessate sono Windows 10, Windows 11 e Windows Server, e il PoC funzionerebbe anche su sistemi completamente aggiornati con le patch di settembre 2026.
ShieldCrash viene presentato come un aggiramento della correzione pubblicata da Microsoft per ShieldBreak, un'altra vulnerabilità emersa il mese scorso:

E ShieldBreak, a sua volta, era il seguito di RoguePlanet, un'altra falla di Defender divulgata in giugno e corretta in luglio. Tre giri di giostra sullo stesso componente: è il segnale più interessante di tutta la vicenda, perché suggerisce che il problema di fondo nel motore antimalware non sia stato affrontato alla radice, ma tamponato caso per caso.
Senza una correzione disponibile, l'unica strada è ridurre la superficie di attacco e tenere gli occhi aperti. Le indicazioni sono le solite, e restano valide proprio perché la falla richiede accesso locale:
Fonti: bleepingcomputer.com, theregister.com
Nessuno ha ancora commentato.