Poco più di due miliardi e mezzo di dollari in criptovalute escono dai wallet di Binance in pochi minuti, verso un indirizzo creato appena qualche ora prima. Tanto basta per mandare in tilt il mercato dei derivati. Secondo i dati CoinGlass, nell'ora successiva vengono chiuse forzatamente posizioni per 620,41 milioni di dollari, mentre Bitcoin scivola sotto la soglia degli 80.000 $. Non si tratta di una semplice voce di corridoio. Nella notte tra il 29 e il 30 ottobre lo stesso fondatore di Binance, Changpeng Zhao (CZ), ammette che i movimenti hanno tutto l'aspetto di un attacco.
Trattazione aggiornata con le ultime novità
Venti secondi, due wallet, oltre due miliardi
Tutto parte giovedì 29 ottobre 2026, alle 20:24 UTC. Una singola transazione sposta 167.464 ETH, circa 388 milioni di dollari, dal wallet etichettato "Binance 14". Nella stessa operazione partono anche 63 token, tra cui circa 1,6 miliardi di dollari in USDT. Ventiquattro secondi dopo, "Binance 16" invia altri 28.005 ETH allo stesso indirizzo di destinazione. Si tratta di due hot wallet, cioè portafogli connessi alla rete che l'exchange usa per gestire depositi e prelievi.
Sul totale le stime divergono. Il servizio di allerta Tree News parla di circa 2,53 miliardi di dollari distribuiti su oltre 60 token. Altre ricostruzioni arrivano a circa 2,77 miliardi su cinque blockchain. Entro 15 minuti, l'indirizzo ricevente inoltra 195.460 ETH (circa 450 milioni di dollari) verso un altro indirizzo nuovo di zecca. Nel frattempo trattiene ancora circa 1,5 miliardi in token.
TRM Labs ha quantificato il furto totale in 6,46 miliardi di dollari. È il furto di criptovalute più alto della storia, circa quattro volte più alto del precedente record di 1.5 miliardi ai danni di Bybit (febbraio 2025). Le ricostruzioni dell'azienda hanno attributo il colpo a TraderTraitor, gruppo di hacking gestito dal governo koreano.
CZ, Tether e Circle: le prime contromosse
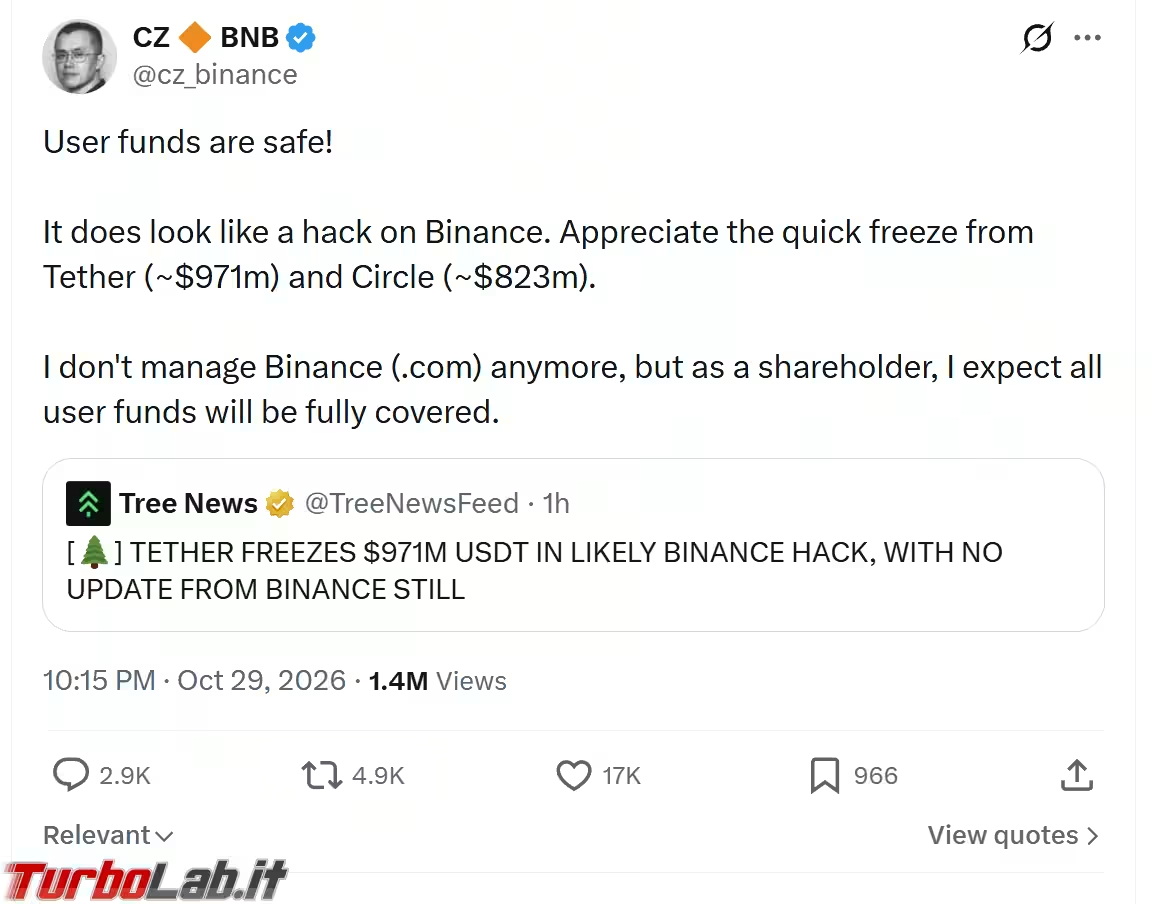
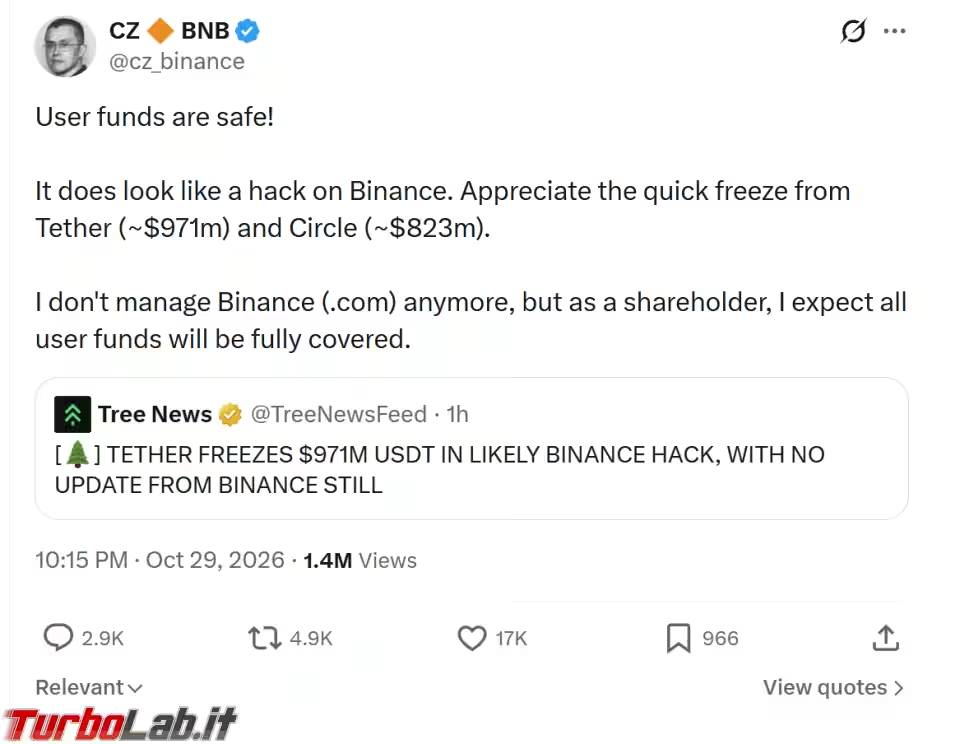
Alle 22:15 ora italiana CZ scrive su X che il trasferimento «sembra proprio un attacco hacker ai danni di Binance». Si dice inoltre convinto che i fondi degli utenti saranno interamente coperti.
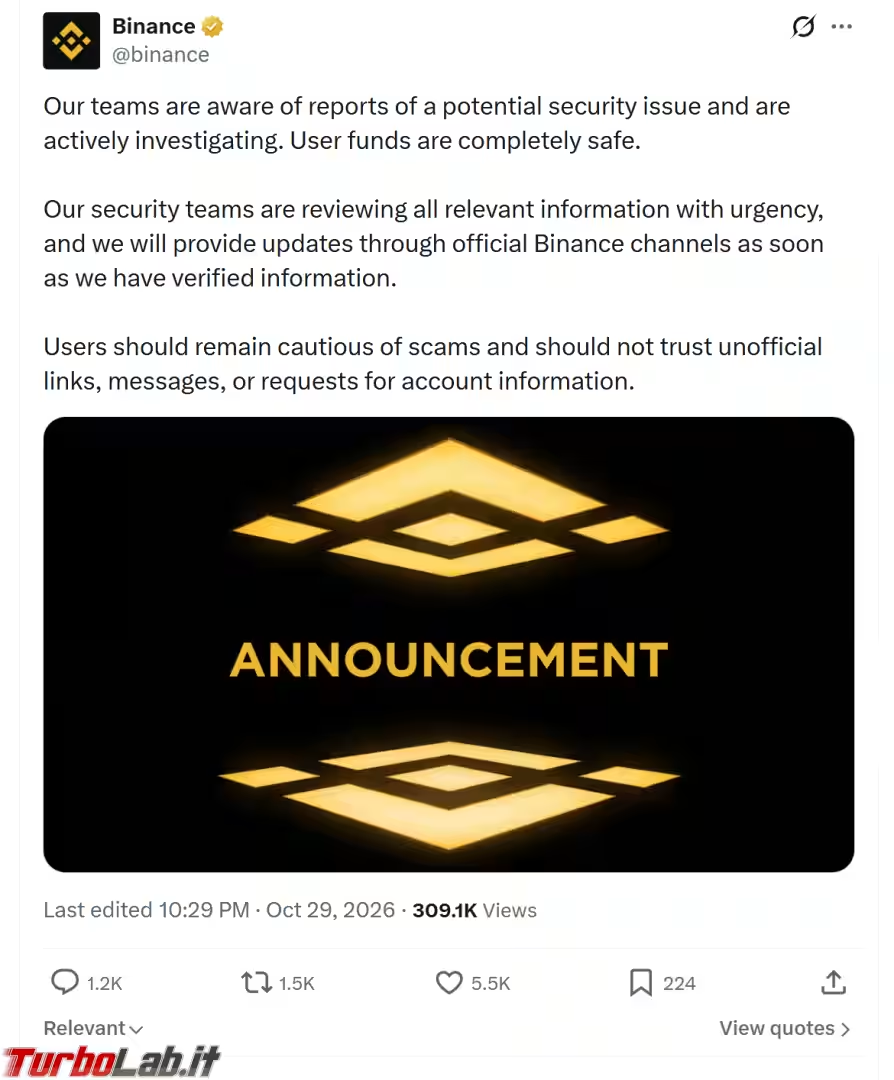
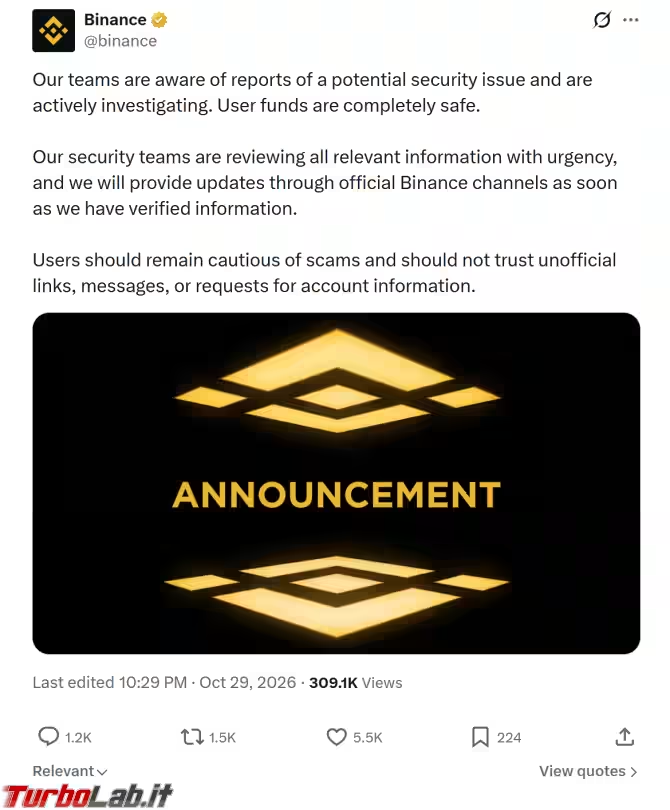
Poco dopo, Binance ha confermato l'hack su X, ripetendo che i fondi dei clienti sono al sicuro
Sul fronte delle stablecoin, gli emittenti si sono mossi in fretta.
Paolo Ardoino, CEO di Tether, ha dichiarato di aver congelato oltre 1,567 miliardi di USDT collegati all'incidente.
Circle, secondo quanto riferito da CZ, ha bloccato circa 823 milioni di dollari in USDC.
È uno dei rari casi in cui la natura centralizzata delle stablecoin gioca a favore delle vittime. Un furto in USDT o USDC si può congelare con un'operazione dell'emittente. Gli ETH già trasferiti, invece, sono fuori dalla portata di chiunque.
Leva alta, nervi corti: la cascata di liquidazioni
La notizia dell'attacco è arrivata su un mercato dei derivati pieno di scommesse al rialzo con leva. L'effetto è stato immediato. Su 951,23 milioni di dollari di liquidazioni nell'intera giornata, ben 620,41 milioni si concentrano in una sola ora. A pagare sono state quasi esclusivamente le posizioni long. Il meccanismo è noto. Quando il prezzo scende abbastanza da erodere il margine, l'exchange chiude d'ufficio la posizione vendendo sul mercato. Questo spinge il prezzo ancora più in basso e fa scattare altre liquidazioni.
Bitcoin è sceso a 78.929 $. La capitalizzazione complessiva del mercato crypto è calata dell'1,69%, a 2.670 miliardi di dollari. Tra le prime dieci criptovalute, il calo più pesante l'ha subito BNB, il token legato all'ecosistema Binance. È un segnale piuttosto chiaro: il timore riguarda l'exchange stesso, non solo il mercato in generale. L'unica eccezione di rilievo è Hyperliquid, dove a rimetterci sono stati i venditori allo scoperto.
Sulla natura dei trasferimenti Binance non ha ancora fornito una ricostruzione tecnica definitiva. La lezione per chi fa trading, però, è già evidente. Con posizioni a leva aperte, il rischio non viene solo dai grafici. Basta un sospetto sulla custodia dei fondi in un grande exchange per bruciare oltre seicento milioni di dollari in sessanta minuti. Chi lascia i propri asset su una piattaforma centralizzata deve mettere in conto anche questo rischio.
Fonti: beincrypto.com, crypto-news-flash.com, coindesk.com
Come sono entrati
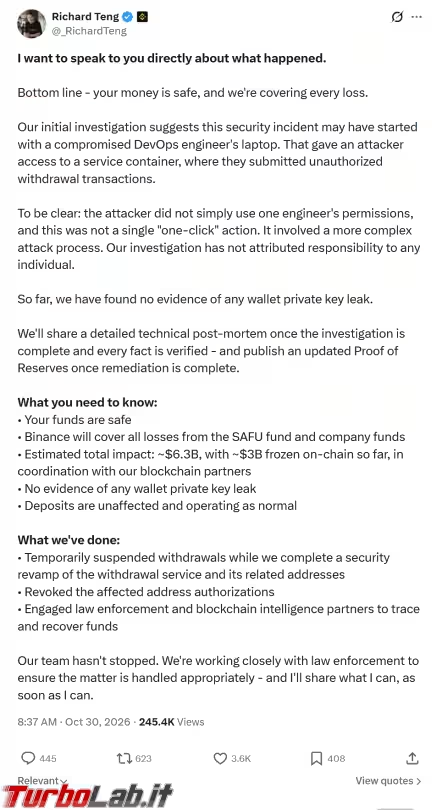
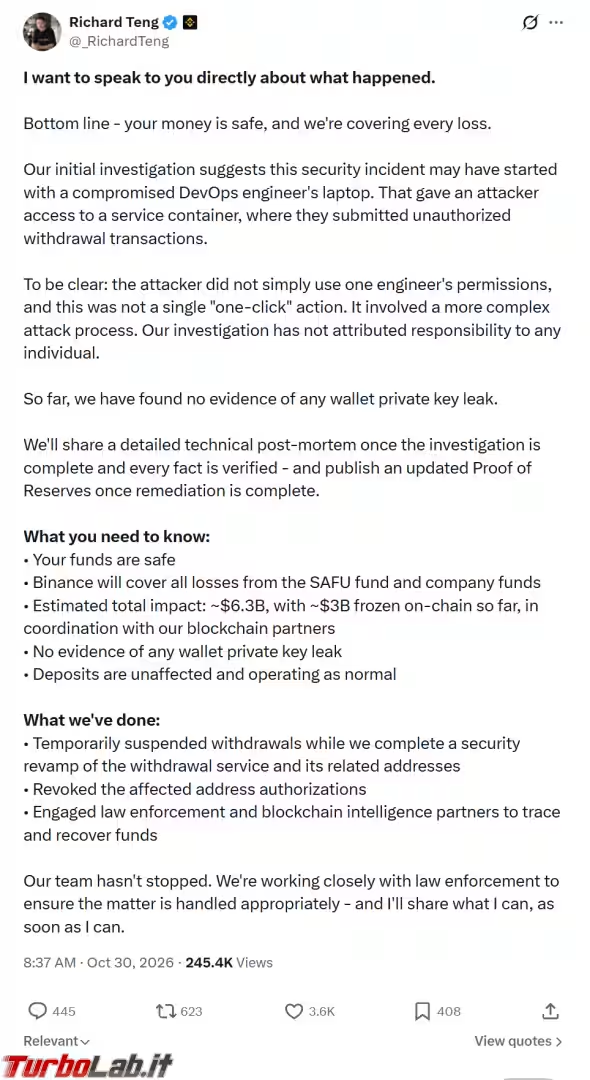
Richard Teng, Co-CEO di Binance, ha comunicato su X che l'attacco è partito dal PC di uno sviluppatore/sistemista, compromesso da malware:
«Le nostre indagini iniziali suggeriscono che questo incidente di sicurezza potrebbe essere iniziato dal laptop compromesso di un ingegnere DevOps. Ciò ha fornito a un aggressore l'accesso a un container di servizio, dal quale ha inviato transazioni di prelievo non autorizzate.»
«Per essere chiari: l'aggressore non si è limitato a usare le autorizzazioni di un singolo ingegnere, e non si è trattato di una semplice azione "in un clic". Ha comportato un processo di attacco più complesso. La nostra indagine non ha attribuito la responsabilità ad alcun individuo.»