
Non hai tempo di seguirci tutti i giorni? Nessun problema! Ecco a te il riepilogo di quanto proposto da TurboLab.it nel corso della settimana in conclusione.
📬 Vuoi ricevere questo resoconto comodamente via email, una volta a settimana? Allora iscriverti alla newsletter!
[guida] Come aggiornare a Kali Linux 2026.3 senza reinstallare (PC o macchina virtuale)
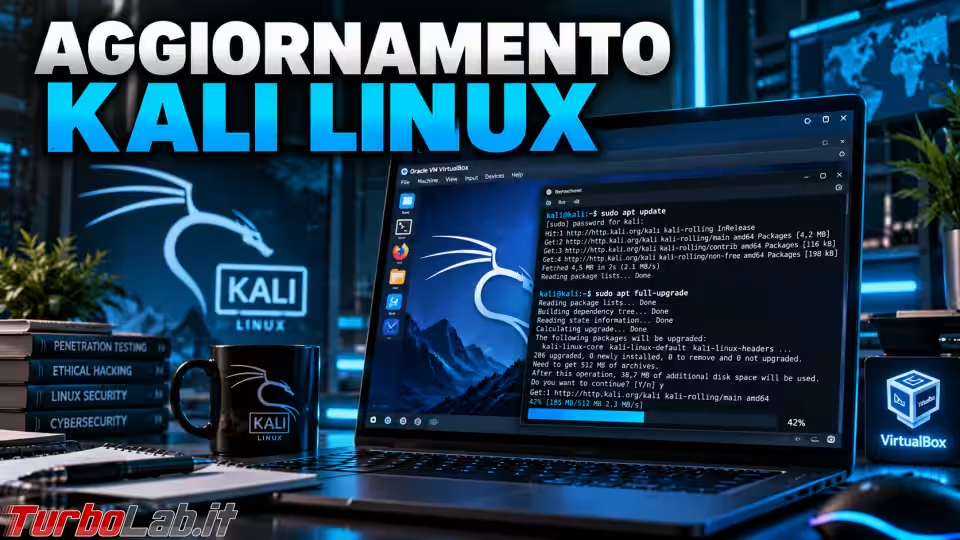
Kali Linux 2026.3 è disponibile per il download gratuito. Fortunatamente, tutti i PC e le macchine virtuali che già montano una release precedente del ramo rolling possono essere aggiornati direttamente, senza che sia necessario formattare, reinstallare da zero o perdere i propri file. Questa guida mostra dunque come aggiornare a Kali Linux 2026.3 tramite linea di comando.
» Leggi: [guida] Come aggiornare a Kali Linux 2026.3 senza reinstallare (PC o macchina virtuale)
Allarme rosso per Node.js: falla critica consente l'hack immediato di molti siti (Node2Shell)
Il red team di Imperva ha dimostrato Node2Shell, un exploit che esegue codice arbitrario dentro un'applicazione Node.js usando dati compressi con Brotli costruiti ad arte. Il bersaglio è CVE-2026-111497, una vulnerabilità di gravità alta nel decoder. L'advisory di sicurezza di Node.js, pubblicato il 21 ottobre 2026, conferma che la falla consente l'esecuzione di codice da remoto. Chi decomprime dati Brotli di provenienza non fidata, che arrivino dal corpo di una richiesta HTTP o dalla risposta di un server esterno, ha quindi un ottimo motivo per aggiornare subito.
» Leggi: Allarme rosso per Node.js: falla critica consente l'hack immediato di molti siti (Node2Shell)
Da Node2Shell a HTTP2Shell: Brotli mette in pericolo anche Python, C++, bun, Envoy
All'inizio si chiamava "Node2Shell", perché i primi proof of concept colpivano Node.js, ma, dalla tarda serata di ieri 23 ottobre 2026, circola anche come "HTTP2Shell". Il bug è lo stesso, ma il perimetro è molto più ampio: sono coinvolte librerie e applicazioni che gestiscono traffico HTTP con le librerie libbrotli o brotlicffi. Spesso Brotli arriva come dipendenza indiretta, quindi molti sviluppatori potrebbero essere esposti senza saperlo.
» Leggi: Da Node2Shell a HTTP2Shell: Brotli mette in pericolo anche Python, C++, bun, Envoy
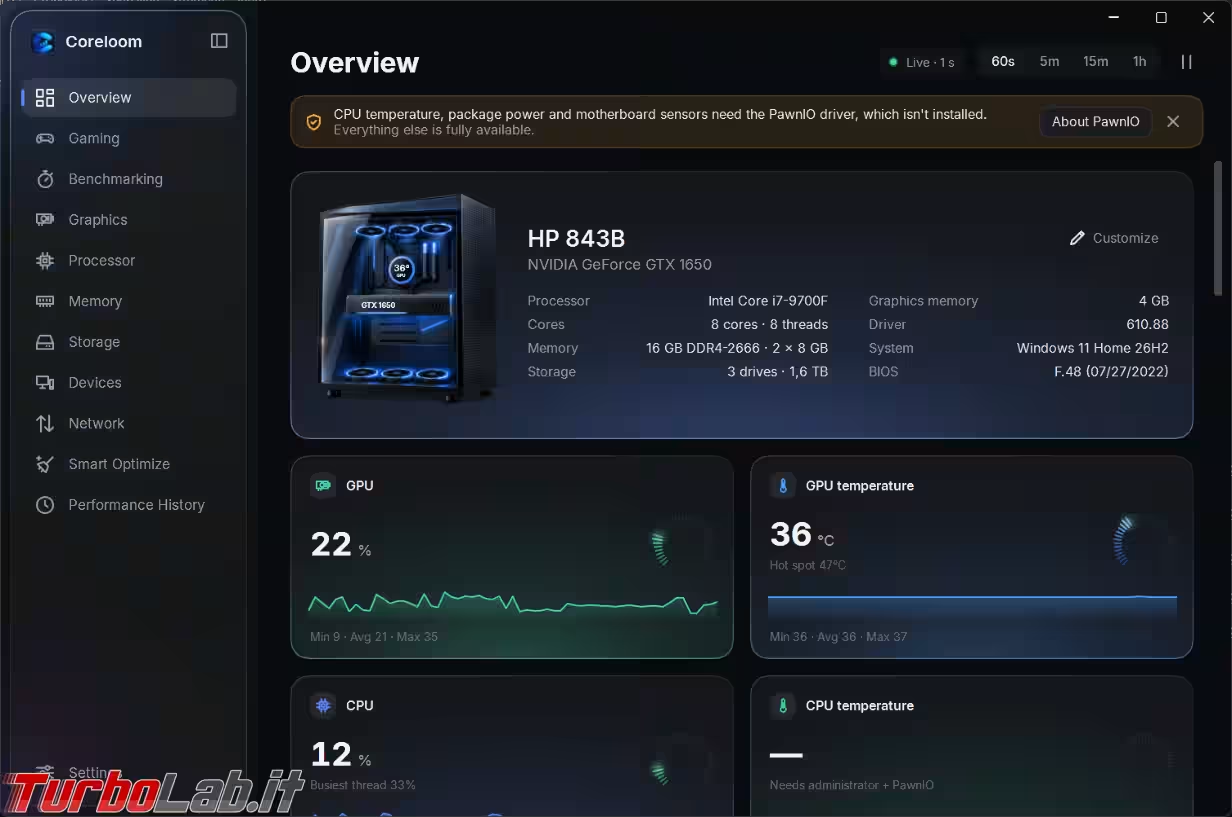
Tieni sotto controllo l'hardware del computer con Coreloom
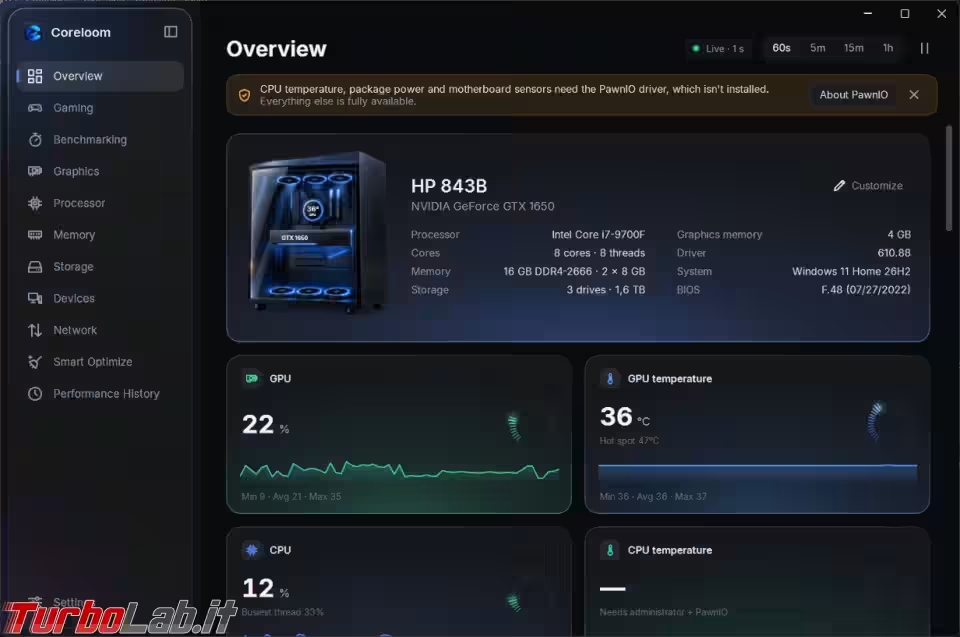
Coreloom è un programma Open Source che mostra in tempo reale tutte le periferiche hardware del computer, con le temperature, utilizzo di RAM, CPU e GPU, ci sono anche grafici con cui rendersi conto cosa succede quando eseguite determinate operazioni al computer.
» Leggi: Tieni sotto controllo l'hardware del computer con Coreloom
Microsoft invita 60.000 lavoratori a dare le dimissioni. Oltre il 25% del totale
Sessantamila persone. Tanti sono i dipendenti di Microsoft che da oggi, lunedì 26 ottobre 2026, possono scegliere di lasciare l'azienda con un pacchetto di uscita incentivata. Si tratta di poco più di un quarto della forza lavoro globale del gruppo. Il programma si chiama Voluntary Exit Offer: Microsoft l'ha confermato e ha pubblicato il memo interno sul proprio sito, dopo la prima indiscrezione di Business Insider. Le testate che ne hanno scritto lo leggono come una mossa per tagliare i costi e rimodellare il personale in funzione dell'intelligenza artificiale. In gioco ci sono il bilancio e anche la forma stessa di una delle più grandi aziende del software, nel pieno di una corsa agli investimenti in AI che non accenna a rallentare.
» Leggi: Microsoft invita 60.000 lavoratori a dare le dimissioni. Oltre il 25% del totale
È disponibile il primo episodio dell'Odissea generata con AI (ma Musk aveva promesso un film)
A luglio Elon Musk aveva promesso un film. Venerdì, nel tardo pomeriggio, è arrivato il primo episodio: circa sette minuti di Odissea generata con Grok Imagine, il generatore video di xAI. Per alcuni è la prova che una promessa stravagante si è avverata. Per altri è solo un acconto. Il punto è proprio qui, perché la scommessa riguardava un lungometraggio intero, e per ora c'è soltanto l'inizio di una serie.
» Leggi: È disponibile il primo episodio dell'Odissea generata con AI (ma Musk aveva promesso un film)
OpenAI rilascia GPT-6.1 Terra: nuovo modello ottimizzato per l'uso del PC
Guardare lo schermo, capire che cosa mostra, poi cliccare, digitare e passare da un'applicazione all'altra come farebbe una persona. È il compito per cui OpenAI ha costruito GPT-6.1 Terra, il nuovo modello di fascia media rilasciato oggi, lunedì 26 ottobre 2026. Lo slogan dell'azienda insiste su un uso del computer «veloce e capace, su larga scala», e a un prezzo più basso
» Leggi: OpenAI rilascia GPT-6.1 Terra: nuovo modello ottimizzato per l'uso del PC
Anche le AI sbagliano (e noi dovremmo accorgercene)
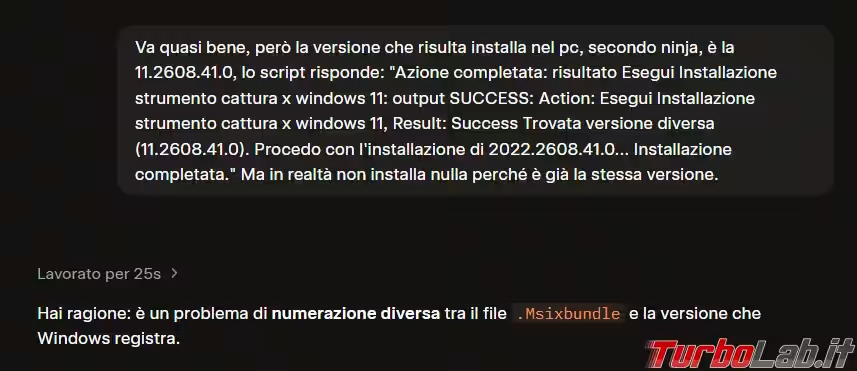
Ormai le AI hanno invaso il nostro mondo, sono presenti praticamente ovunque in browser, programmi, cellulari e tanto altro. Proviamo a capire come convivere con loro e come utilizzarle al meglio, tenendo sempre in funzione il nostro cervello che abbiamo utilizzato per tanto tempo.
» Leggi: Anche le AI sbagliano (e noi dovremmo accorgercene)
[Upd: 6 miliardi!] Binance è stato hackerato: sottratti 2,5 miliardi di dollari, ma i conti degli utenti sono al sicuro - è il furto crypto più alto della storia
Poco più di due miliardi e mezzo di dollari in criptovalute escono dai wallet di Binance in pochi minuti, verso un indirizzo creato appena qualche ora prima. Tanto basta per mandare in tilt il mercato dei derivati. Secondo i dati CoinGlass, nell'ora successiva vengono chiuse forzatamente posizioni per 620,41 milioni di dollari, mentre Bitcoin scivola sotto la soglia degli 80.000 $. Non si tratta di una semplice voce di corridoio. Nella notte tra il 29 e il 30 ottobre lo stesso fondatore di Binance, Changpeng Zhao (CZ), ammette che i movimenti hanno tutto l'aspetto di un attacco.
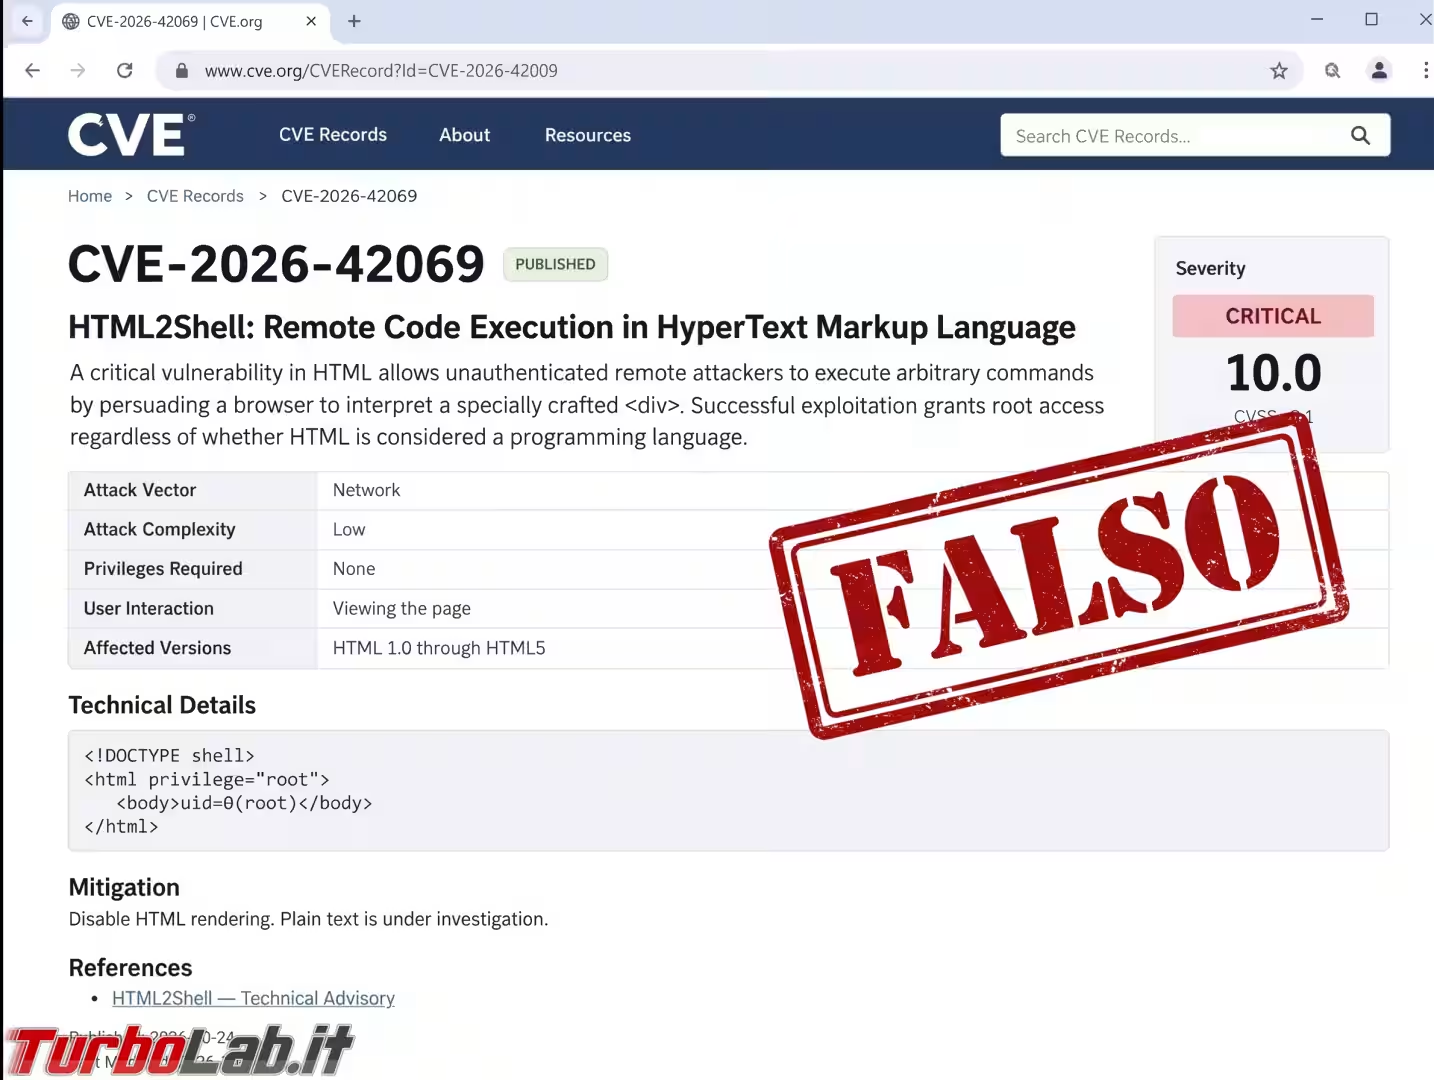
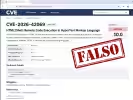
Antibufala: HTML2Shell è uno scherzo, non una vera vulnerabilità (CVE-2026-42069)
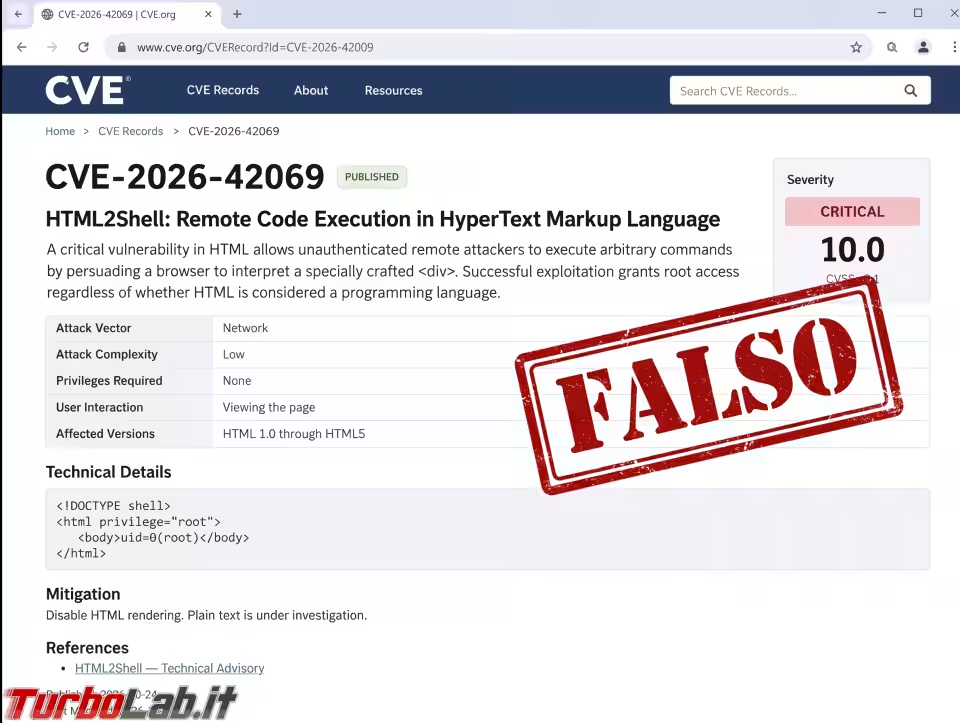
Nelle ultime ore sta rimbalzando tra canali Telegram, Reddit e bacheche social uno screenshot che ha fatto sobbalzare i meno esperti e sbellicare dalle risate chi mastica codice: una presunta vulnerabilità critica battezzata con il nome roboante di "HTML2Shell" e l'identificativo CVE-2026-42069. In realtà, non c'è nulla da temere: si tratta solo di uno scherzo, una bufala vera e propria, per far leva sul terrore seminato in rete negli ultimi giorni dalle vere vulnerabilità con un nome simie
» Leggi: Antibufala: HTML2Shell è uno scherzo, non una vera vulnerabilità (CVE-2026-42069)
Cloudflare avverte: l'AI continuerà a scovare gravi falle nei software critici per molti anni a venire
«Ogni singola settimana sembrerà che stia crollando il cielo». Non è la profezia di un predicatore apocalittico. A dirla è Matthew Prince, CEO di Cloudflare, l'azienda che sta davanti a una fetta considerevole del traffico web mondiale. In un'intervista a Reuters, Prince ha dichiarato di essere a conoscenza di altre vulnerabilità gravi in software critici, senza però indicare quali. La previsione arriva a ridosso della crisi che, nei giorni scorsi, ha costretto diversi siti europei a spegnersi per correre ad aggiornare PHP. La causa, secondo Prince, sono i modelli linguistici di grandi dimensioni, gli LLM, che ricercatori di sicurezza e criminali usano per setacciare il software alla base di Internet. In gioco c'è l'equilibrio tra chi difende e chi attacca. Se scoprire una falla e trasformarla in un exploit diventa questione di ore, il tempo che un amministratore ha per applicare la patch si restringe nella stessa misura.
PHP2Shell, scoperta la terza falla (inedita): nessuna patch, ma è pericolosa solo in specifiche configurazioni
Terzo giro per la famiglia di vulnerabilità PHP2Shell. Ma, questa volta, niente "allarme rosso". Ieri, 23 ottobre 2026, PHP ha pubblicato un avviso informativo relativo a CVE-2026-115560. Si tratta di un problema legato al monitoraggio dell'avanzamento degli upload nelle sessioni, che apre un'ulteriore strada verso l'esecuzione di codice da remoto. La correzione, però, non arriverà con un rilascio d'emergenza, ma sarà invece inclusa nella prossima release ordinaria di PHP. Il motivo è presto detto: il difetto è sfruttabile solo se il sistema è configurato in modo particolare
Gemini 4 Carbon è ufficiale: Google punta su cybersecurity e agenti AI che lavorano per giorni
Due settimane. Tanto è passato tra il debutto di Gemini 4 Argon e quello del suo successore: oggi, 28 ottobre 2026, Google ha annunciato Gemini 4 Carbon, il nuovo modello di frontiera che l'azienda presenta come «il nostro modello più potente, con capacità allo stato dell'arte nella cybersecurity e nei compiti a lungo orizzonte». La velocità dei rilasci fa notizia, ma conta di più il modo in cui il modello viene presentato. I numeri in vetrina riguardano la scoperta di vulnerabilità e la scrittura di exploit, non la conversazione: la direzione è quella degli agenti autonomi, capaci di lavorare a lungo senza supervisione. Ed è qui che la faccenda si fa delicata, perché un'abilità utile a chi difende un sistema è altrettanto preziosa per chi lo attacca.
» Leggi: Gemini 4 Carbon è ufficiale: Google punta su cybersecurity e agenti AI che lavorano per giorni
Attacco ai canali YouTube: come funziona la truffa del finto strike per copyright (e come difendersi)
Ricevere un'email che segnala una violazione di copyright o l'uso non autorizzato dell'immagine di una persona su un video di YouTube fa scattare immediatamente il PANICO in qualsiasi content creator. I criminali informatici conoscono bene questo meccanismo psicologico e hanno messo a punto una campagna di spear phishing estremamente sofisticata, capace di superare i filtri antispam e di personalizzare la trappola in base al canale preso di mira. Oggi ho ricevuto direttamente uno di questi messaggi, indirizzato al canale YouTube di TurboLab.it. Analizziamo da vicino come è costruita l'esca, l'ingegnosa catena di reindirizzamenti tecnici utilizzata dagli aggressori e quali regole seguire per non farsi rubare l'account.
NAS Synology: arriva la patch critica per PHP2Shell. Synology Calendar e Mail Station nel mirino
Synology ha pubblicato il bollettino di sicurezza Synology-SA-26:14 per annunciare la disponibilità dei pacchetti aggiornati per i propri NAS contenenti le patch per l'ormai famosa vulnerabilità critica "PHP2Shell". Installarli subito è di importanza critica: i NAS non aggiornati sono esposti al rischio concreto di esecuzione di codice da remoto. Le patch sono già disponibili nel Centro pacchetti.
» Leggi: NAS Synology: arriva la patch critica per PHP2Shell. Synology Calendar e Mail Station nel mirino
Allarme rosso per nuova vulnerabilità critica nel kernel Linux (TCP su IPv4): Ubuntu e RHEL non hanno ancora la patch
Un pacchetto SYN con qualche opzione IP in più, ritrasmesso nel momento giusto. In teoria basta questo per mettere in difficoltà il codice che gestisce l'handshake TCP su IPv4 nel kernel Linux. La vulnerabilità CVE-2026-98432 è un use-after-free che il team CVE del kernel ha valutato con un punteggio CVSS di 9,8. Anthropic sostiene di averla trasformata in un exploit che esegue comandi come root da remoto. Ubuntu e Red Hat Enterprise Linux non hanno ancora distribuito una correzione, mentre altre distribuzioni hanno già aggiornato i propri kernel. Chi amministra sistemi Linux ha quindi un problema concreto: deve capire quanto è esposto e come organizzarsi in attesa della patch.
Wallet Bitcoin Electrum in pericolo: un server malevolo ti fa firmare il furto, aggiorna alla 4.8.3!
Il modello di fiducia di Electrum, wallet per Bitcoin, non è mai stato un segreto. Il light wallet verifica da sé le transazioni confermate, ma per quelle ancora in mempool si fida del server principale a cui è collegato. Qualcuno però ha trovato ora un modo di sfruttare proprio questa fiducia in modo truffaldino. Un server malevolo può infatti far sparire un pagamento appena trasmesso e sostituirlo con una transazione diretta a un indirizzo dell'attaccante. Poi basta attendere che sia l'utente stesso a firmare il furto. Ieri, sabato 24 ottobre 2026, gli sviluppatori hanno rilasciato Electrum 4.8.3, che chiude la falla presente in tutte le versioni precedenti. Lo scenario non è teorico: secondo Electrum, alcuni server hanno già messo in pratica l'attacco.
» Leggi: Wallet Bitcoin Electrum in pericolo: un server malevolo ti fa firmare il furto, aggiorna alla 4.8.3!
Ultimo video
🪟 IL SUPPORTO PER WINDOWS 10 È TERMINATO! SPIEGA + COME RICEVERE AGGIORNAMENTI GRATIS nel 2025/2026
Video precedenti:
- ▶️ Cosa vedo quando mi parlate dei vostri Mac #apple #mac #pc
- ▶️ SVUOTARE CESTINO NASCOSTO DI #whatsapp
- ▶️ 🗑️ COME SVUOTARE il CESTINO NASCOSTO di WHATSAPP 💬
Messaggi dal forum
- Il lato del cazzeggio digitale (2026) 165 messaggi
- ... e le chiamano AI 110 messaggi
- Un progetto che vorrei sottoporre alla community 66 messaggi
- Giochi, hobby, sport ancora? Monopoli, videogames, carte o manco hai tempo per un caffè? 😂 5 messaggi
- Errore di rimozione dispositivi esterni processo bloccato win 11 26h2 39 messaggi
- Commenti a "Sono arrivati i cloni open source di Word, Excel e PowerPoint: scritti da Claude, scaricabili gra..." 18 messaggi
- App sospetta 2 messaggi
- CoreELEC 7 messaggi
- 1500 8 messaggi
- il mio PC si spegne senza preavviso 9 messaggi
- Commenti a "Ora il tuo smartphone Android può spegnere o riavviare il PC Windows" 2 messaggi
- Commenti a "Anche le AI sbagliano (e noi dovremmo accorgercene)" 6 messaggi
- Commenti a "Tieni sotto controllo l'hardware del computer con Coreloom" 2 messaggi
- Commenti a "Cosa fare quando un programma non si reinstalla a causa dei Pending Reboot" 2 messaggi
- il mio PC si spegne senza preavviso 8 messaggi
- LogSnap 5 messaggi
- Commenti a "È disponibile il primo episodio dell'Odissea generata con AI (ma Musk aveva promesso un film)" 2 messaggi
Curiosità
Questa newsletter è stata recapitata a 2.992 iscritti.
I domini più usati sono @gmail.com (64.14% degli iscritti), @libero.it (7.82%), @tiscali.it (6.35%).