

Autore umano, supporto AI
Gli articoli di TurboLab.it sono curati dagli utenti della nostra community, ma possono essere generati o migliorati tramite intelligenza artificiale.

Stai leggendo un articolo su Linux
Per tutti gli articoli e le guide che riguardano il sistema operativo open source per eccellenza, sfoglia il "Canale Linux".
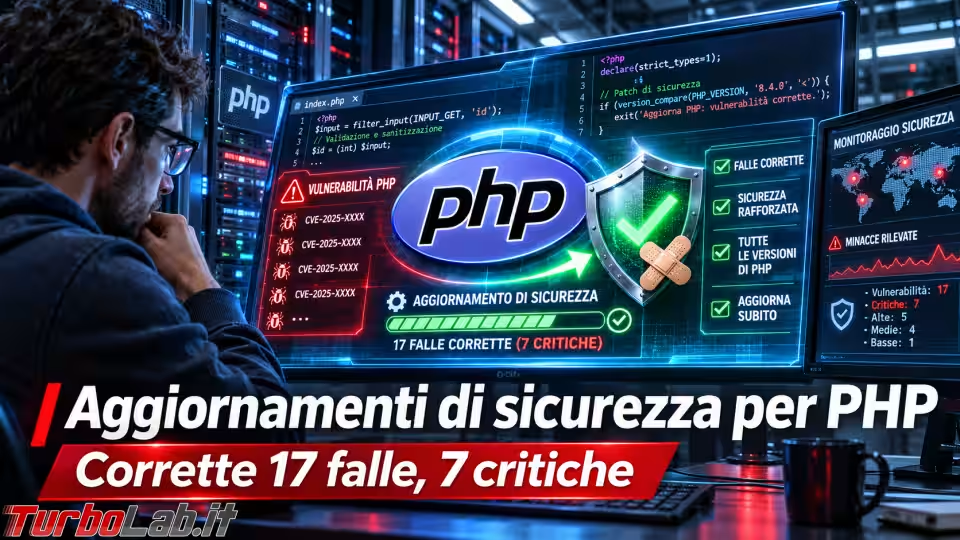
Il team di PHP ha rilasciato poche ore fa nuove versioni dell'interprete. Sono state corrette 17 vulnerabilità, 7 delle quali critiche. Fra queste c'è anche il "terzo PHP2Shell", rimasto senza patch da fine ottobre.
Le versioni da installare
Le correzioni non sono le stesse per tutti i rami: il più recente ne riceve di più, poiché alcune falle colpiscono codice che i rami precedenti non contengono. Il ChangeLog ufficiale elenca, ramo per ramo (la gravità è quella indicata negli avvisi pubblicati su GitHub):
- PHP 8.5.13 - 17 vulnerabilità corrette, 7 critiche
- PHP 8.4.28 - 14 vulnerabilità corrette, 5 critiche
- PHP 8.3.37 - 13 vulnerabilità corrette, 5 critiche
- PHP 8.2.36 - 12 vulnerabilità corrette, 4 critiche
Contestualmente, è uscito anche PHP 8.6.0, il nuovo ramo principale, che include già tutte queste correzioni.
Attenzione al ramo 8.2: il supporto di sicurezza termina il 31 dicembre 2026, fra sei settimane, dunque conviene pianificare il passaggio a PHP 8.4 o 8.5.
PHP 8.1 e versioni precedenti, già fuori supporto, non ricevono alcuna correzione.
La più pericolosa: PHP-FPM accetta richieste "contrabbandate"
La falla più seria è CVE-2026-129289, una request smuggling in PHP-FPM presente a partire da PHP 5.6.0. Un aggressore remoto, senza alcuna autenticazione, può eseguire codice PHP a proprio piacimento sul server, senza corruzione di memoria né race condition.
Se l'applicazione apre php://input senza leggerlo fino in fondo, il resto del corpo della richiesta HTTP rimane sulla connessione fra server web e PHP-FPM. Quando quella connessione viene riutilizzata, PHP-FPM interpreta quei byte come una nuova richiesta FastCGI, che il server web non ha mai creato né autorizzato.
La richiesta "contrabbandata" decide quale script eseguire, quale indirizzo IP dichiarare e quali impostazioni amministrative applicare. Nell'esempio dell'avviso ufficiale, attiva allow_url_include e auto_prepend_file=php://input, di modo che il corpo stesso della richiesta venga eseguito come codice PHP. All'aggressore basta conoscere il percorso di uno script esistente.
Perché l'attacco riesca, il server web deve mantenere aperte le connessioni verso PHP-FPM: fastcgi_keep_conn on in nginx, enablereuse=on in Apache (mod_proxy_fcgi), oppure HAProxy, se conserva le connessioni verso il backend. Serve inoltre un percorso dell'applicazione che apra php://input senza leggerlo tutto, cosa che accade nei framework che creano lo stream prima ancora del routing.
Le configurazioni standard di nginx e Apache chiudono la connessione dopo ogni richiesta, e non sono vulnerabili all'attacco dimostrato. È il caso, ad esempio, di quelle che abbiamo visto nelle guide a PHP-FPM con nginx e a PHP-FPM con Apache.
Il terzo PHP2Shell, finalmente corretto
A fine ottobre, PHP aveva segnalato la terza falla della famiglia PHP2Shell, rimandando la correzione alla release ordinaria successiva, che è appunto questa:
Il difetto sfrutta il monitoraggio dell'avanzamento degli upload nelle sessioni (session.upload_progress). PHP scrive i dati in un formato di serializzazione e, in certe configurazioni, li rilegge con un altro: con le classi giuste nell'applicazione (l'avviso cita Guzzle e Monolog), si arriva all'esecuzione di codice.
Rispetto a quanto si sapeva ad ottobre, l'avviso completo allarga il perimetro. Non serve che l'applicazione cambi session.serialize_handler a runtime: basta che due applicazioni, due pool di PHP-FPM o uno script da linea di comando, con serializzatori diversi, condividano la stessa cartella delle sessioni.
La correzione cambia anche un comportamento predefinito: con le nuove versioni il monitoraggio degli upload di sessione è disattivato di default. Se una tua applicazione mostra una barra di avanzamento basata su questa funzione, dovrai riattivarla esplicitamente.
Attenzione! Con la funzione attiva, qualsiasi modifica alle impostazioni session.* tramite ini_set() ora genera un errore fatale. E chi legge e chi scrive le stesse sessioni deve comunque usare lo stesso session.serialize_handler.
Due delle altre falle critiche, invece, sono "code" della patch di ottobre per CVE-2026-109619, che si è rivelata incompleta. CVE-2026-129481 riguarda PHP 8.3, 8.4 e 8.5, mentre CVE-2026-129182 solo PHP 8.5. In entrambi i casi l'esecuzione di codice non è stata dimostrata.
Le altre falle critiche
Anche il gestore delle sessioni su disco (files, quello predefinito) ha un problema, CVE-2026-126714. Se la scrittura del file di sessione viene interrotta a metà, il file può contenere pezzi di due sessioni diverse, e la combinazione può essere costruita di modo che PHP, alla lettura successiva, crei oggetti scelti dall'aggressore.
Ben più contorta CVE-2026-129496. Servono un avviso emesso all'avvio di PHP (ad esempio per un valore non valido in date.timezone) e scritto in un file di log tramite error_log, poi un secondo avviso durante una richiesta, come il superamento di max_input_vars. PHP accede così a memoria già liberata: i worker vanno in crash e, nelle prove dei ricercatori, svolte in locale con indirizzi di memoria noti, si è arrivati ad eseguire comandi sul server.
Su PHP 8.5, infine, CVE-2026-129474 colpisce i "metodi magici" __call() e __callStatic(), molto usati dai framework, e l'esecuzione di codice da remoto è confermata. Il php.ini-production standard blocca l'attacco, poiché imposta zend.exception_ignore_args=1. Senza un php.ini derivato da quel file, però, il valore predefinito è 0.
Fra le falle di gravità alta, con catch_workers_output attivo CVE-2026-129291 consente a chi esegue già codice in un worker di PHP-FPM di arrivare al processo master, che di solito gira come root. Sono interessate soprattutto le immagini Docker ufficiali di PHP-FPM, che attivano proprio quell'opzione: altrove il valore predefinito è no.
Più curiosa CVE-2026-128064: con file_get_contents() e fopen(), un indirizzo che inizia con HTTPS:// o httpS:// viaggia... in chiaro. Sì, PHP riconosce lo schema senza distinguere maiuscole e minuscole, ma attiva TLS solo se trova una "s" minuscola nella posizione attesa.
Cosa fare adesso
Aggiorna PHP all'ultima versione del tuo ramo tramite il gestore dei pacchetti, poi riavvia PHP-FPM (o Apache, se usi mod_php). La procedura completa, per Debian, Ubuntu e la famiglia Red Hat, è qui:
» Leggi: Come aggiornare PHP su Linux (Ubuntu, Debian, RHEL, Rocky Linux, AlmaLinux e Fedora)
Se invece usi i pacchetti inclusi nella distribuzione, il numero di versione potrebbe non diventare 8.5.13 o 8.3.37, poiché le correzioni vengono spesso integrate nella versione già presente: in tal caso fa fede l'avviso di sicurezza della distribuzione.
Nell'attesa, gli avvisi ufficiali indicano alcune mitigazioni, tutte temporanee:
- CVE-2026-129289: lascia disattivati
fastcgi_keep_connin nginx edenablereusein Apache, e non esporre mai PHP-FPM direttamente in rete - CVE-2026-115560: imposta
session.upload_progress.enabled=0nelphp.inio nel pool di PHP-FPM, non tramiteini_set(), che arriva troppo tardi (per CVE-2026-126714 è una mitigazione solo parziale) - CVE-2026-129474 e CVE-2026-129182 (PHP 8.5): imposta
zend.exception_ignore_args=1, oppurefatal_error_backtraces=0, nella configurazione usata da PHP-FPM (modificare quella della linea di comando non basta) - CVE-2026-129496: correggi gli avvisi che PHP emette all'avvio, poi riavvia il processo master e tutti i worker
- CVE-2026-129291: imposta
catch_workers_output = nonel pool di PHP-FPM
Per verificare se la configurazione del server web riutilizza le connessioni, dovrebbe bastare:
grep -Rn "fastcgi_keep_conn\|enablereuse" /etc/nginx /etc/apache2
Se il comando non restituisce nulla, entrambe le opzioni sono al valore predefinito, ovvero disattivate.
Infine, ogni nuova versione di un ramo include tutte le correzioni precedenti: chi installa oggi PHP 8.5.13 riceve anche le patch per le due falle PHP2Shell di ottobre:
Se ti è piaciuto questo articolo, condividilo sui social! Grazie!

Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.