Java4Shell è la nuova falla CRITICA in OpenJDK 17 e successivi. Aggiornamento già disponibile (aggiornato: 18 novembre 2026, ore 07:17)
- a cura di: massimo.valenti
- Commenti:
- Letture:
- Aggiornato: un attimo fa
- Pubblicato: un attimo fa

Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.
Un'ora per trovarla, altre due per costruire l'exploit e meno di 200 $ di token AI spesi per metterla a punto. Tanto è bastato ai ricercatori della società di sicurezza Calif per trasformare Java4Shell (CVE-2026-114938) in una minaccia concreta per molti server aziendali del pianeta. Si tratta di una vulnerabilità critica nel decoder Base64 di OpenJDK che consente a un aggressore remoto e non autenticato di eseguire codice arbitrario, mandare in crash la Java Virtual Machine (JVM) o estrarre dati sensibili dalla sua memoria.
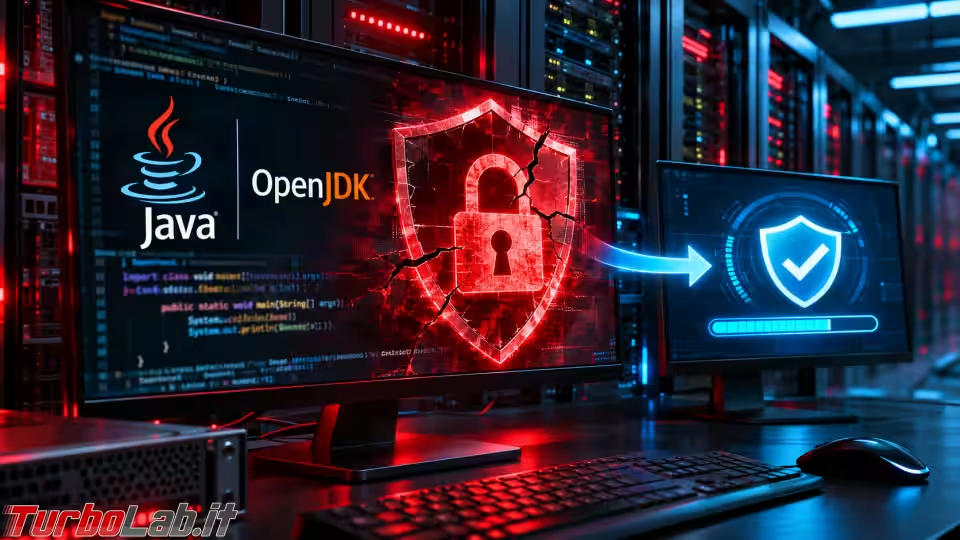
La falla è stata resa pubblica il 17 novembre 2026, dopo che i dettagli sono trapelati in anticipo rispetto alla disclosure coordinata. Lo stesso giorno Oracle ha pubblicato le patch, riconoscendo la scoperta ai ricercatori di Calif Albert Yang e Quang Luong. La statunitense CISA ha invitato le organizzazioni ad aggiornare immediatamente.
Java4Shell non è un problema di un'applicazione o di una libreria, ma del runtime stesso. Il difetto vive nell'intrinsic Base64 x86-64 del componente HotSpot, una routine scritta a mano in assembly che usa le istruzioni AVX-512 VBMI. Le parti della JVM scritte in C, C++ e assembly non godono dei controlli di memory safety tipici di Java, ed è proprio qui che le cose si rompono.
Il meccanismo è un classico errore di gestione del padding. Un input che termina con i caratteri di riempimento provoca un calcolo errato della lunghezza, un integer underflow che genera un valore negativo e, di conseguenza, una scrittura fuori dai limiti del buffer. Nel caso dimostrato, 64 caratteri A seguiti da = (65 caratteri in tutto) innescano l'overflow: OpenJDK alloca un array da 50 byte e ne scrive 62 oltre il limite. Sulle build più vecchie di OpenJDK 17 servono invece 128 caratteri A più =. Java finisce poi per rifiutare l'input come non valido, ma a quel punto gli oggetti heap adiacenti sono già stati corrotti.
I byte scritti hanno un valore fisso, quindi di per sé il bug si limiterebbe a corrompere la memoria o a far crashare la JVM. Calif ha però usato tecniche di heap grooming per trasformare la scrittura fissa in una primitiva controllata: corrompere la lunghezza di un array per costruire un "writer", poi allargare un "reader" per estrarre chiavi, token e dati personali. La correzione, pubblicata sotto JDK-8393212, è di appena quattro righe.
Java è alla base di moltissime applicazioni enterprise, servizi web, sistemi finanziari e infrastrutture critiche. Molte applicazioni scorrelate condividono lo stesso runtime, perciò un bug in un componente centrale le travolge tutte insieme. A peggiorare il quadro c'è il fatto che il decoding Base64 di input non fidati è presente in moltissimi punti: header HTTP Basic auth, JWT, asserzioni SAML, upload di file, payload delle API. Gran parte di queste operazioni avviene prima del login, il che rende Java4Shell una vulnerabilità pre-autenticazione. Molti vendor, inoltre, integrano il runtime Java direttamente nei propri prodotti.
Sul fronte delle versioni, sono interessate le release OpenJDK 17.0.6 e successive, insieme alle build downstream come Amazon Corretto, Eclipse Temurin, Azul Zulu, Red Hat OpenJDK, Oracle Java SE e Microsoft Build of OpenJDK. L'intrinsic AVX-512 è stato backportato su JDK 17 nel novembre 2022 e distribuito per la prima volta in 17.0.6 (gennaio 2023); non è presente in 17.0.5.
Oracle indica come affette anche le linee Java 21, 25 e 27.
Java 8 e 11 OpenJDK non contengono questo intrinsic e difficilmente sono interessati, anche se Oracle ha comunque rilasciato le build 8u513 e 11.0.33.1 il 17 novembre.
C'è un vincolo importante che restringe il perimetro: sono vulnerabili solo le CPU x86-64 dotate di AVX-512 VBMI. In pratica, gli Xeon Intel dagli Ice Lake in poi (Sapphire Rapids, Emerald Rapids, Granite Rapids) e gli AMD Zen 4 o successivi (EPYC/Ryzen). I processori ARM64, come gli AWS Graviton, non sono interessati. Non è però una consolazione: secondo Endor Labs, i processori affetti coprono buona parte della capacità cloud attuale.
La severità riflette questa dualità. Calif ha assegnato un punteggio CVSS 4.0 di 9,2, mentre l'advisory OpenJDK ha indicato 8,1 (High) in scala CVSS 3.1. Endor Labs precisa che il 9,2 descrive lo scenario peggiore: l'esposizione reale dipende dalla versione di Java, dalla CPU e dall'applicazione.
Calif ha dimostrato l'esecuzione di codice da remoto (RCE) pre-autenticazione in configurazione di default su prodotti molto noti: Keycloak, Atlassian Jira, Atlassian Confluence, JFrog Artifactory, Jenkins e PingFederate. In scenari post-autenticazione sono caduti anche Apache Kafka, Apache Solr, Elasticsearch, Gerrit e Spinnaker, oltre ad applicazioni di esempio Apache Struts e Spring Boot. Esiste perfino una variante lato client: un server TLS malevolo può compromettere un programma Java che vi si connette.
Non esiste però un exploit universale: ogni bersaglio richiede un profilo su misura che copra la rotta del decoder, il layout dell'heap e il canale di feedback. L'attacco è inoltre sensibile alla latenza di rete. Al momento non risultano attacchi in the wild, né al 17 né alla mattina del 18 novembre, e Calif sta trattenendo i propri exploit finché gli utenti non avranno avuto il tempo di aggiornare.
La priorità è censire tutti i runtime Java in uso e applicare le patch man mano che le build dei vendor vengono confermate. Oracle e Amazon hanno già rilasciato build corrette per Java 17, 21, 25 e 27; Eclipse Temurin, Azul Zulu, Microsoft, Red Hat e le distribuzioni Linux, nelle prime ore successive, non avevano ancora pubblicato le proprie. Come mitigazione temporanea è possibile disabilitare il percorso di codice vulnerabile tramite i flag della JVM. Per capire se sei effettivamente esposto, verifica i parametri usati dal servizio: la rotta vulnerabile è attiva se la CPU espone il flag avx512vbmi, se UseAVX è superiore a 2 e se UseBASE64Intrinsics è impostato a true. Se così fosse, aggiornare non è un'opzione: è l'unica cosa sensata da fare, e subito.
Fonti: orca.security, cyberkendra.com, endorlabs.com
Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.
Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.
Nessuno ha ancora commentato.