Trezor, hackerato lo spedizioniere Skladon: esposti i dati di 27.000 ordini, ma i wallet sono al sicuro (aggiornato: 17 novembre 2026, ore 07:40)
- a cura di: massimo.valenti
- Commenti:
- Letture:
- Aggiornato: un attimo fa
- Pubblicato: un attimo fa

Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.

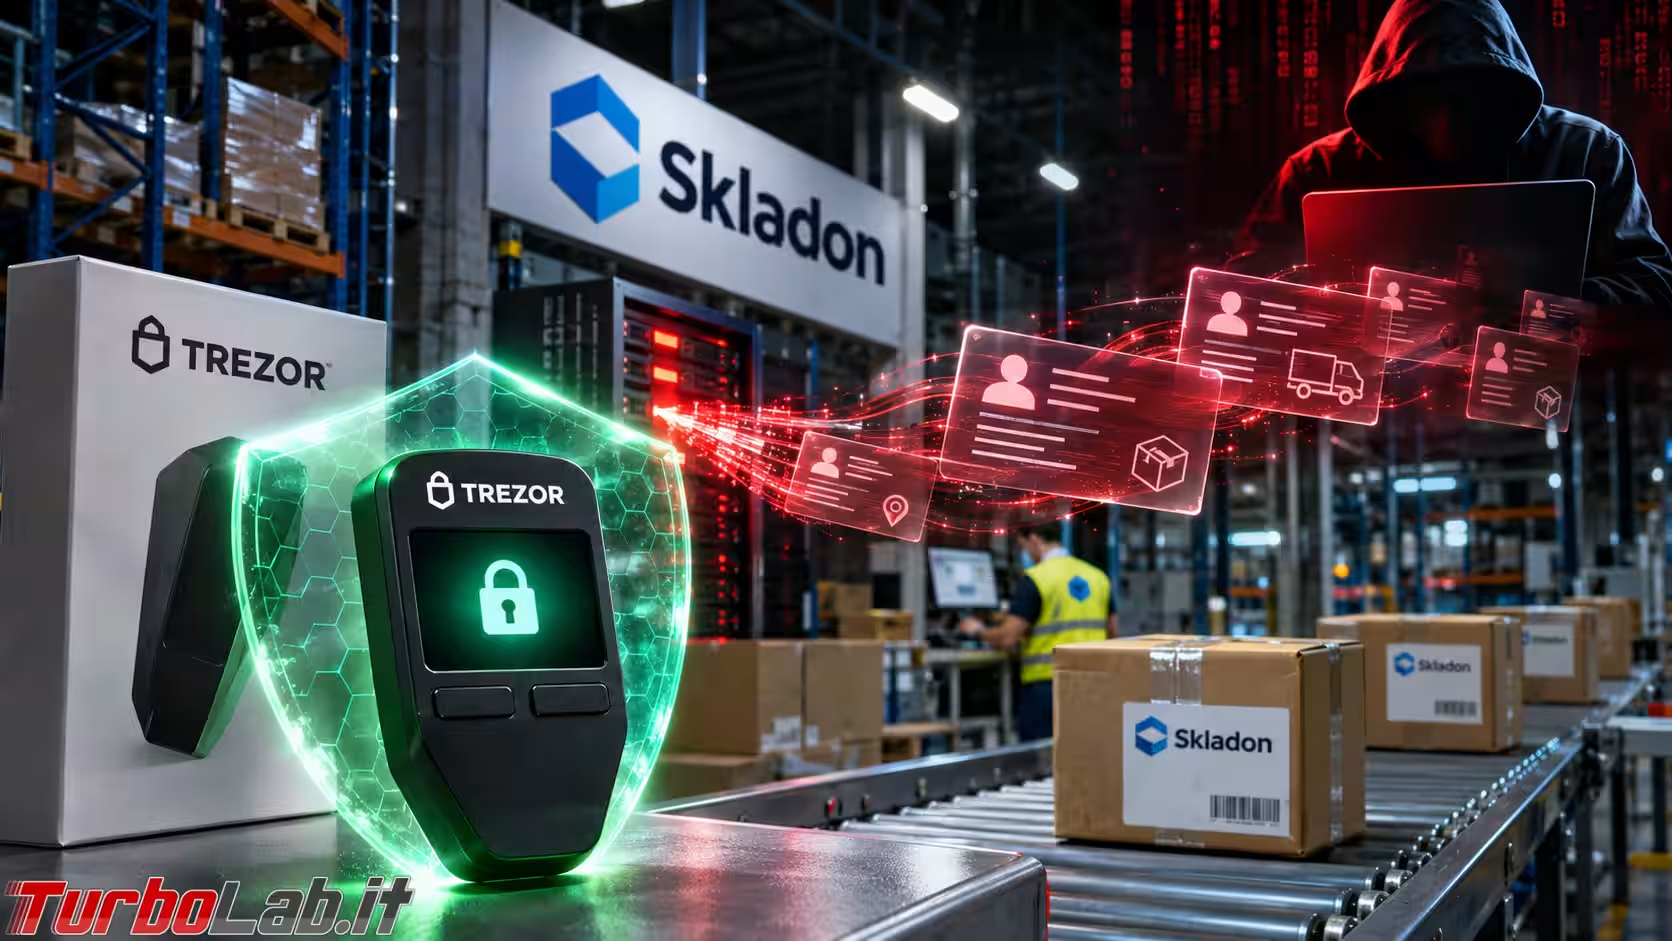
Skladon, società di logistica che gestisce le spedizioni degli hardware wallet prodotti da Trezor in molti Paesi, ha subito un accesso non autorizzato ai propri sistemi, con l'esposizione dei dati di circa 27.000 ordini. Trezor ha reso pubblico l'incidente il 16 novembre 2026, assicurando però che dispositivi e wallet non sono stati compromessi. Il problema è un altro. Un elenco di acquirenti di wallet hardware per criptovalute, completo di indirizzo di casa, vale moltissimo per truffatori e malintenzionati.
L'accesso ai sistemi di Skladon è avvenuto il 7 novembre 2026, ma il fornitore ha avvisato Trezor solo il 15 novembre: otto giorni dopo. Secondo il produttore, l'aggressore avrebbe esportato i dati di circa 27.000 ordini. Si tratta comunque di una stima: l'indagine è ancora in corso e la reale portata dell'incidente deve essere definita. Trezor ha già informato l'autorità per la protezione dei dati.
I dati sottratti comprendono nome e cognome, numero di telefono, indirizzo di consegna, indirizzo email, data dell'ordine e prodotti acquistati.
Restano fuori dal perimetro backup dei wallet, frasi di recupero, PIN e passphrase. Né Trezor né Skladon conservano queste informazioni, e i dati esposti non consentono di accedere direttamente ai fondi.
La finestra interessata va dal 9 agosto al 7 novembre 2026. Chi ha ricevuto l'email di Trezor sull'incidente e ha ordinato in quel periodo è coinvolto. Chi ha ricevuto la stessa email ma ha ordinato dopo il 7 novembre, invece, non lo è.
C'è però un gruppo più difficile da raggiungere. Alcuni clienti che hanno ordinato tra il 9 e il 14 agosto potrebbero essere coinvolti, ma Trezor non può scrivere loro. I loro dati sono già stati anonimizzati in base alla politica di conservazione di 90 giorni. Per questo l'azienda li avvisa tramite il proprio blog e un post su X. Se hai comprato un Trezor a metà agosto e non hai ricevuto nulla, considera la comunicazione rivolta anche a te.
Skladon spedisce ordini Trezor verso molti Paesi, quindi l'incidente non riguarda una singola area geografica. Fanno eccezione gli Stati Uniti, dove Skladon non effettua consegne: lì nessun cliente è coinvolto.
Le conseguenze sono già concrete. Alcuni clienti hanno segnalato di aver ricevuto chiamate truffa. Il meccanismo è prevedibile. Chi telefona conoscendo il modello acquistato, la data dell'ordine e la cifra spesa risulta credibile come un vero operatore dell'assistenza. Da qui a farsi consegnare una frase di recupero, o a convincere la vittima a inserirla su un sito fasullo, il passo è breve.
Il rischio più serio, però, non è digitale. L'indirizzo di consegna permette di individuare persone che potrebbero possedere criptovalute. Diversi osservatori citano esplicitamente i cosiddetti wrench attack, cioè la coercizione fisica per costringere la vittima a cedere i fondi. Al momento non risultano aggressioni collegate a questo incidente, e il pericolo resta potenziale. Trezor, però, lo prende sul serio. «Considerate sospetta qualsiasi chiamata, SMS, email o lettera inattesa relativa al vostro ordine, e prestate attenzione ai possibili rischi per la vostra sicurezza fisica», ha scritto l'azienda su X.
Le indicazioni di Trezor sono semplici e vanno applicate senza eccezioni.
Non è la prima volta. Ad agosto 2026 Trezor aveva comunicato una violazione presso un altro partner logistico, ShipMonk, con 13.689 clienti coinvolti.
» Leggi: Trezor, violazione dati tramite il corriere ShipMonk: rischio phishing per 13.689 clienti

Si tratta di un incidente distinto da quello di Skladon. L'azienda ha ammesso che non è il primo episodio in cui un partner espone contatti e indirizzi dei clienti. Si è anche scusata, in particolare con chi è stato colpito per la seconda volta.
Le contromisure annunciate vanno nella direzione giusta. La conservazione dei dati degli ordini scende da 90 a 45 giorni, con l'obiettivo di ridurla ancora. Trezor rivedrà inoltre i rapporti con i fornitori esterni e i requisiti di sicurezza imposti ai partner.
C'è poi l'Anonymous Pickup, in sviluppo dall'inizio del 2026 e già disponibile in 18 Paesi europei. Il servizio consente di ritirare l'ordine in un armadietto o in un punto di ritiro, così nome e indirizzo di casa non arrivano nemmeno a Trezor.
La lezione va oltre Trezor. Un wallet hardware protegge le chiavi, non l'identità di chi lo possiede. Finché la catena di fornitura resterà il punto debole, il dato più sicuro sarà quello che non viene mai raccolto. Per chi acquista oggi, il ritiro anonimo è un'opzione da considerare seriamente.
Fonti: cryptonews.net, cryptotimes.io, discuss.privacyguides.net
Nessuno ha ancora commentato.