

Autore umano, supporto AI
Gli articoli di TurboLab.it sono curati dagli utenti della nostra community, ma possono essere generati o migliorati tramite intelligenza artificiale.
Synology ha pubblicato due nuovi bollettini di sicurezza per DSM (DiskStation Manager), il sistema operativo dei suoi NAS. Il più grave descrive una falla da 9.8 su 10 sfruttabile da remoto senza credenziali, che consente di leggere e scrivere file a piacimento sul NAS: in tutto, fra i due bollettini, le vulnerabilità corrette sono 27
Falla critica nell'API di autenticazione e in rsync
Il bollettino Synology-SA-26:19 è classificato come "critico" e contiene due vulnerabilità.
La più seria è CVE-2026-76954, una SQL injection nella Auth API, ovvero l'API di autenticazione di DSM: un aggressore remoto, senza alcun account, può leggere o scrivere file arbitrari e provocare un denial-of-service. Il punteggio CVSS 3.1 è 9.8 su 10: attacco dalla rete, nessuna credenziale, nessuna azione da parte della vittima, pieno accesso ai file.
La seconda è CVE-2026-85101 (8.6) e riguarda il servizio rsync, quello tipicamente usato per ricevere i backup da un server o da un altro NAS. Un aggiramento dell'autenticazione permette, sempre senza credenziali, di leggere alcuni file specifici, scriverne a piacimento e causare un denial-of-service limitato.
Sono interessati DSM 7.2.1, 7.2.2, 7.3 e 7.4. Synology non indica alcuna mitigazione alternativa: la soluzione è aggiornare.
Synology-SA-26:18: altre 25 falle, solo per DSM 7.3 e 7.4
Il secondo bollettino, Synology-SA-26:18, è classificato come "importante" e riguarda soltanto DSM 7.3 e 7.4 (le versioni 7.2.1 e 7.2.2 non figurano nell'elenco). Le vulnerabilità sono 25: 8 di gravità importante e 17 moderata. Le tre più gravi, tutte da 8.8, colpiscono i componenti SSOAuth, Sharing API e, di nuovo, Auth API: sono alla portata di qualsiasi utente del NAS, anche senza privilegi di amministratore, e gli consentono di leggere o scrivere file ovunque.
Da notare anche CVE-2026-18596 (8.1), nel modulo OTP (ovvero i codici temporanei della verifica in due passaggi). Permette ad un aggressore che conosca già nome utente e password di un account di accedere ai file. Il bollettino non entra nei dettagli, ma è presumibile che il codice OTP possa essere scavalcato: proprio la protezione che si attiva per difendersi dalle password rubate.
Insomma: quasi tutte le falle di questo bollettino richiedono un account, una password rubata o condizioni particolari (un server LDAP compromesso, un attacco man-in-the-middle).
Quelle sfruttabili da chiunque, senza altri requisiti, sono quattro: la più seria, CVE-2026-18633 (7.5), permette di bloccare il servizio NFS (nfsd). Le altre tre sono di gravità moderata, fra le quali una falla in WebDAV che consente di leggere alcuni file specifici.
Le versioni da installare
Le versioni corrette sono le stesse per entrambi i bollettini. Nelle note di rilascio compaiono con la dicitura "Update" al posto dell'ultimo trattino: 7.4.1-90080-1, ad esempio, è "7.4.1-90080 Update 1":
- DSM 7.4:
7.4.1-90080-1o successiva - DSM 7.3:
7.3.2-86009-5o successiva - DSM 7.2.2:
7.2.2-72806-10o successiva - DSM 7.2.1:
7.2.1-69057-13o successiva
Attenzione al ramo 7.4: la correzione arriva con DSM 7.4.1, dunque chi è ancora su 7.4 (7.4-90075) deve passare al nuovo rilascio. Le note di 7.4.1 avvisano che, una volta installato, non è possibile tornare alla versione precedente. Le versioni anteriori a 7.2.1 non compaiono in nessuno dei due bollettini.
Tutti e quattro gli aggiornamenti sono stati pubblicati il 12 ottobre 2026, con note di rilascio che si limitavano ad un generico "Fixed security vulnerabilities" (vulnerabilità di sicurezza corrette). I dettagli arrivano solo ora, quasi un mese dopo. Da oggi, però, i componenti vulnerabili sono pubblici: motivo per cui aggiornare non può più aspettare.
Cosa fare adesso
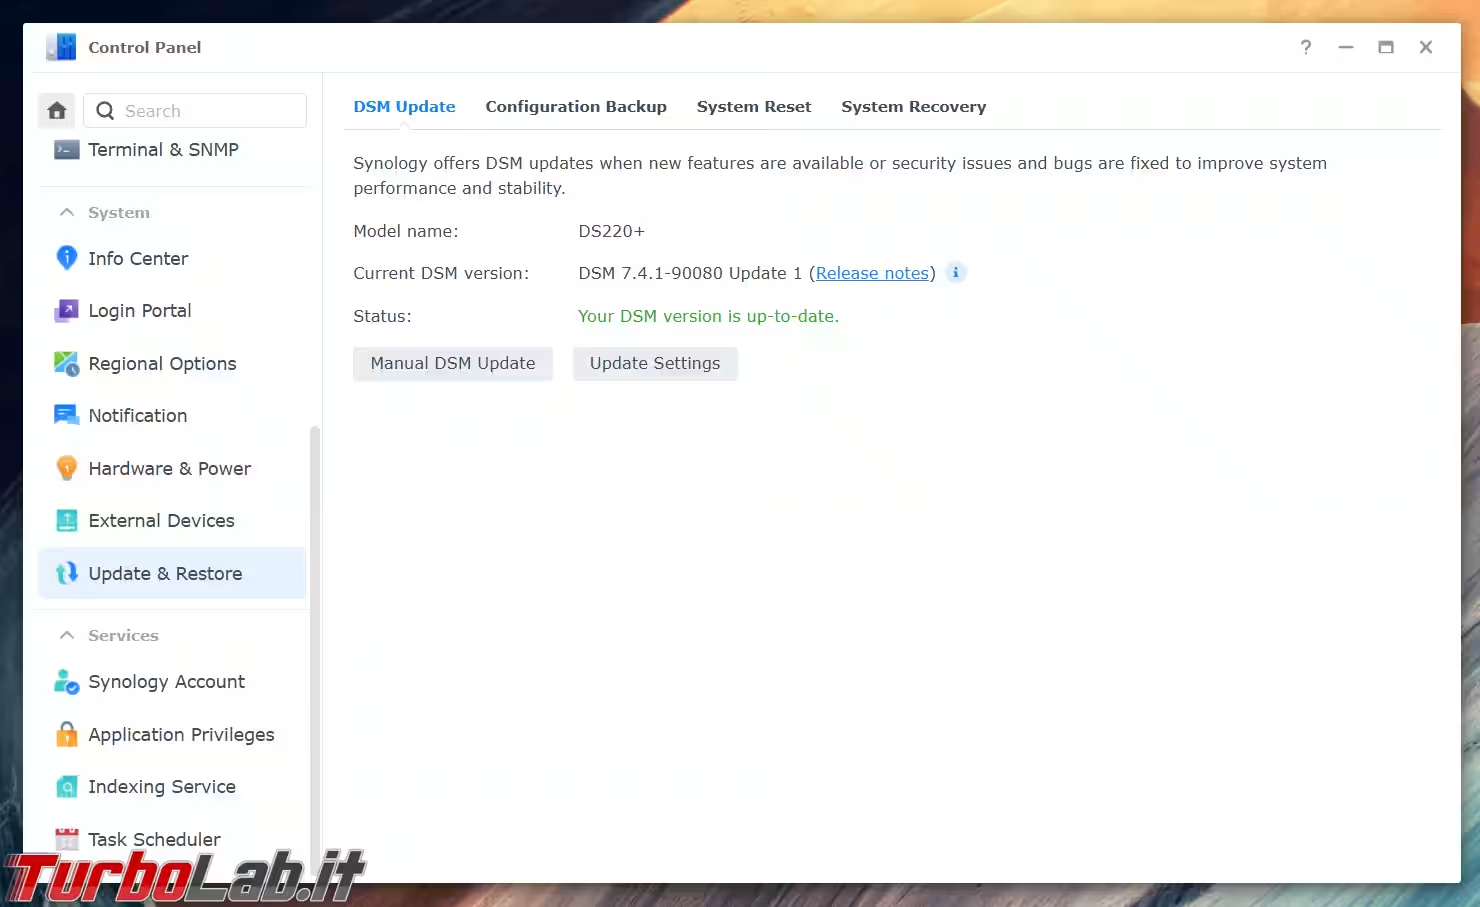
Innanzitutto, controlla quale versione monta il tuo NAS, dal Pannello di controllo di DSM, nella sezione dedicata agli aggiornamenti
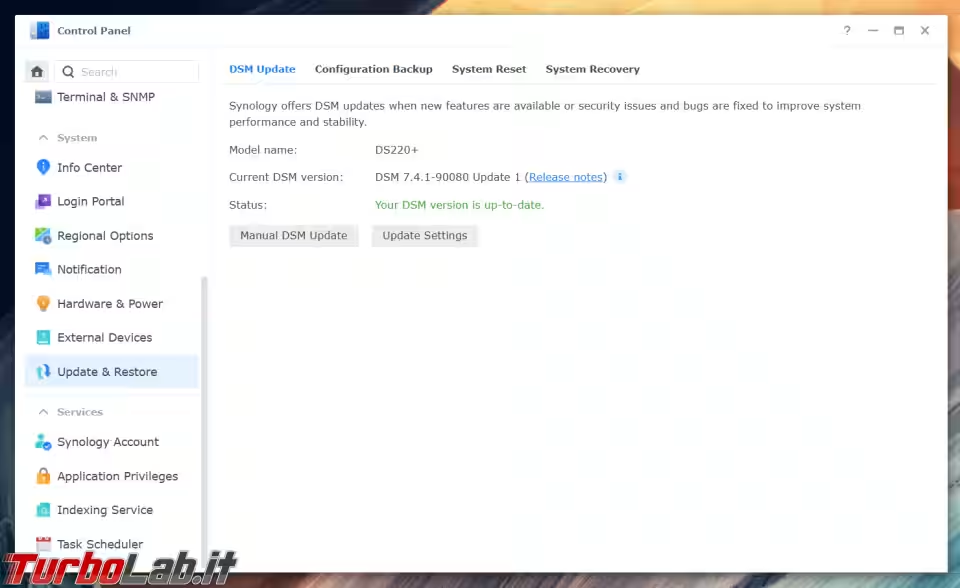
Non dare per scontato che l'aggiornamento automatico abbia già provveduto: le note di rilascio avvisano che il NAS potrebbe non segnalare la nuova versione, sia perché la distribuzione avviene per gradi, regione per regione, sia perché il sistema valuta da sé se l'aggiornamento sia necessario.
In tal caso, puoi scaricare il file .pat per il tuo modello dall'archivio ufficiale di Synology (la pagina indicata è quella di 7.4.1: per gli altri rami basta sostituire il numero di versione nell'indirizzo) e caricarlo tramite l'aggiornamento manuale di DSM, nella stessa sezione. Mettilo in conto: l'aggiornamento riavvia il NAS.
Ciò premesso, se raggiungi il NAS da Internet ti raccomando di non esporre direttamente l'interfaccia di DSM e di passare da una VPN. Così facendo, una falla come CVE-2026-76954 richiede prima un accesso alla rete locale, e non è più alla portata di chiunque. NetBird, ad esempio, rende la cosa piuttosto semplice:
» Leggi: Guida a NetBird: accesso remoto, facile, veloce, sicuro e privato per tutti!
Lo stesso discorso vale per i servizi che non usi: rsync, WebDAV e NFS compaiono tutti in questi due bollettini. Spegnerli non sostituisce l'aggiornamento, ma riduce i bersagli del prossimo.
Infine, è bene notare che le versioni odierne integrano già tutte le patch precedenti, compresa quella per il gravissimo problema segnalato a fine ottobre:
Rimane invece necessario aggiornare separatamente il pacchetto PHP:
» Leggi: NAS Synology: arriva la patch critica per PHP2Shell. Synology Calendar e Mail Station nel mirino