NAS Synology: arriva la patch critica per PHP2Shell. Synology Calendar e Mail Station nel mirino (aggiornato: 26 ottobre 2026, ore 22:08)
- a cura di: massimo.valenti
- Commenti:
- Letture:
- Aggiornato: 9 ore fa
- Pubblicato: un attimo fa

Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.
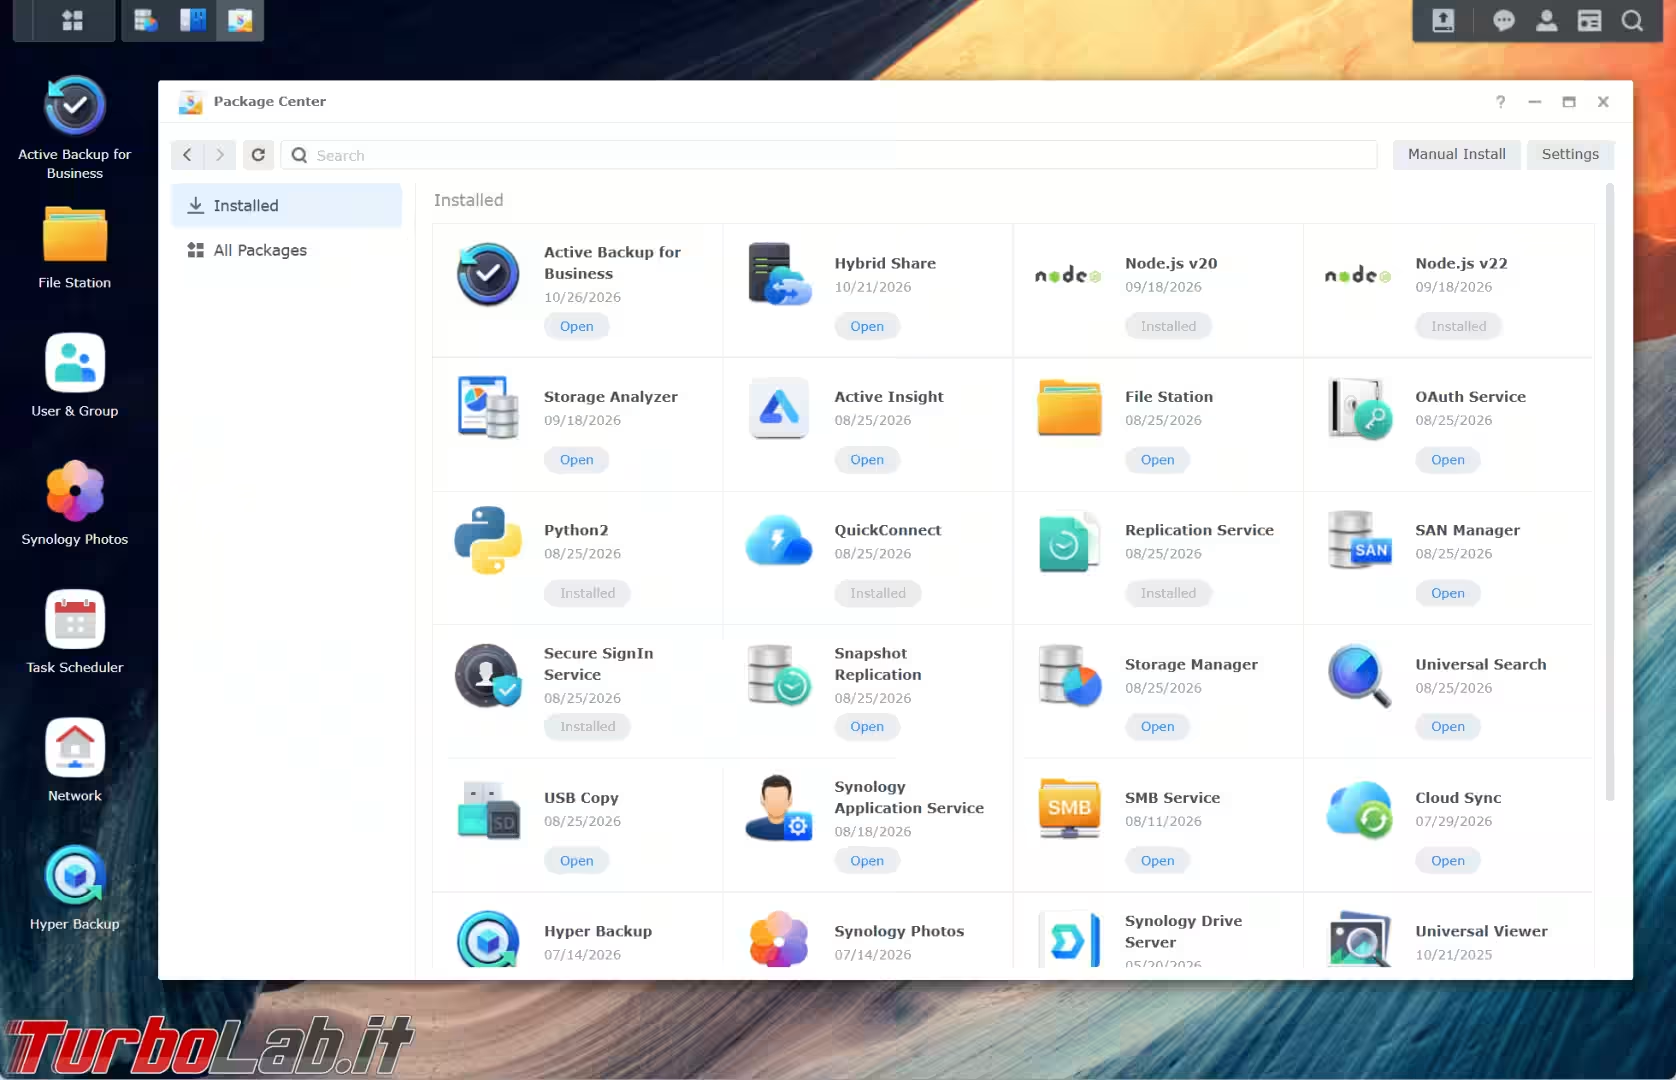
Synology ha pubblicato il bollettino di sicurezza Synology-SA-26:14 per annunciare la disponibilità dei pacchetti aggiornati per i propri NAS contenenti le patch per l'ormai famosa vulnerabilità critica "PHP2Shell". Installarli subito è di importanza critica: i NAS non aggiornati sono esposti al rischio concreto di esecuzione di codice da remoto. Le patch sono già disponibili nel Centro pacchetti.
Il bollettino ufficiale cita i seguenti pacchetti come versioni patchate e sicure:
Stando a quanto dichiarato dal bollettino Synology, il pacchetto Hyper Backup non è interessato dal problema.
Lo stesso documento informa anche che il pacchetto PHP 7.3 non è più supportato e non verrà aggiornato. Il suggerimento è indubbiamente quello di rimuoverlo al più presto.
» Leggi amche: PHP2Shell: Amazon ha rilevato tentativi di exploit 4 giorni prima della patch di PHP
Il sistema operativo di Synology, chiamato DiskStation Manager (DSM), include un proprio componente PHP per uso interno del sistema. Secondo Synology, per scelta architetturale questo componente non ha moduli accessibili dall'esterno e non espone superficie d'attacco.
Il bollettino lo dice chiaramente: il rischio di sfruttamento è considerato «molto basso». La correzione arriverà comunque con una futura release di DSM, per garantire risultati coerenti nelle scansioni di vulnerabilità e nella verifica di conformità. Chi gestisce NAS in ambienti soggetti ad audit vedrà quindi ancora per un po' le segnalazioni nei report degli scanner.
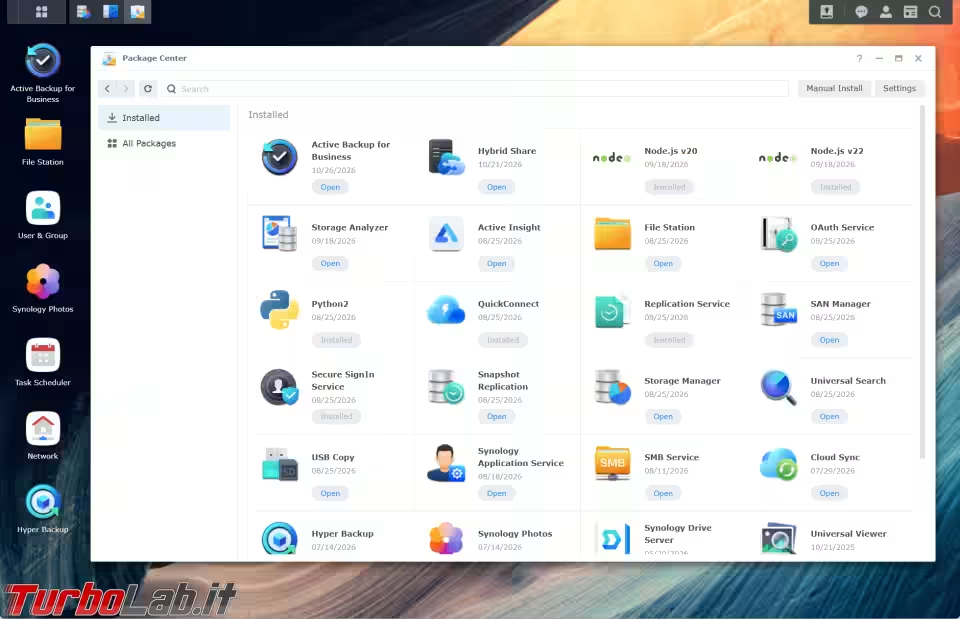
«Gli utenti dei pacchetti interessati sono caldamente invitati ad aggiornare PHP tramite il Centro pacchetti, immediatamente», ha dichiarato Synology. Gli aggiornamenti di sicurezza di PHP sono disponibili per DSM 7.4, DSM 7.3 e DSM 7.2, quest'ultimo ormai a fine supporto. Al termine dell'aggiornamento, i pacchetti dipendenti si riavviano in automatico e le vulnerabilità risultano corrette.
Il consiglio del concorrente QNAP, poi, vale per chiunque: un'interfaccia web del NAS raggiungibile direttamente da Internet è un rischio superfluo. Con una VPN l'accesso remoto resta comodo, e una falla come PHP2Shell diventa una seccatura da sistemare con calma invece di un'emergenza.
Nessuno ha ancora commentato.