Un NAS esposto su Internet, pieno di backup, e una falla che permette a un aggressore remoto di leggere e scrivere file a piacimento. È lo scenario descritto in Synology-SA-26:21, il bollettino di sicurezza che Synology ha pubblicato il 18 novembre 2026 per DSM e BeeStation OS. Al momento non risultano sfruttamenti confermati ma, per chi usa un NAS Synology come cassaforte dei dati di casa o dell'ufficio, la patch va in cima alla lista.
Una falla nell'API OAuth da 9,8 punti
La falla, catalogata come CVE-2026-120382, ha un punteggio CVSS di 9,8 su 10 (critica) e si trova nell'API OAuth del sistema. Tecnicamente si tratta di una neutralizzazione impropria dei delimitatori di argomento in un comando. Detto in modo più diretto, è un caso di argument injection: l'input dell'utente finisce in un comando senza che i separatori vengano gestiti correttamente, e l'attaccante può quindi aggiungere parametri che non dovrebbero esserci.
Il risultato è la lettura e la scrittura di file arbitrari da remoto. Su un NAS, dove risiedono backup e documenti, è il tipo di accesso che nessuno vuole concedere.
Sono coinvolti NAS e "BeeStation" editi da Synology dotati dei seguenti sistemi operativi:
- DSM 7.4 precedenti alla build
7.4.1-90080-2 - DSM 7.3 precedenti alla build
7.3.2-86009-6 - DSM 7.2, tutte le versioni - consigliato upgrade a DSM 7.3
- DSM 7.1, tutte le versioni
- BeeStation OS 1.5
Sono invece immuni APM 2.0 e APM 1.2, così come risultano al sicuro anche SRM 1.3 e SRM 1.2
Patch dal 20 novembre: cosa fare adesso
Per quanto riguarda le versioni più recenti del sistema operativo DSM, Synology ha comunicato che le build corrette, 7.4.1-90080-2 e 7.3.2-86009-6, verranno distribuite a partire dal 20 novembre 2026, cioè da domani.
Per BeeStation OS 1.5 non viene indicata una build correttiva: la situazione è indicata come "in corso" (ongoing).
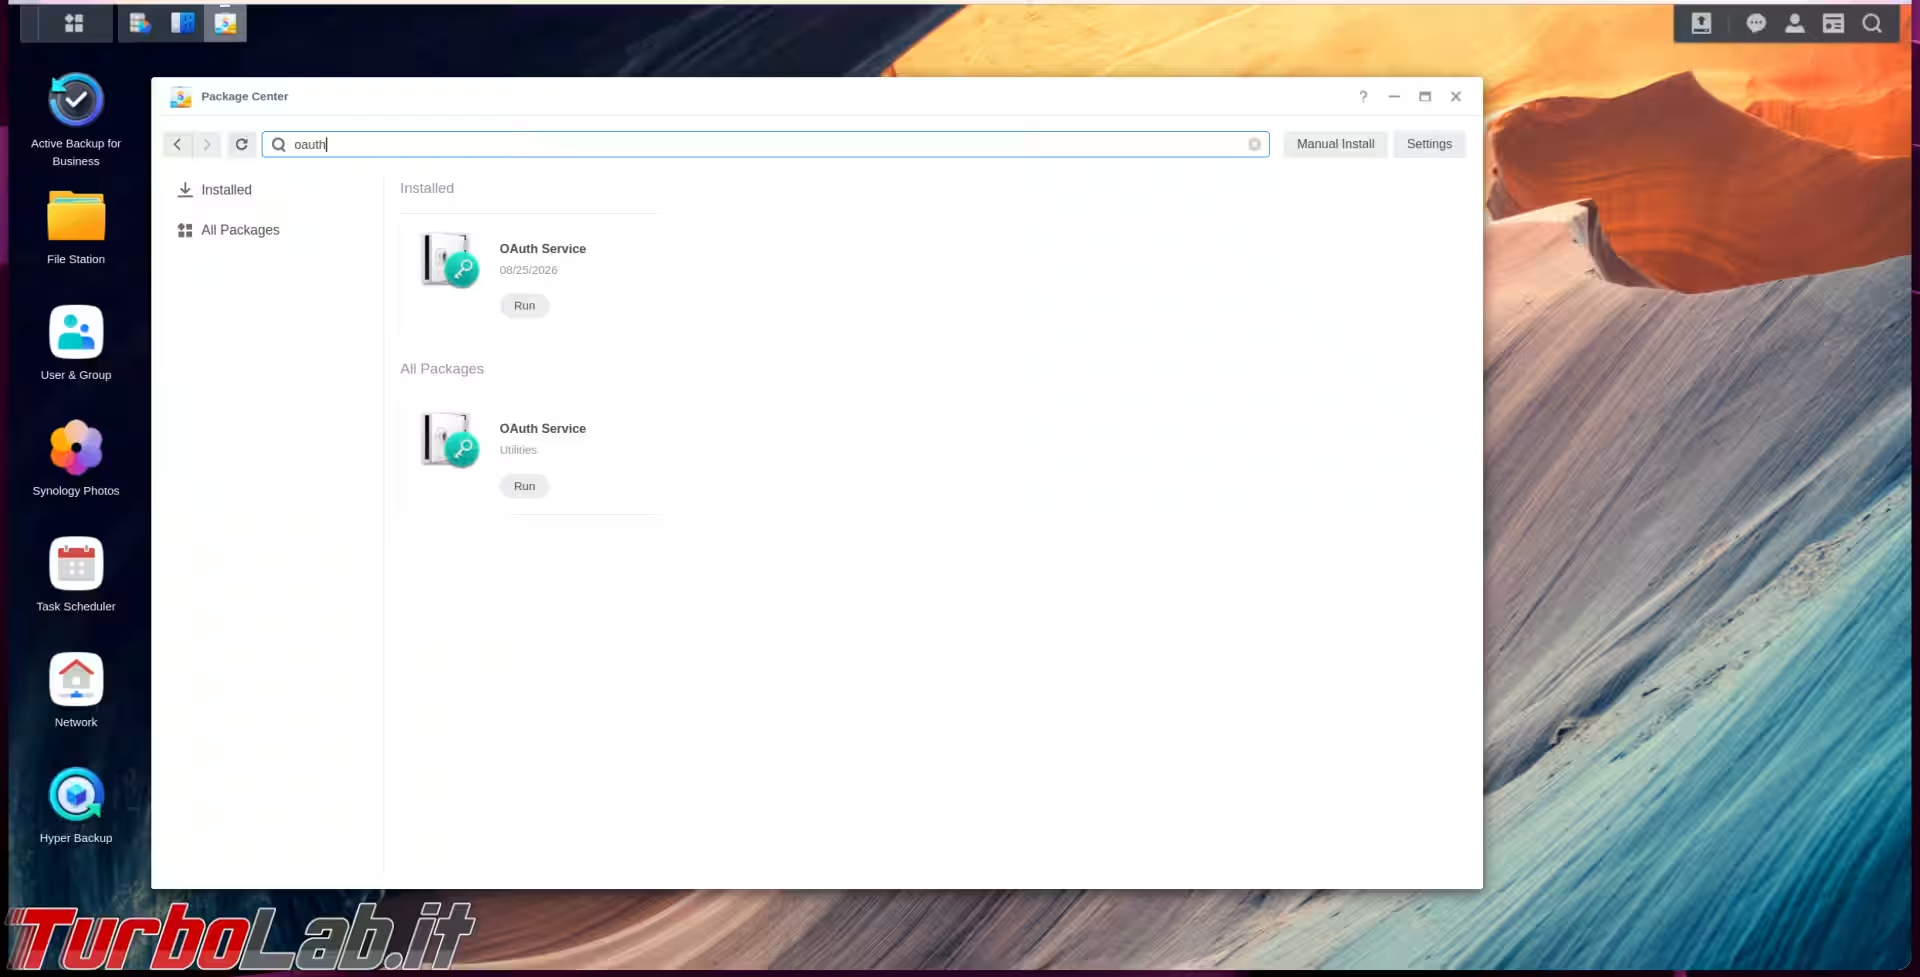
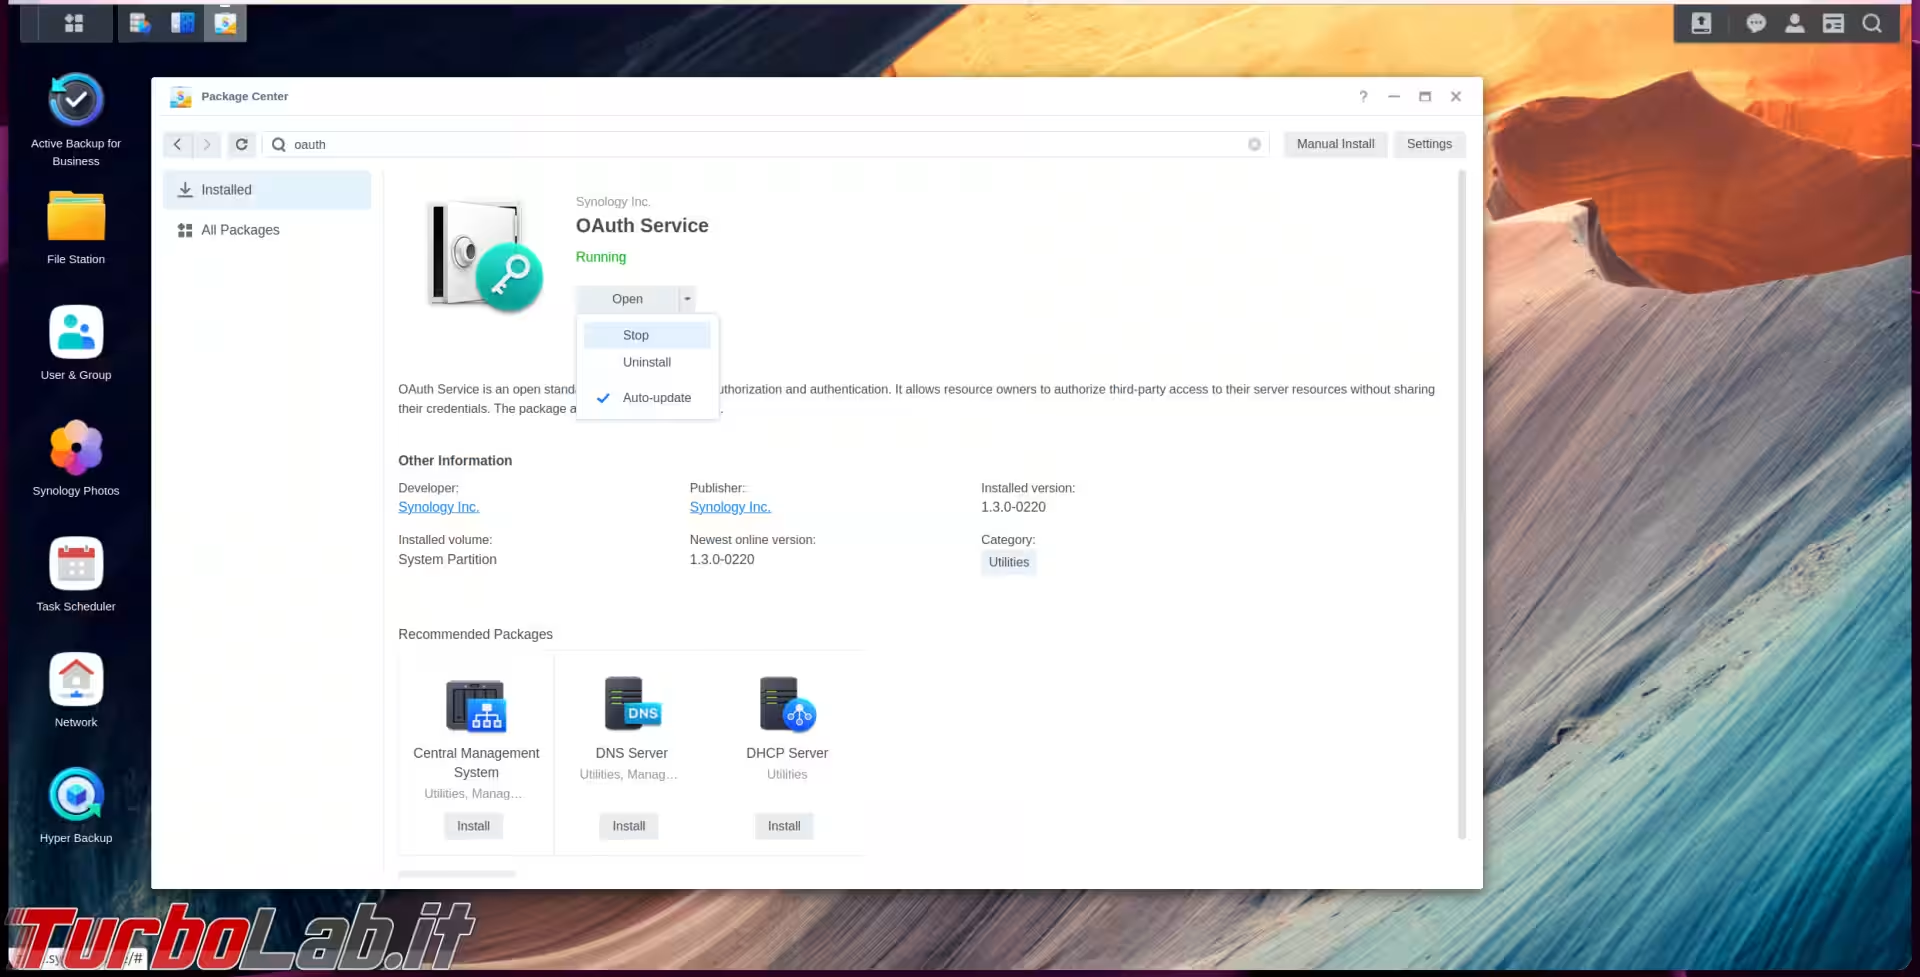
Nel frattempo, se usi un NAS Synology raggiungibile da Internet, la mitigazione suggerita è di disattivare il pacchetto OAuth Service tramite Package Center
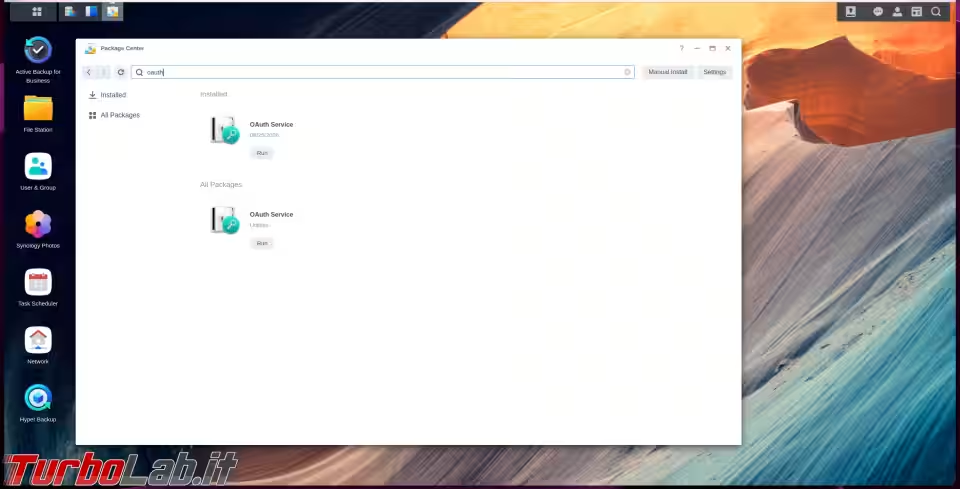
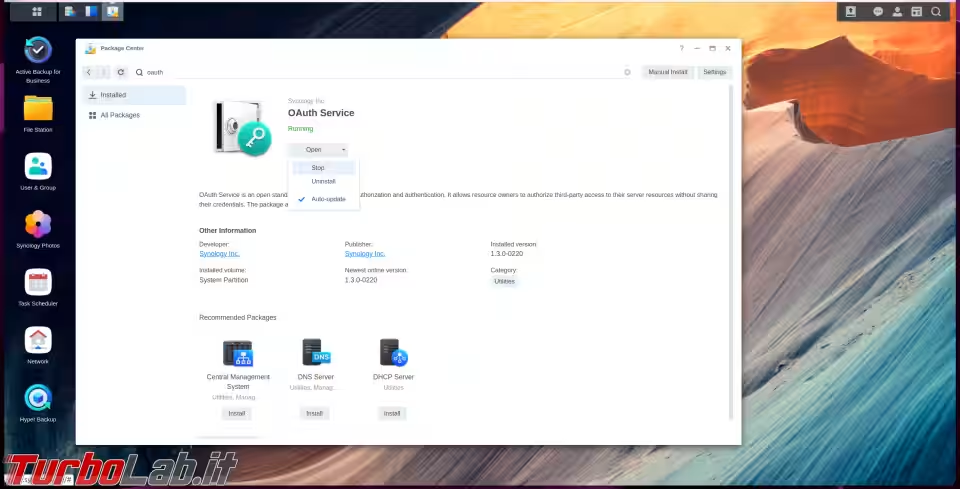
È il componente coinvolto da CVE-2026-120382: spegnerlo riduce la superficie d'attacco fino all'arrivo dell'aggiornamento. Il login tramite interfaccia web al pannello di gestione del NAS continuerà comunque a funzionare.
Un autunno difficile per i NAS Synology
SA-26:21 arriva in un periodo già movimentato. Il 10 novembre 2026 Synology aveva pubblicato SA-26:18 e SA-26:19, per un totale di 27 vulnerabilità critiche in DSM:
» Leggi: NAS Synology: falla critica (9.8) sfruttabile senza password, più altre 26 vulnerabilità. Aggiorna DSM subito!
Pochi giorni dopo, l'aggiornamento per PHP2Shell:
» Leggi: NAS Synology: arriva la patch critica per PHP2Shell. Synology Calendar e Mail Station nel mirino
Tutto questo sommato alle criticità emerse già a partire da settembre:
» Leggi: Il tuo NAS Synology è in pericolo: due falle critiche consentono a tutti di accedere ai file, senza password. Patch già disponibile
Sullo sfondo resta l'ondata di attacchi ransomware di fine ottobre. Diversi NAS Synology sono stati cifrati da C3RB3R, della famiglia Cerber, con i file rinominati in .L0CK3D e la richiesta di riscatto in read-me3.txt. Synology ha attribuito gli attacchi a una vecchia falla corretta nel dicembre 2024 e sfruttata su installazioni non aggiornate. Altri ricercatori indicano vulnerabilità diverse, e il punto d'ingresso resta tuttora conteso.
Il quadro conta per una platea ampia. Synology dichiara oltre 13 milioni di NAS installati tra case e uffici, e secondo GM Insights detiene più del 22% del mercato dei NAS domestici. La lezione di ottobre è chiara: i dispositivi colpiti erano spesso quelli rimasti indietro con gli aggiornamenti. Chi installa la build correttiva appena disponibile, e nel frattempo spegne OAuth Service, esce dalla lista dei bersagli facili.
Fonti: securityonline.info, techspot.com, hkcert.org