NAS Synology in pericolo NGINX2Root / NGINX2Shell - Disattiva HTTP/2 in attesa della patch! (aggiornato: 19 novembre 2026, ore 13:59)
- a cura di: massimo.valenti, Zane
- Commenti:
- Letture:
- Aggiornato: un attimo fa
- Pubblicato: un attimo fa

Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.
Synology ha pubblicato l'advisory Synology-SA-26:20 per segnalare che DiskStation Manager (DSM), il sistema operativo a bordo dei NAS, è in pericolo per via della vulnerabilità NGINX2Root / NGINX2Shell emersa ieri nel modulo che gestisce il protocollo HTTP/2 del server web NGINX. La patch sarà disponibile a partire dal 20 novembre.
Attenzione a non confondere i problemi. Questa segnalazione, relativa a Synology-SA-26:20, è distinta dall'altro bollettino di sicurezza pubblicato nella stessa giornata dall'azienda. L'altro si chiama Synology-SA-26:21, ed è stato trattato qui:
Sono coinvolti NAS e "BeeStation" editi da Synology dotati dei seguenti sistemi operativi:
7.4.1-90080-27.3.2-86009-6Per quanto riguarda le versioni più recenti del sistema operativo DSM, Synology ha comunicato che le build corrette, 7.4.1-90080-2 e 7.3.2-86009-6, verranno distribuite a partire dal 20 novembre 2026, cioè da domani.
Per tutti gli altri, non viene indicata una build correttiva: la situazione è indicata come "in corso" (ongoing).
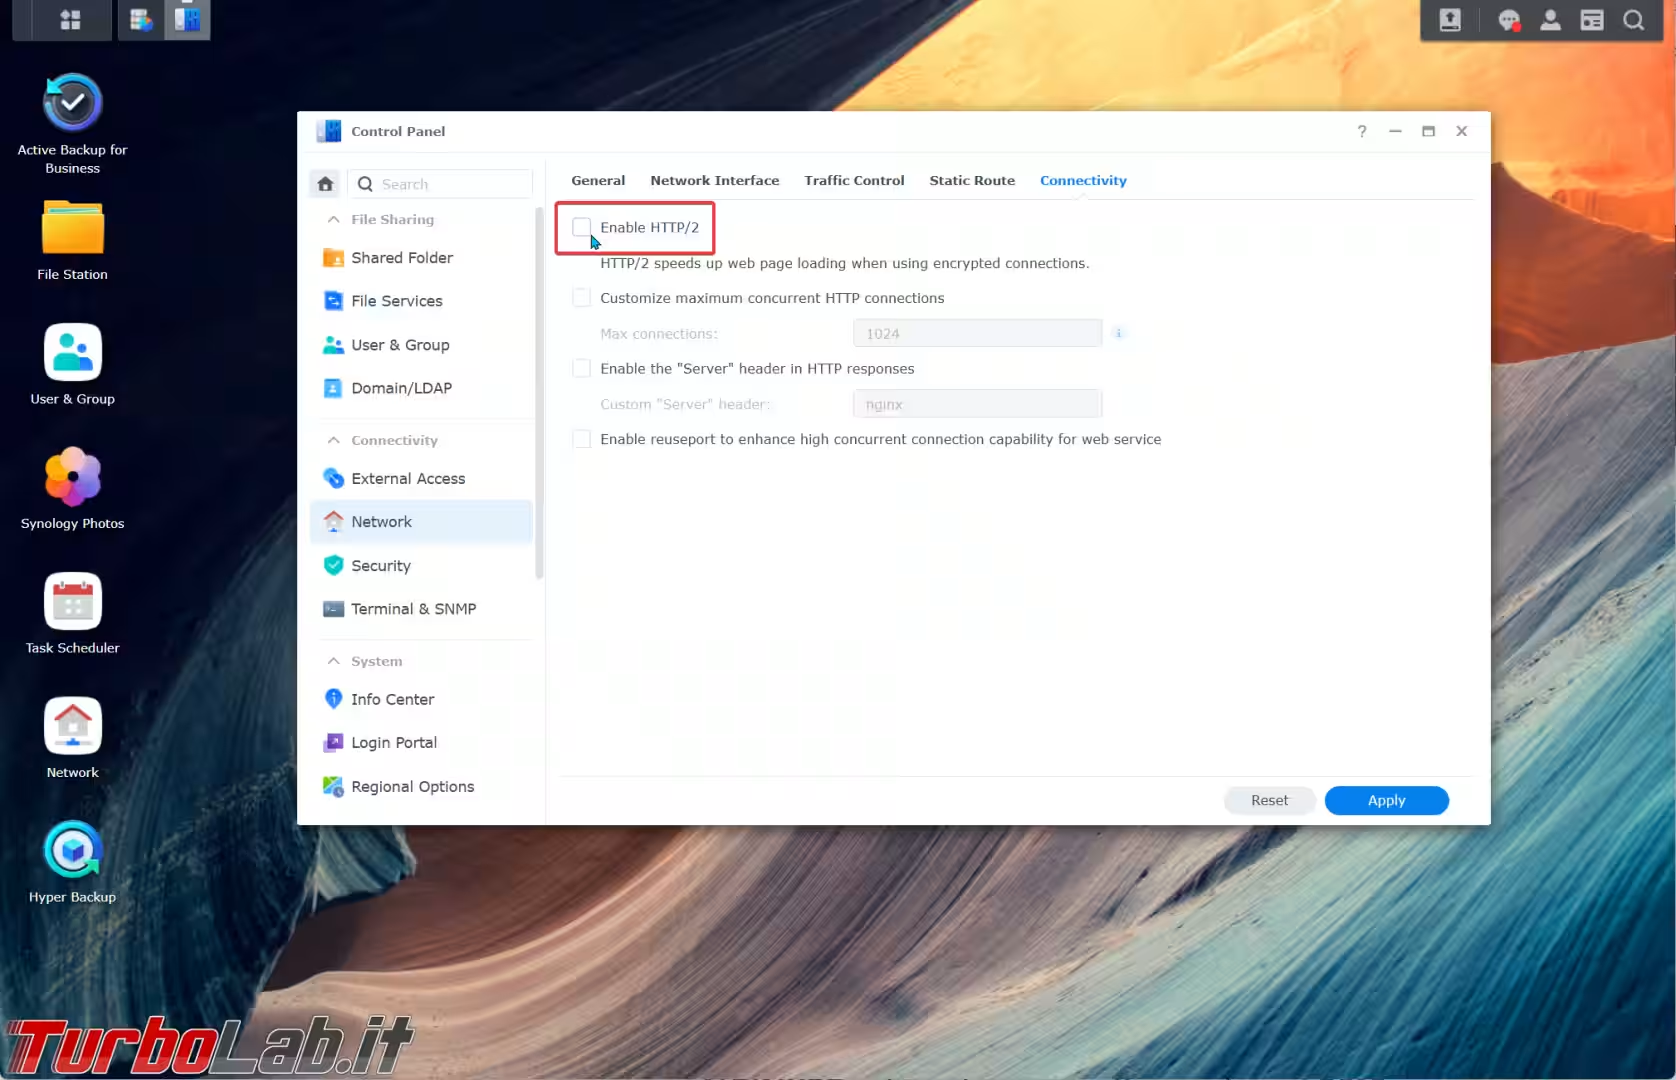
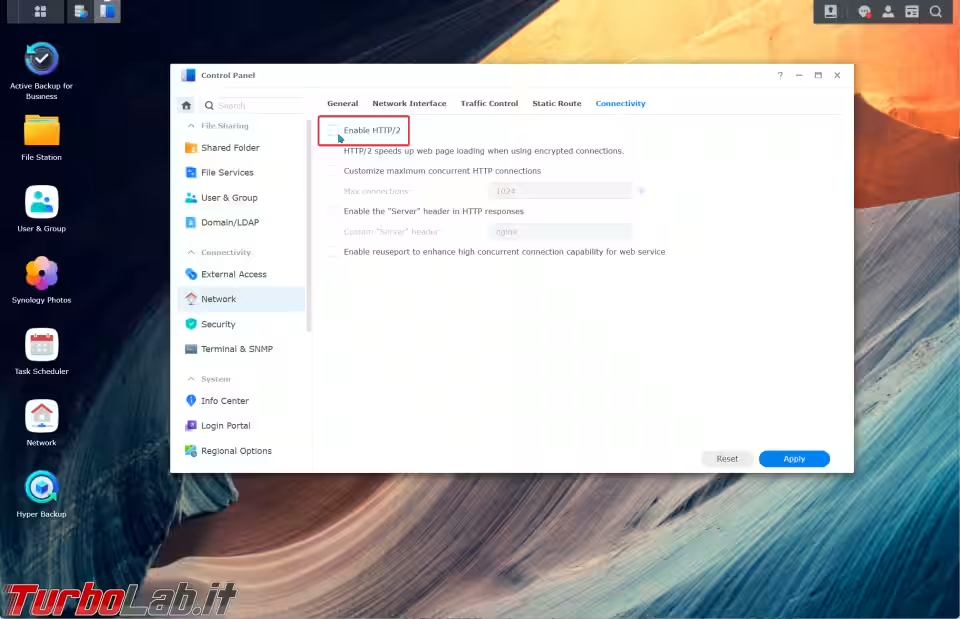
Nel frattempo, la mitigazione suggerita è di disattivare il supporto ad HTTP/2 togliendo la spunta dall'opzione Control Panel --> Network --> Connectivity --> Enable HTTP/2
Bisogna precisare che il difetto di sicurezza interessa il pacchetto NGINX, utilizzato da Synology per erogare l'interfaccia web, e non un componente interno. Per maggiori informazioni sulla vulnerabilità:
Distinzione accademica a parte, il problema resa aperto, e i dati contenuti sul NAS in pericolo, fino a quando non viene installata la patch correttiva rilasciata da Synology.
Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.
Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.
Nessuno ha ancora commentato.