
Autore umano, supporto AI
Gli articoli di TurboLab.it sono curati dagli utenti della nostra community, ma possono essere generati o migliorati tramite intelligenza artificiale.
Ricevere un'email che segnala una violazione di copyright o l'uso non autorizzato dell'immagine di una persona su un video di YouTube fa scattare immediatamente il PANICO in qualsiasi content creator. I criminali informatici conoscono bene questo meccanismo psicologico e hanno messo a punto una campagna di spear phishing estremamente sofisticata, capace di superare i filtri antispam e di personalizzare la trappola in base al canale preso di mira. Oggi ho ricevuto direttamente uno di questi messaggi, indirizzato al canale YouTube di TurboLab.it. Analizziamo da vicino come è costruita l'esca, l'ingegnosa catena di reindirizzamenti tecnici utilizzata dagli aggressori e quali regole seguire per non farsi rubare l'account.
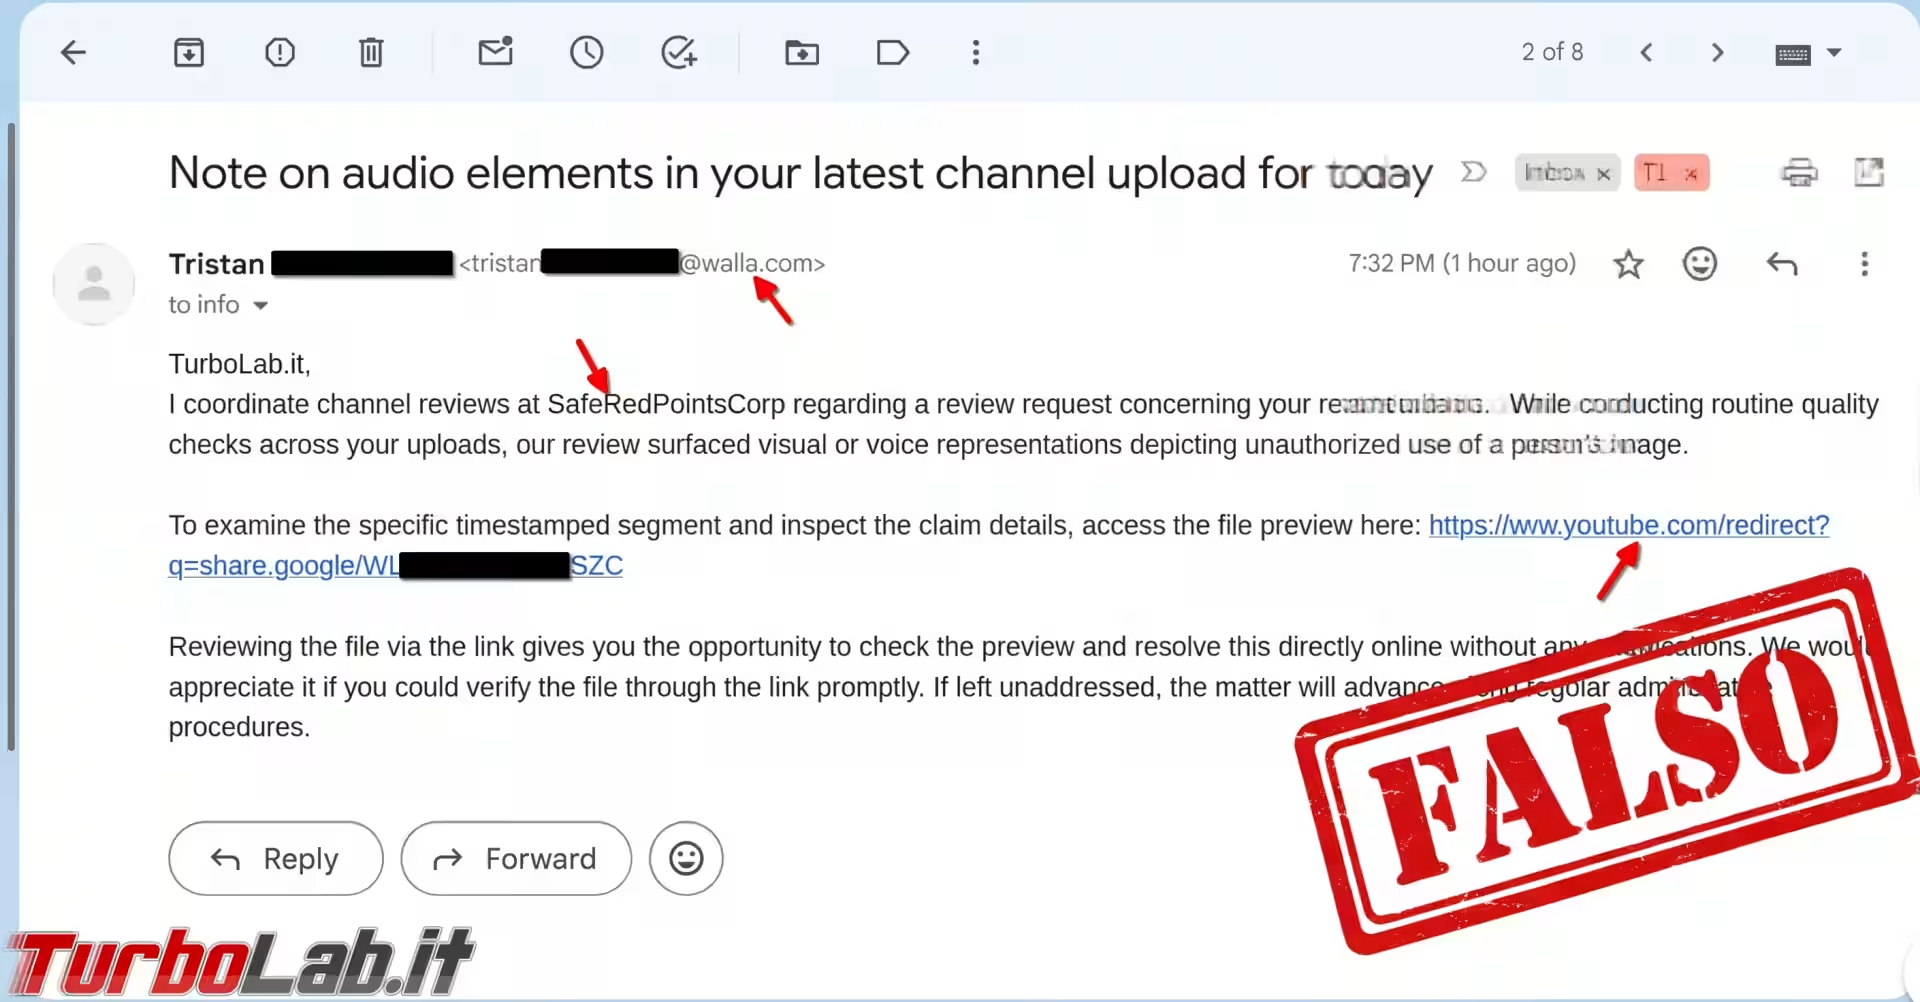
L'esca: l'email da "SafeRedPointsCorp"
Il messaggio si presenta con toni formali e burocratici, pensati per spaventare e indurre a un'azione frettolosa:
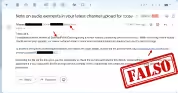
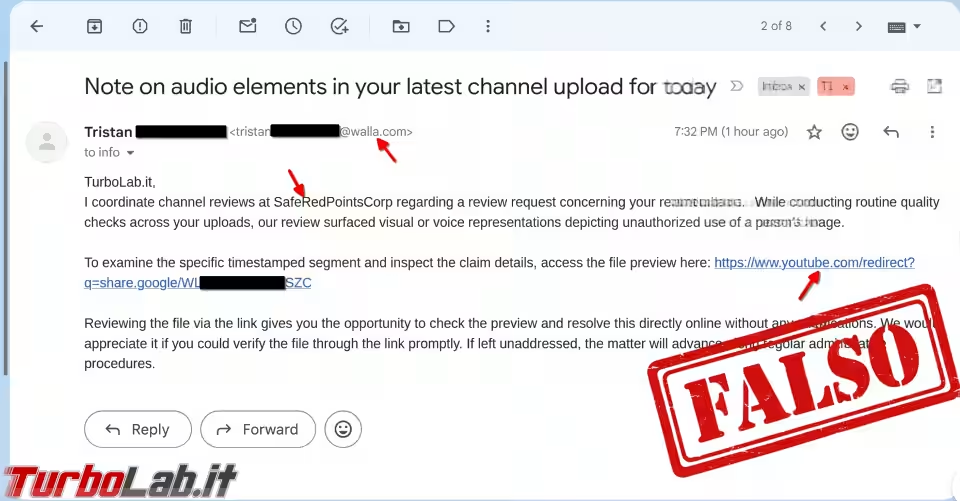
Oggetto: Note on audio elements in your latest channel upload for today

TurboLab.it,
I coordinate channel reviews at SafeRedPointsCorp regarding a review request concerning your recent uploads. While conducting routine quality checks across your uploads, our review surfaced visual or voice representations depicting unauthorized use of a person's image.

To examine the specific timestamped segment and inspect the claim details, access the file preview here: https://www.youtube.com/redirect?q=share.google/WL[...]ZC

Reviewing the file via the link gives you the opportunity to check the preview and resolve this directly online without any complications. We would appreciate it if you could verify the file through the link promptly. If left unaddressed, the matter will advance along regular administrative procedures.
A una prima lettura superficiale, diversi elementi possono trarre in inganno:
- l'indirizzo a cui fa riferimento il link sembra appartenere a YouTube (
youtube.com) - il tono è distaccato, tipico di uno studio legale o di un'agenzia di compliance
- viene prospettata una soluzione rapida e informale per evitare "complicazioni amministrative"
In realtà, un'analisi più attenta evidenza diversi segnali sospetti:
- non esiste alcuna società di revisione incaricata da YouTube chiamata "SafeRedPointsCorp"
- l'email non cita né il titolo del video incriminato né il minuto esatto della contestazione
- il mittente utilizza un indirizzo email gratuito, fornito da un provider israeliano (
@walla.com), e non il dominio della millantata azienda della quale dice di fare parte (@saferedpointscorp.com?)
La catena tecnica: come eludono i filtri antispam
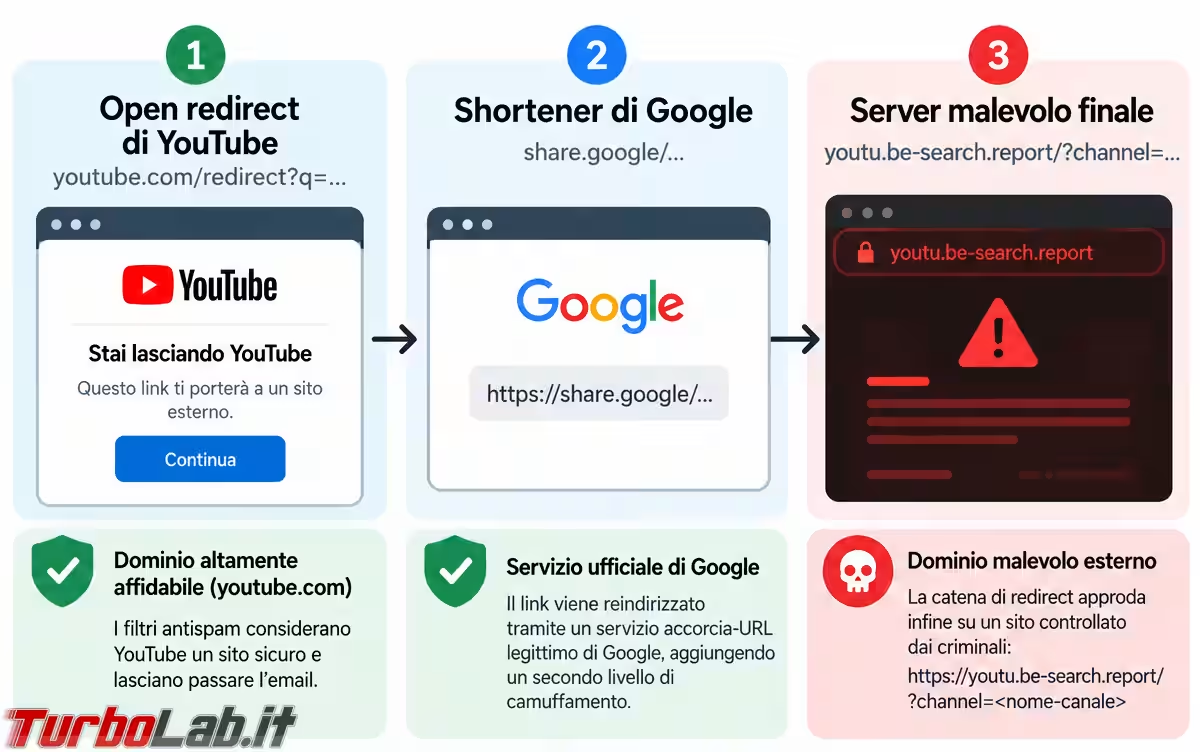
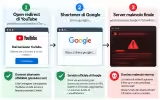
La particolarità più insidiosa di questo attacco risiede nella sequenza di redirect configurata dai criminali. Per impedire che i provider di posta (come Gmail o Outlook) blocchino l'email come spam, il collegamento non punta direttamente al sito malevolo, ma sfrutta due intermediari ritenuti legittimi dai filtri:
- l'open redirect di YouTube (
youtube.com/redirect?q=...): YouTube dispone di un endpoint pubblico per avvisare gli utenti quando stanno lasciando la piattaforma. I truffatori lo abusano come scudo iniziale: il filtro antispam vede un dominio affidabilissimo con reputazione impeccabile (youtube.com) e lascia passare il messaggio - lo shortener di Google (
share.google/...): il parametro rimanda a un servizio accorcia-URL ufficiale di Google, che aggiunge un secondo livello di camuffamento e rende impossibile determinare la destinazione finale leggendo solo il testo dell'email - il server malevolo finale: Risolvendo la catena (operazione che abbiamo tracciato in sicurezza tramite sandbox), il link approda infine su un dominio esterno:
https://youtu.be-search.report/?channel=<nome-canale>
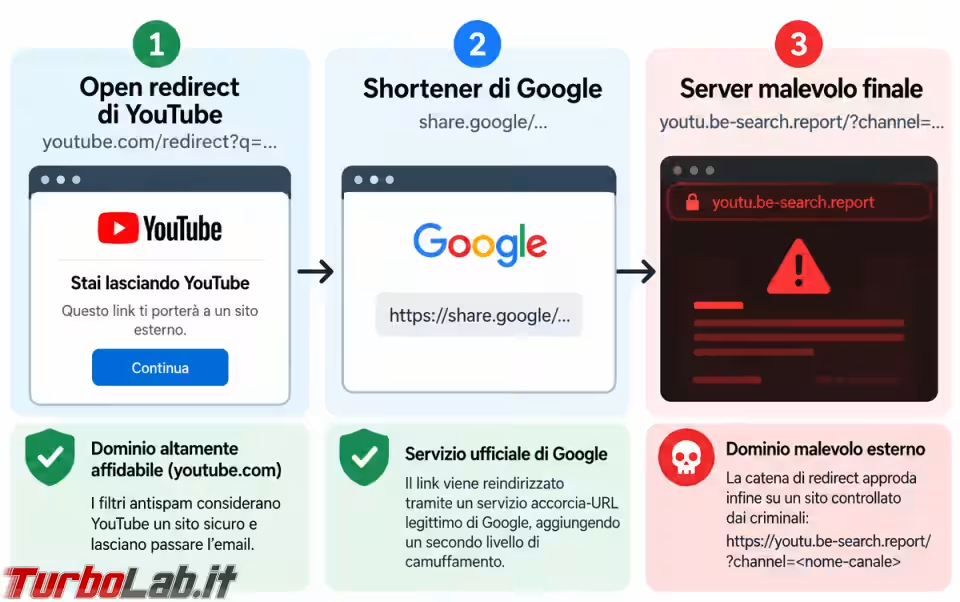
Il dominio finale, be-search[.]report, è stato registrato solo 10 giorni fa: un altro segnale sospetto, in quanto evidenzia che non ha alcuno storico, reputazione o autorevolezza.
Il trucco del dominio e la personalizzazione dinamica
Arrivati alla destinazione finale, emergono altre due tecniche avanzate di ingegneria sociale.
Il primo è il Combosquatting (youtu[.]be-search[.]report): i truffatori hanno acquistato il dominio be-search[.]report (sfruttando il TLD .report) e vi hanno creato un terzo livello chiamato youtu. Letto di sfuggita, la combinazione youtu. + be-search[.]report crea l'illusione visiva di appartenere a YouTube.
Il secondo elemento è la generazione della pagina, personalizzata a seconda del parametro ?channel=<nome-canale> presente nell'indirizzo. La pagina malevola legge infatti quel valore e scarica in tempo reale il logo, il banner e il nome reale del canale, mostrandoli su un finto pannello di violazione. Il creator si trova davanti a una schermata che sembra a tutti gli effetti legata al proprio profilo, convincendosi che il reclamo sia autentico.
Qual è il vero obiettivo dei truffatori?
Una volta convinta la vittima di essere su una pagina di supporto, l'attacco si ramifica in due direzioni:
Infezione tramite Infostealer: la pagina invita a scaricare un archivio compresso (.zip o .rar), spesso protetto da password, descritto come "anteprima video con timestamp" o "fascicolo di prova". All'interno si nasconde un malware della famiglia degli infostealer (come Lumma, Stealc o Vidar). Una volta avviato, il malware estrae in pochi secondi tutti i cookie di sessione salvati nel browser, i token di accesso e le credenziali, consentendo ai pirati di prendere il controllo del canale YouTube anche se sul profilo è attiva l'autenticazione a due fattori (2FA).
Furto credenziali / Permessi OAuth: in alternativa, la pagina richiede di autenticarsi con il proprio account Google o di concedere permessi amministrativi a una finta applicazione di revisione.
» Leggi anche: Attento, c'è un virus in quel contratto di lavoro! Storia di come stavo per essere hackerato con un .zip .doc .scr (video)
Le regole d'oro per difendersi
Per tutelare la sicurezza del proprio canale e non cadere in queste trappole, ricordate sempre questi principi operativi fondamentali:
- non inserite mai l'handle del canale, le credenziali di accesso o informazioni personali su siti esterni: se un sito sconosciuto o insolito vi chiede di digitare nome utente, password, codici monouso o l'handle del vostro canale YouTube per "confermare l'identità", chiudete immediatamente la scheda. Nessuna controversia legittima richiede passaggi di questo tipo su portali terzi
- non fidatevi mai di presunti strumenti terzi per scansionare strike o blocchi di monetizzazione: diffidate categoricamente di siti, tool online o agenzie che sostengono di poter verificare lo stato dei reclami, avvisi di violazione o problemi di monetizzazione al di fuori dei canali proprietari di Google. Non esistono scanner esterni ufficiali abilitati a gestire sanzioni di questo genere
- gestite la sicurezza del canale e verificate i reclami esclusivamente tramite YouTube Studio: tutte le comunicazioni vincolanti relative a reclami sul copyright (Content ID), violazioni delle norme della community o reclami sulla privacy sono visibili unicamente all'interno del pannello ufficiale, raggiungibile all'indirizzo https://studio.youtube.com (sezione
Contenuti, colonnaRestrizioni, oppure nella schedaCopyright). Se un avviso non compare in YouTube Studio, il reclamo non esiste
Cosa fare se avete già cliccato o scaricato il file
Se avete aperto il collegamento o scaricato il file proposto dalla pagina:
- revocate tutte le sessioni attive: da un altro dispositivo sicuramente pulito (ad esempio lo smartphone), collegatevi alla gestione dell'account Google (myaccount.google.com), andate nella sezione
Sicurezzae disconnettete tutti i dispositivi registrati - cambiate immediatamente la password di Google e assicuratevi che i metodi di recupero e l'autenticazione a due fattori siano ancora quelli impostati da voi
- eseguite una scansione approfondita offline: Utilizzate un supporto di avvio antivirus pulito o strumenti dedicati di bonifica (come Malwarebytes o Microsoft Defender Offline) prima di riutilizzare il PC compromesso