Scoperte manomissioni anche nei wallet Trezor: lettura delle chiavi private ed esfiltrazione cellulare, come per Ledger (aggiornato: 31 ottobre 2026, ore 10:54)
- a cura di: massimo.valenti
- Commenti:
- Letture:
- Aggiornato: 1 ora fa
- Pubblicato: 1 ora fa

Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.
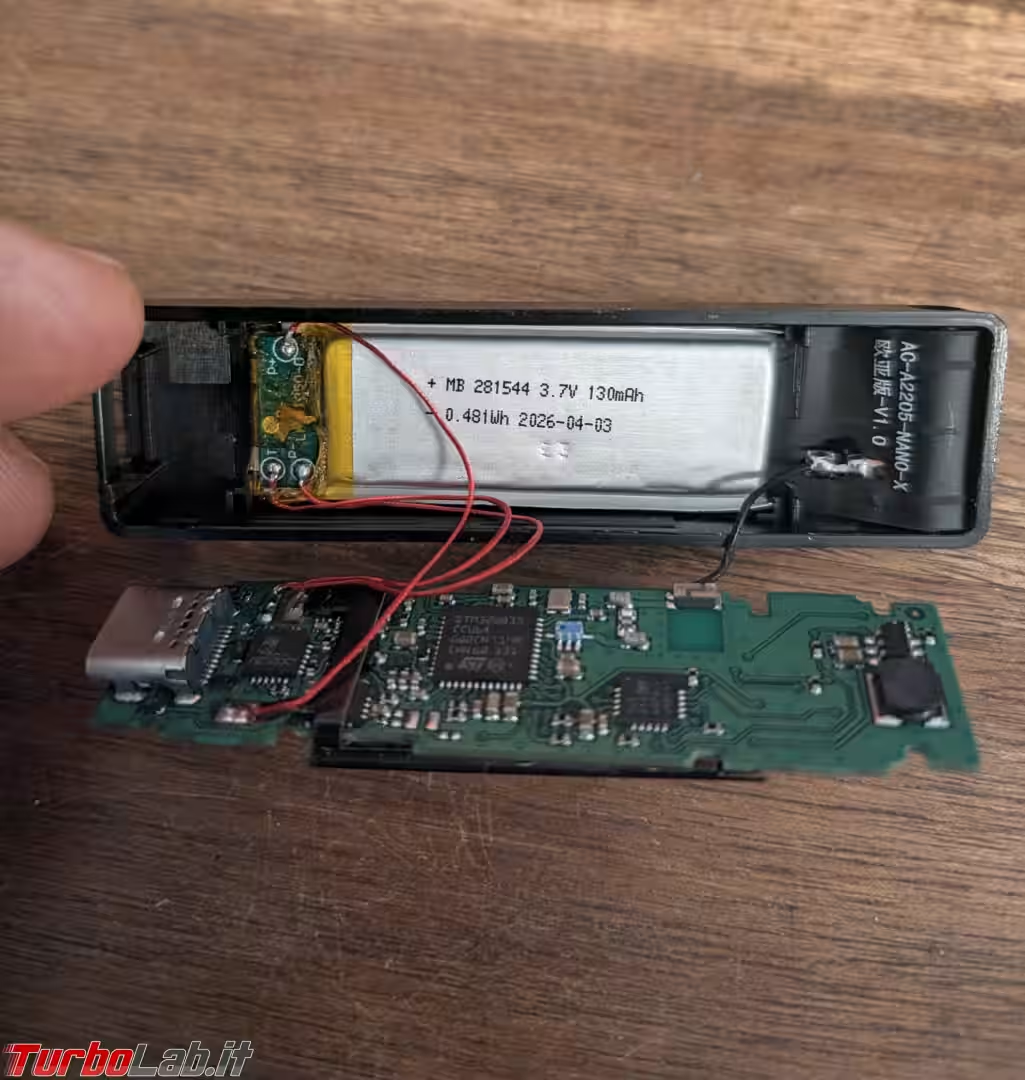
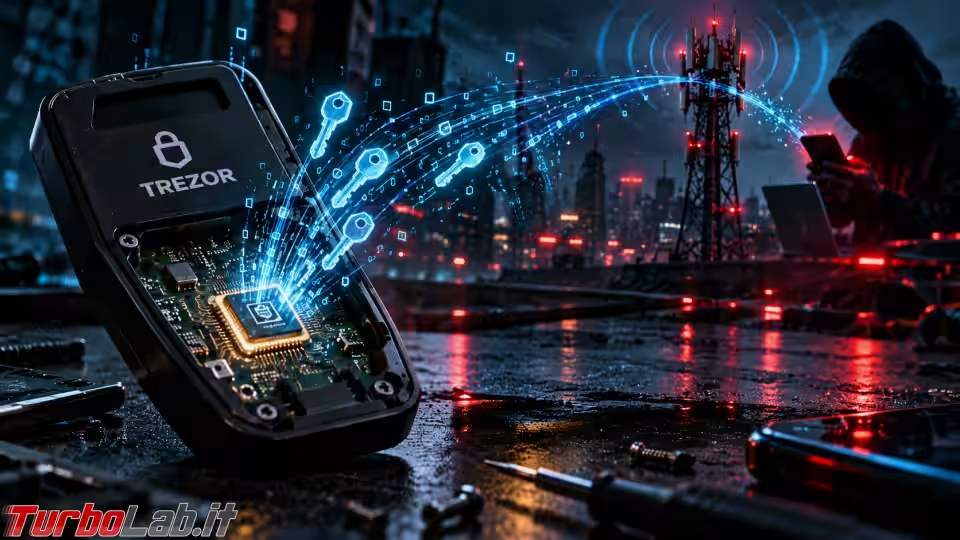
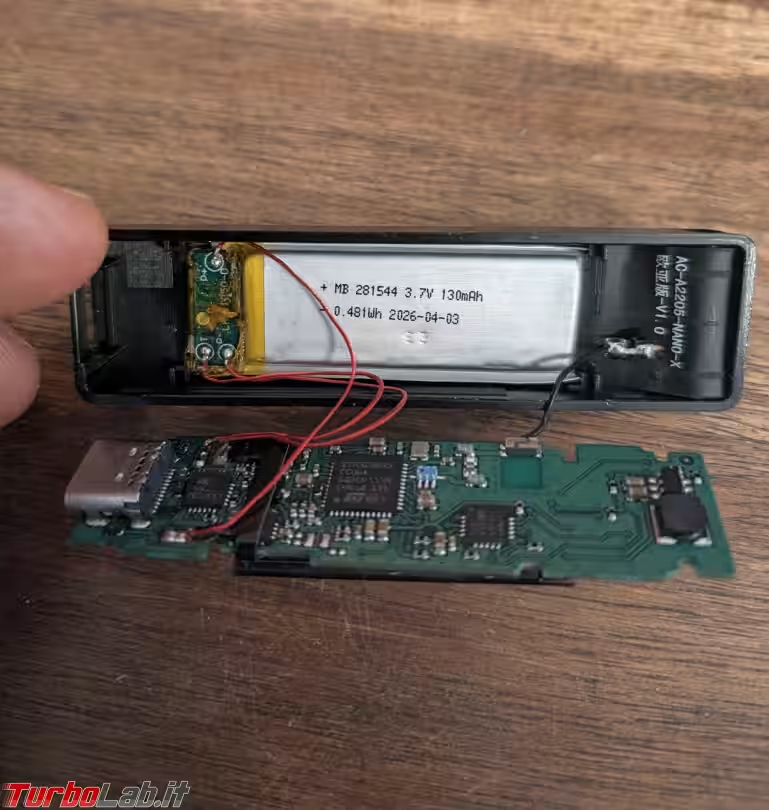
Un componente in più, infilato tra la scheda principale e lo schermo. Sopra, un modulo cellulare con la sua antenna. È quanto un utente indonesiano sostiene di aver trovato dentro il proprio Trezor Safe 5, acquistato da CryptoBilis, rivenditore attivo nel Sud-est asiatico già sotto indagine per una serie di incidenti del tutto simili relativi ai wallet realizzati dal concorrente Ledger. Trezor non ha ancora esaminato fisicamente il dispositivo, ma ha comunque chiesto a chiunque abbia comprato un suo prodotto da quel canale di spostare subito i fondi su un nuovo wallet. La posta in gioco è alta: l'hardware wallet è lo strumento che il mondo crypto considera la cassaforte per eccellenza. Se però la manomissione avviene prima che il dispositivo arrivi nelle mani dell'utente, la cassaforte diventa una spia.
La segnalazione è arrivata privatamente a Trezor il 28 ottobre. Il dispositivo è un Trezor Safe 5 acquistato ad agosto 2026 da CryptoBilis tramite il marketplace Tokopedia. Il cliente si era insospettito per una differenza di peso. Trezor fa notare che piccole variazioni di peso possono avere anche altre cause. L'utente aveva comunque già spostato i propri fondi prima di aprire il dispositivo e trovare la scheda aggiuntiva.
Trezor ha esaminato le fotografie e ha intervistato il cliente in videochiamata. La segnalazione viene considerata credibile, ma l'azienda sta ancora organizzando la spedizione del dispositivo al proprio laboratorio di sicurezza. Perché allora lanciare l'allarme senza una verifica diretta? Secondo l'azienda, «attendere la conferma del laboratorio lascerebbe nel frattempo esposti gli acquirenti di CryptoBilis».
«Preferiamo avvisare le persone adesso, piuttosto che aspettare una conferma e scoprire che nel frattempo qualcuno ha perso i propri fondi. Se hai acquistato un Trezor da CryptoBilis da marzo in poi, sposta i fondi su un nuovo wallet e contatta il nostro team di assistenza: ti invieremo un nuovo dispositivo», ha dichiarato Danny Sanders, CCO di Trezor.
Tutto ciò che si sa del circuito proviene dalla descrizione del cliente. Secondo quanto riferito, la scheda sarebbe in grado di leggere ciò che appare sullo schermo, compresa la frase di recupero (che Trezor chiama "wallet backup"). La trasmetterebbe poi attraverso la rete mobile ogni volta che il dispositivo viene alimentato. Trezor osserva che l'impianto «sembra funzionare in modo simile a quelli visti nei dispositivi Ledger».
Il punto tecnico è sottile ma importante. Un attacco del genere non scardinerebbe la sicurezza crittografica del wallet: si limiterebbe a "guardare" le parole mentre vengono mostrate durante la configurazione. Il risultato, però, è lo stesso. Chi possiede la frase di recupero può ripristinare il wallet su qualunque altro dispositivo e spostare i fondi, senza bisogno dell'hardware originale. Resta comunque un metodo riferito, non un risultato confermato dai test di Trezor.
Il nome del rivenditore non è nuovo. CryptoBilis è stato rivenditore autorizzato Trezor fino al 9 ottobre 2026, quando l'azienda lo ha rimosso dall'elenco. Lo stesso giorno, Ledger ha avviato un'indagine sulle perdite di fondi di alcuni clienti legate a CryptoBilis.
» Leggi: Wallet Ledger sotto assedio, rubati milioni in cripto: cosa sta succedendo
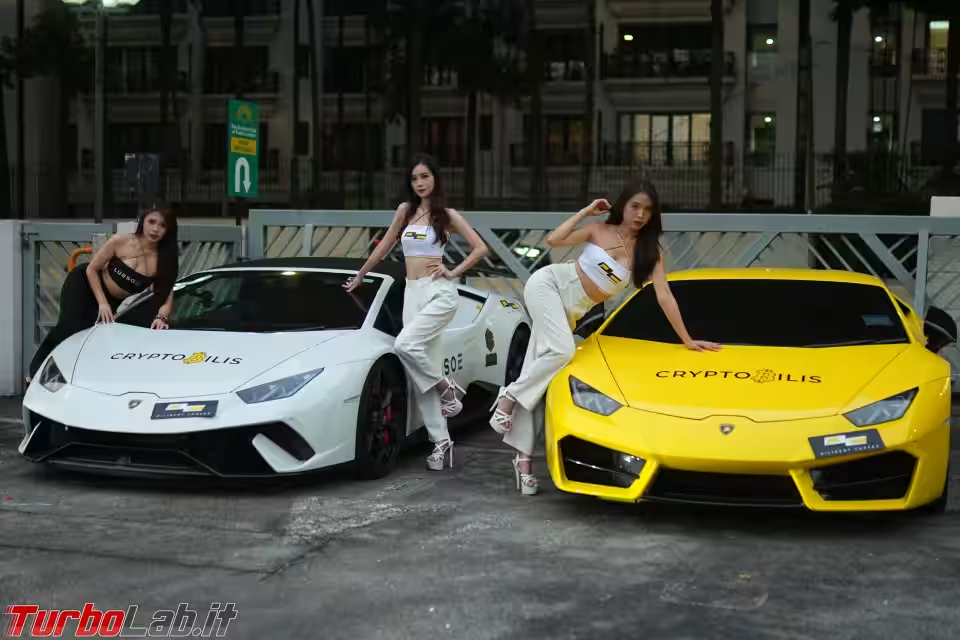
In seguito ha confermato che alcuni dispositivi erano stati manomessi fisicamente. In un dispositivo di uno dei clienti colpiti ha trovato un impianto hardware non autorizzato, costruito per catturare la frase di recupero durante la configurazione. Gli analisti onchain stimano le perdite in oltre 86 milioni di dollari tra Bitcoin, Ethereum e Tron, ma Ledger non ha confermato queste cifre. Anche OneKey ha interrotto i rapporti con il distributore e offre sostituzioni gratuite.
» Leggi: Wallet Ledger manomessi per rubare criptovalute anche in Europa: confermato il primo caso
Le differenze tra i due casi vanno tenute presenti. Nel caso Ledger l'impianto agirebbe durante la configurazione, mentre il dispositivo Trezor segnalato trasmetterebbe a ogni accensione. Trezor non ha identificato chi abbia installato il circuito. Non ha nemmeno confermato che dietro i due attacchi ci sia lo stesso gruppo. Al momento c'è un solo dispositivo sospetto e nessun acquirente CryptoBilis ha segnalato perdite. Trezor precisa però di non poter vedere cosa custodiscono i clienti nei propri wallet. Dal 9 ottobre l'azienda ha ricevuto quattro dispositivi dai clienti e non ha trovato segni di manomissione. Non risultano segnalazioni che coinvolgano altri rivenditori. Nel frattempo Trezor ha ristretto la rete dei venditori autorizzati e collabora con Ledger e con SEAL 911, il servizio di risposta alle emergenze di Security Alliance.
La nomea di cassaforte, per Trezor, quest'anno è stata messa a dura prova. Ad agosto un attacco al fornitore logistico ShipMonk ha esposto i dati personali di circa 13.700 clienti. A settembre se ne sono aggiunti altri 67.000 circa negli Stati Uniti. Sempre a settembre, una violazione presso un fornitore di posta elettronica esterno ha permesso di inviare messaggi di phishing dal dominio ufficiale dell'azienda.
» Leggi: Trezor, violazione dati tramite il corriere ShipMonk: rischio phishing per 13.689 clienti
L'avviso copre ogni modello Trezor acquistato da CryptoBilis da marzo 2026, incluso il suo negozio su Tokopedia e qualsiasi rivenditore abbia venduto dispositivi forniti da CryptoBilis. Trezor chiarisce che la soglia di marzo è una delimitazione precauzionale, non la prova che tutti quei dispositivi siano stati alterati.
Se non sei sicuro della provenienza, controlla il nome del venditore sulla ricevuta o rivolgiti all'assistenza. Non pesare e non aprire il dispositivo: secondo Trezor, un controllo fai-da-te non è affidabile. Occhio anche a email, lettere e telefonate che sfruttano l'incidente. L'azienda si aspetta un'ondata di phishing, e chi chiede la tua frase di recupero non è mai il supporto tecnico.
Fonti: cybersecuritynews.com, thehackernews.com, crypto.news
Nessuno ha ancora commentato.