Wallet Ledger sotto assedio, rubati milioni in cripto: cosa sta succedendo (aggiornato: 10 ottobre 2026, ore 13:40)
- a cura di: massimo.valenti, Zane
- Commenti:
- Letture:
- Aggiornato: 1 ora fa
- Pubblicato: 1 ora fa

Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.

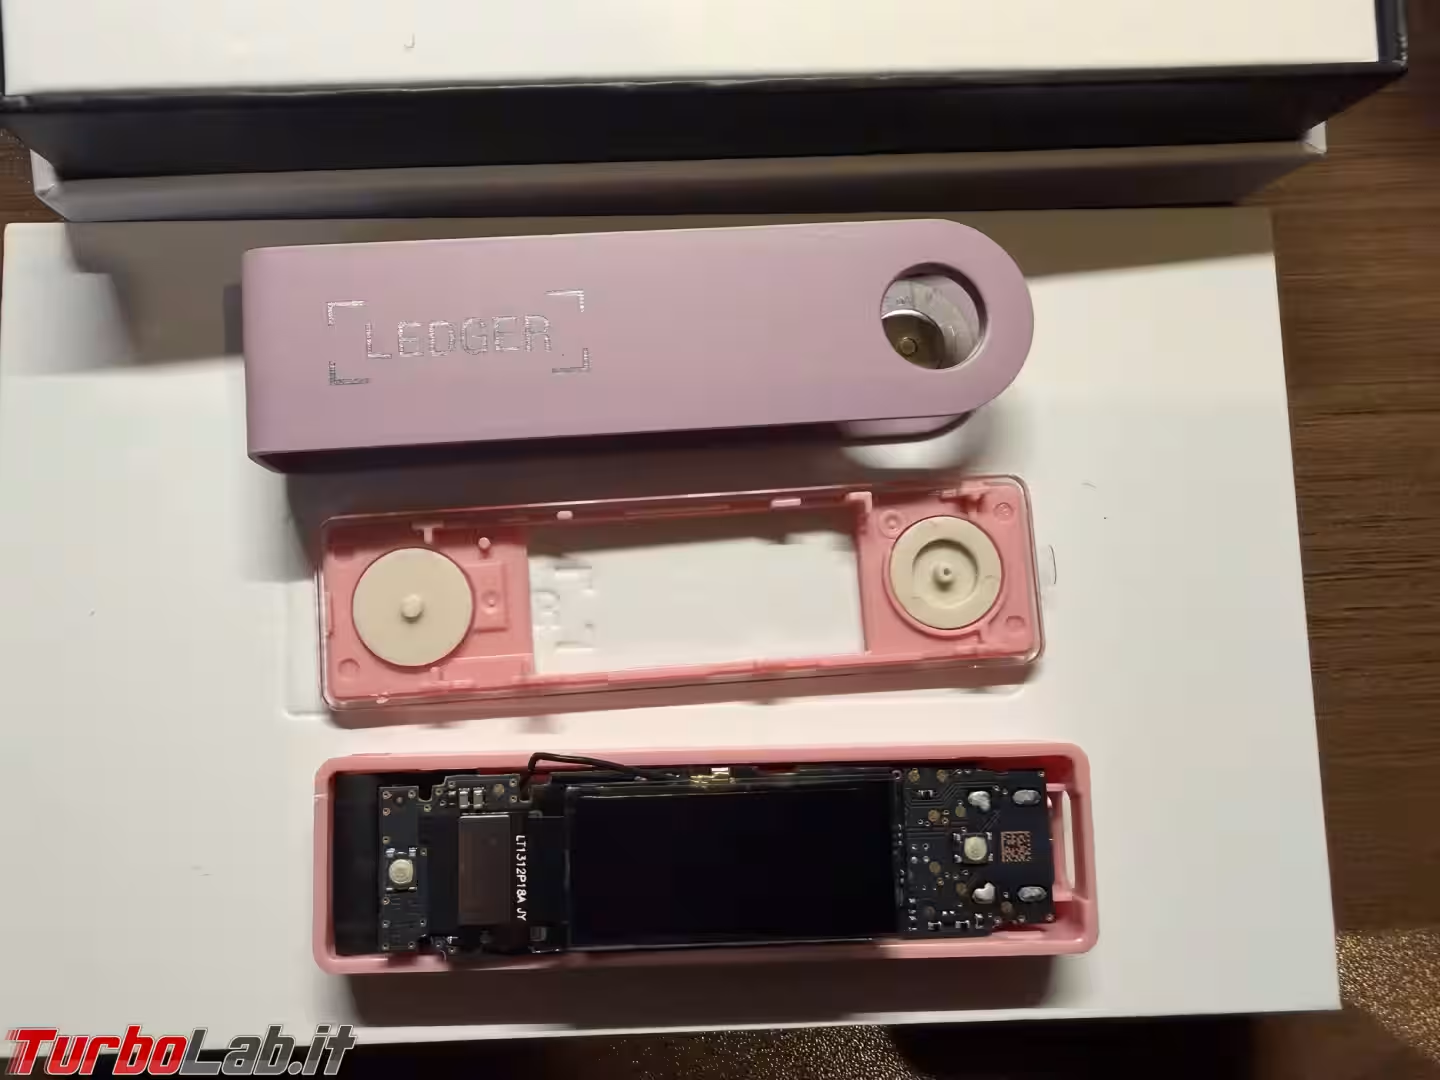
In queste ultime ore, il subreddit /r/ledgerwallet/ è esploso in un turbine di continue segnalazioni di furti di criptovalute, alcuni dei quali per cifre al limite dell'incredibile (1 milione di dollari). Secondo le ultime ricostruzioni, sembra trattarsi di un problema con i dispositivi venduti dal rivenditore asiatico CryptoBilis: alcuni wallet Ledger sarebbero stati manomessi, installando un chip secondario e un micro-modem in grado di leggere la frase segreta dal display e inviarla ai criminali. I dispositivi acquistati direttamente da Ledger sarebbero dunque al sicuro, così come tutti quelli integri e non-modificati
Se l'ipotesi di una manomissione lungo la catena di distribuzione venisse confermata, a vacillare sarebbe la promessa stessa di un hardware wallet: chiavi private al sicuro fin dal momento in cui si apre la scatola.
L'annuncio arriva dall'account Ledger Support su X: «Stiamo indagando su segnalazioni di perdita di fondi da parte di utenti del Sud-est asiatico che hanno acquistato prodotti da un rivenditore chiamato CryptoBilis», scrive l'azienda. «In via precauzionale, e in attesa dei risultati della nostra indagine, abbiamo chiesto a CryptoBilis di sospendere tutte le vendite e le spedizioni di dispositivi Ledger».
Poco dopo, l'account principale ha precisato il perimetro: «Sulla base delle informazioni disponibili finora, riteniamo che i fondi sottratti siano limitati ai dispositivi venduti tramite un rivenditore chiamato CryptoBilis nel Sud-est asiatico. Non abbiamo alcuna indicazione che l'infrastruttura di sicurezza, i sistemi o i servizi di Ledger siano stati compromessi».
Dal canto proprio, il rivenditore asiatico ha pubblicato due post a breve distanza: nel primo, si limita a fornire riscontro dell'incidente, mentre nel secondo conferma la sospensione delle vendite
Un hardware wallet tiene le chiavi private offline. Se però il dispositivo è compromesso prima di arrivare all'acquirente, per esempio perché esce dalla fabbrica con una frase di recupero già nota all'attaccante, i fondi restano esposti. Secondo le fonti, un attacco alla supply chain con dispositivi manomessi è soltanto una delle spiegazioni possibili.
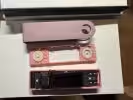
La teoria più discussa di venerdì porta la firma di Mark Karpelès, ex CEO di Mt. Gox. Karpelès ha pubblicato le foto di un Ledger che dice di aver comprato in Malesia. La pellicola termoretraibile era intatta, ma all'interno c'era una seconda scheda, nascosta dove dovrebbe trovarsi l'imbottitura dello schermo.
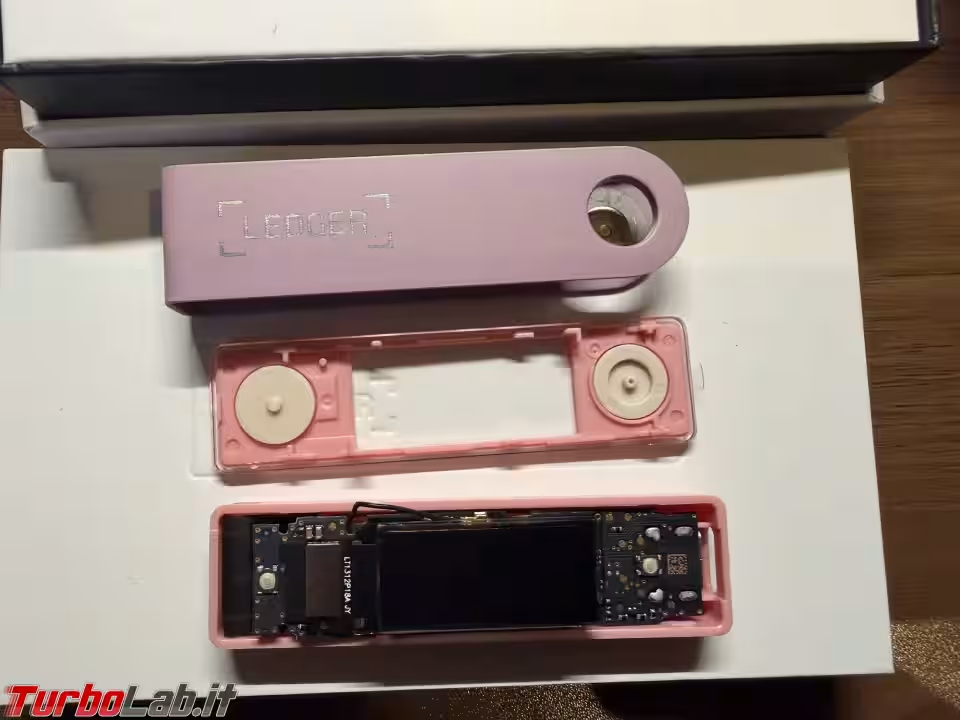
Successivamente, lo stesso Karpelès ha pubblicato una lunga analisi dal titolo Ledger Nano X: the spy implant nella quale mostra il crescente livello di sofisticazione di queste alterazioni malevoli dei dispositivi Ledger.
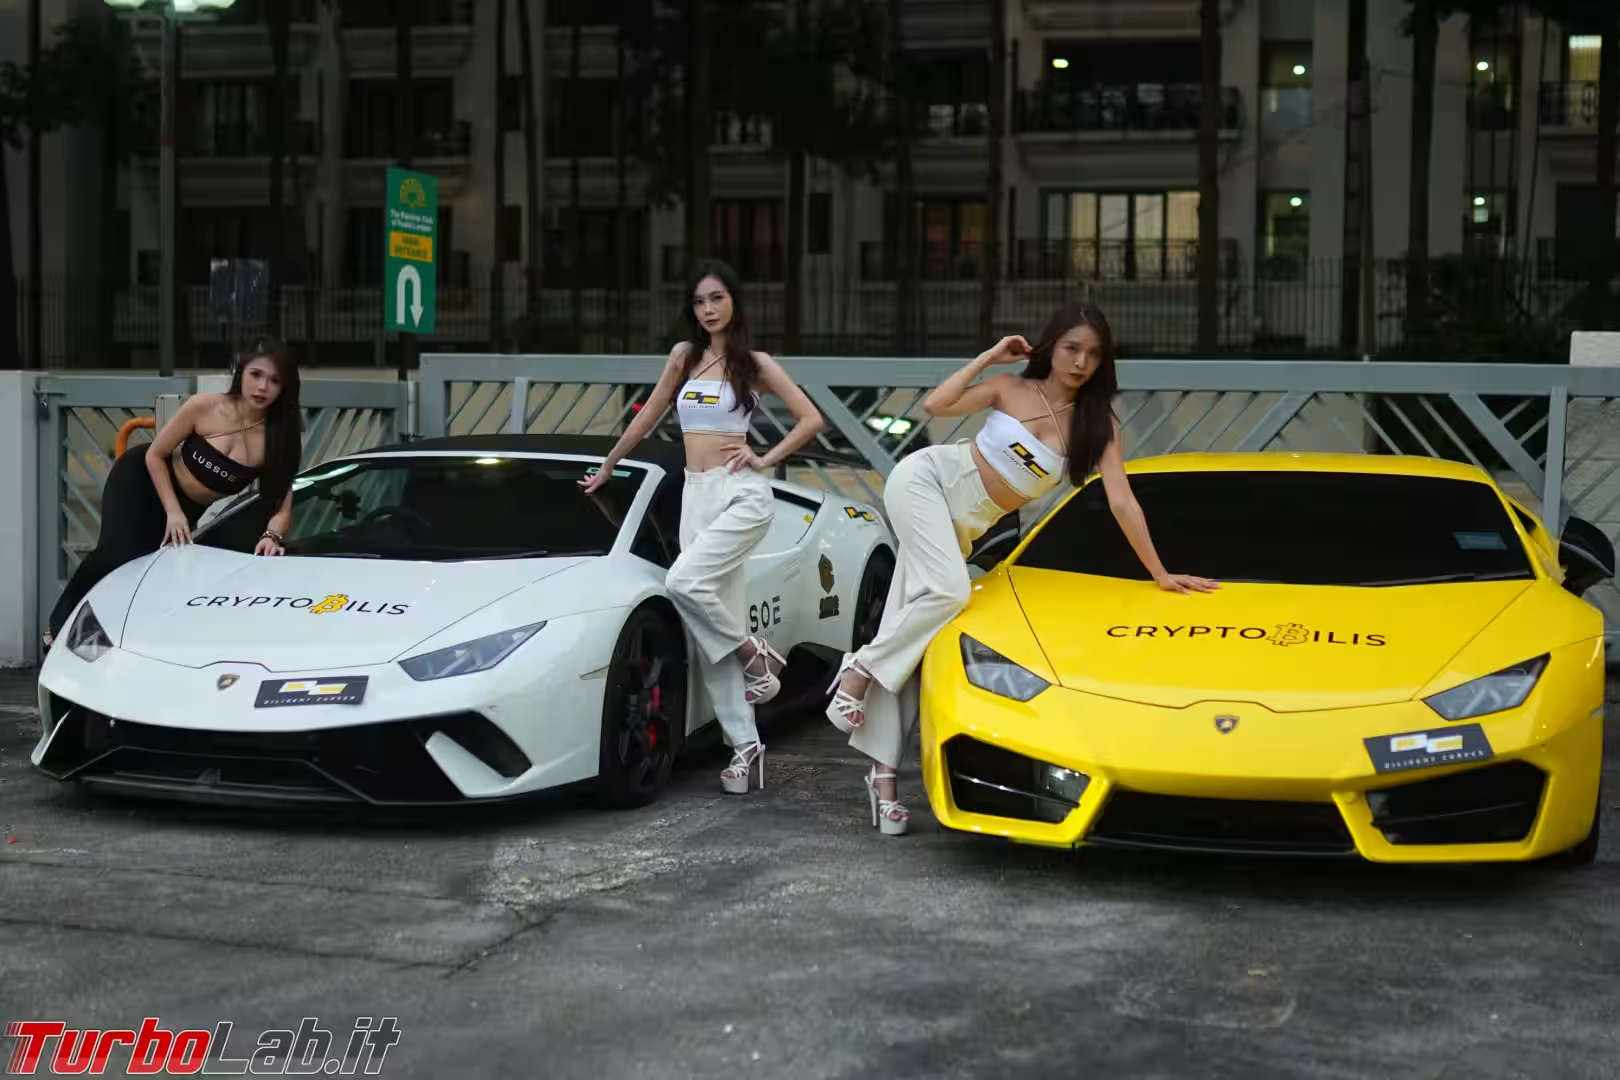
Frattanto, sono emerse numerosi riferimenti del coinvolgimento della mafia cinese nell'operazione. Un commento su reddit riassume così:
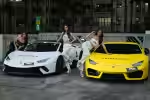
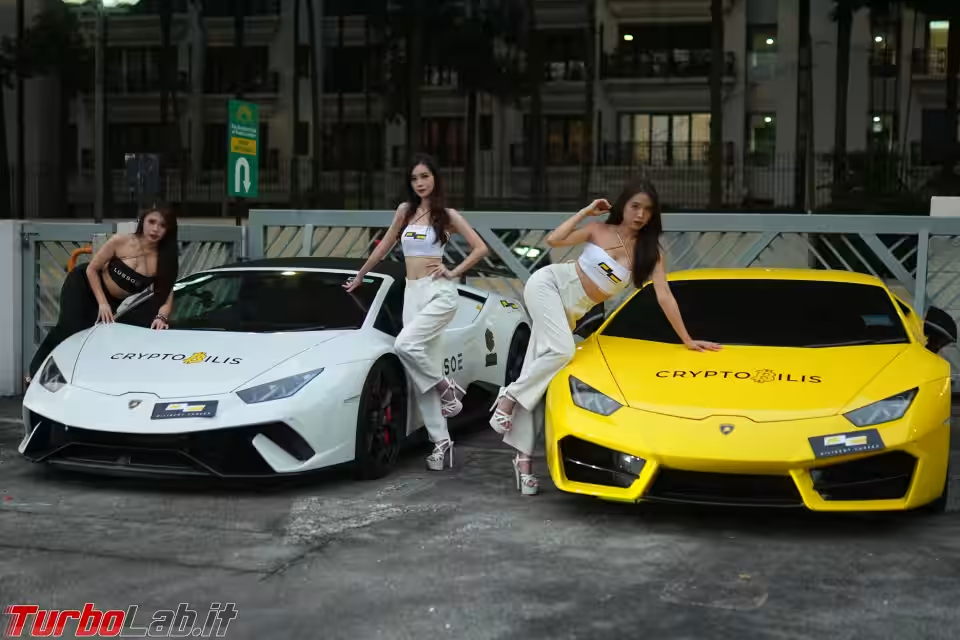
«In breve: cryptobilis ha venduto la sua attività a una sorta di mafia cinese intorno al 3 agosto, i quali hanno poi iniziato a promuovere cryptobilis in quel 'bitcoin pizza day' con Lamborghini e ragazze. Il precedente proprietario ha dichiarato di aver firmato un accordo di non divulgazione (NDA) con il nuovo proprietario e che potrà rendere nota l'acquisizione solo dopo il 19 ottobre. Quindi la mia ipotesi è che, nel periodo che va da agosto fino a poco tempo fa, si possa tranquillamente presumere che la maggior parte dei Ledger venduti da cryptobilis sia stata manomessa.»
La dichiarazione parrebbe essere corroborata da altre fonti, a meno del legame con la criminalità organizzata:
Questo specifico incidente sembra dunque aver interessato solo gli utenti asiatici, senza ripercussioni per gli europei. Ciò chiarito, rimane comunque importante mantenere alta la guardia e, preferibilmente, acquistare hardware wallet solo dal produttore originale, ispezionando poi il pacco e il dispositivo con la massima cura prima di utilizzarlo.
Fonti: coindesk.com, gizmodo.com, decrypt.co
Nessuno ha ancora commentato.