Wallet Ledger manomessi per rubare criptovalute anche in Europa: confermato il primo caso (aggiornato: 11 ottobre 2026, ore 22:35)
- a cura di: massimo.valenti
- Commenti:
- Letture:
- Aggiornato: 1 ora fa
- Pubblicato: 1 ora fa

Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.

Attenzione, sono stati avvistati wallet Ledger modificati per rubare criptovalute anche in Europa. Sembra dunque che l'incidente con il distributore asiatico CryptoBilis non sia stato un caso isolato. L'allarme parte da una segnalazione pubblicata su X da un utente che che si firma Johannes (@0xJohannes_), e rilanciata da Mark Karpelès, l'esperto che sta smontando da settimane hardware wallet manomessi.
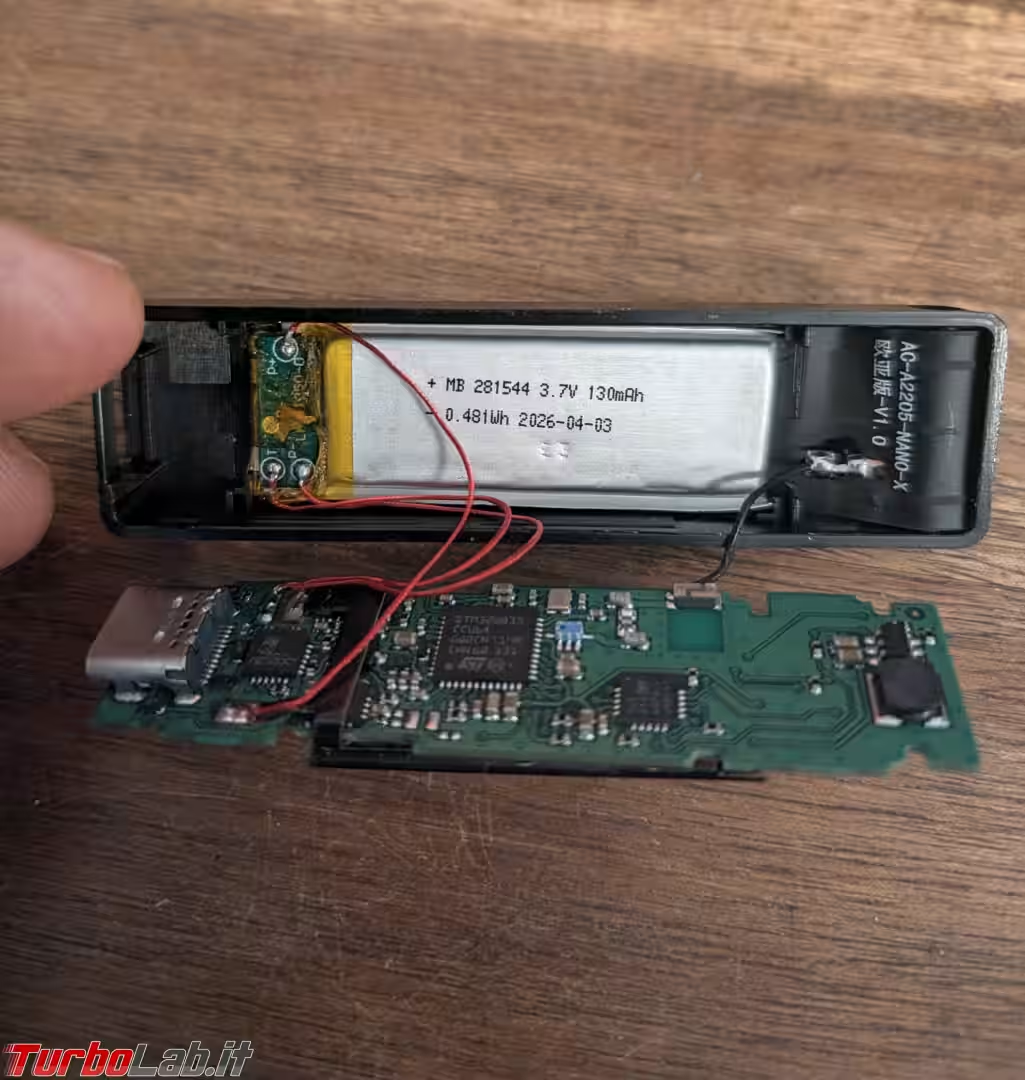
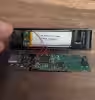
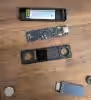
Johannes, noto su X per smascherare truffatori e malintenzionati, racconta di aver acquistato il wallet Ledger in negozio «un paio di settimane fa». Domenica ha scritto: «Avviso: l'incidente Ledger non riguarda solo l'Asia». Le foto pubblicate mostrano cavi aggiuntivi all'interno della scocca, assenti in un Ledger originale.
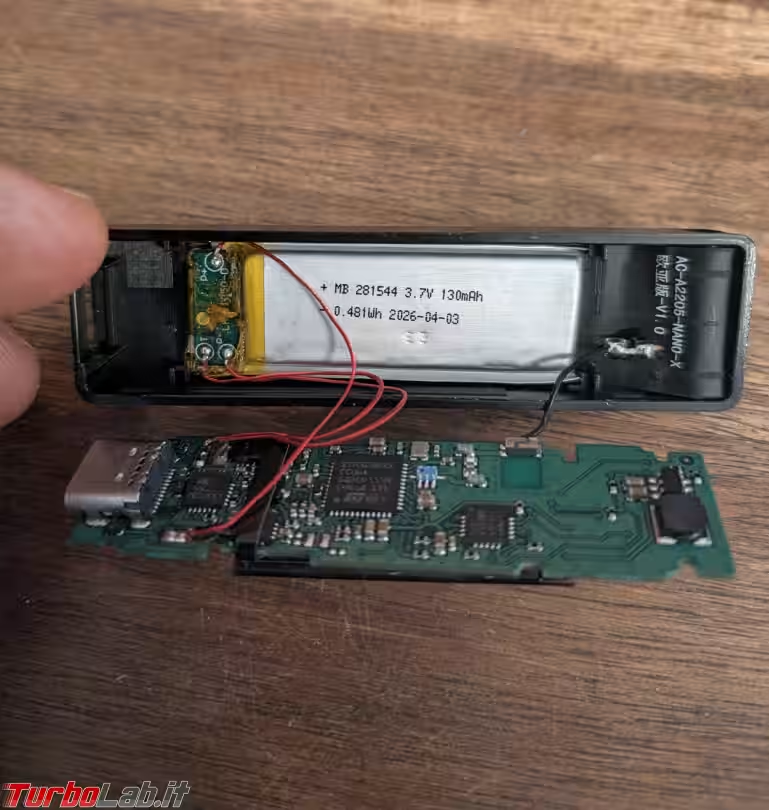
Secondo Johannes, il dispositivo non ha mai inviato fondi a un aggressore. Non è chiaro se l'impianto non abbia funzionato o se gli attaccanti stessero semplicemente aspettando. A suo dire, sembra una versione vecchia dell'impianto spia, nonostante l'acquisto recente.
Karpelès, CEO di Karpelès Lab, ha commentato su X: «Un altro impianto spia confermato». Ha aggiunto che si tratta di una versione precedente a quella che sta studiando, «il che significa che ci sono state più iterazioni».
Nella segnalazione di Johannes, così come riportata, il rivenditore non viene nominato. Una fonte cita il post di un utente di X su un Ledger acquistato da MediaMarkt, rivenditore ufficiale Ledger in diversi mercati europei, tra cui Germania e Austria. Non è però stabilito che si tratti dello stesso caso. Su quelle immagini la community si è divisa: per alcuni la scheda non è coerente con un Ledger autentico, altri non vi riconoscono l'impianto visto nel Sud-est asiatico. Nessuna fonte, infine, chiarisce in quale punto della catena sia avvenuta la manomissione.
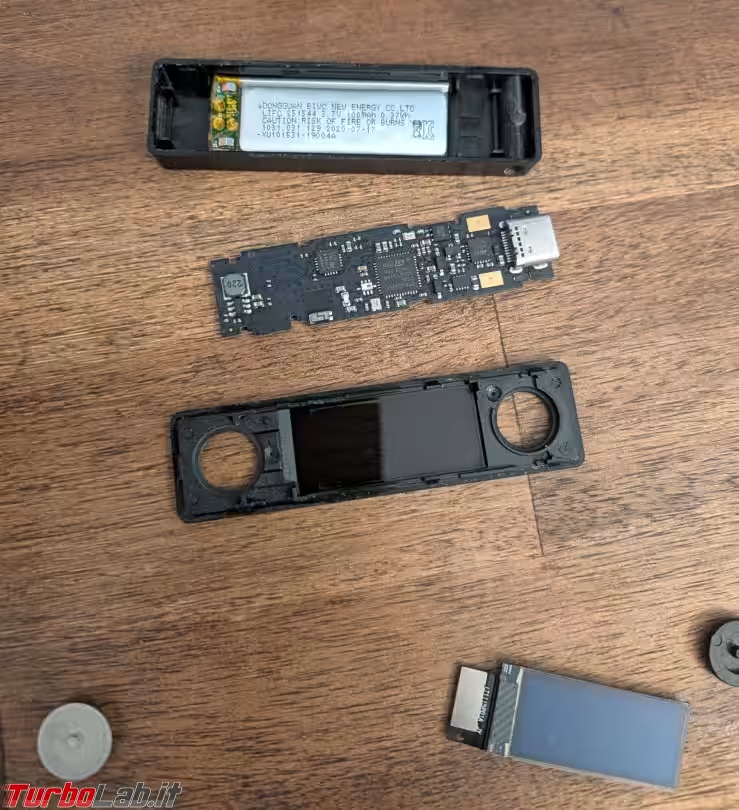
Un hardware wallet conserva le chiavi offline. Durante la configurazione, però, mostra a schermo la seed phrase, e chiunque la possieda può prelevare i fondi. È qui che interviene l'impianto: secondo Karpelès, osserva lo schermo durante il setup per «annotare e trasmettere la seed phrase che stai impostando sul tuo Ledger».
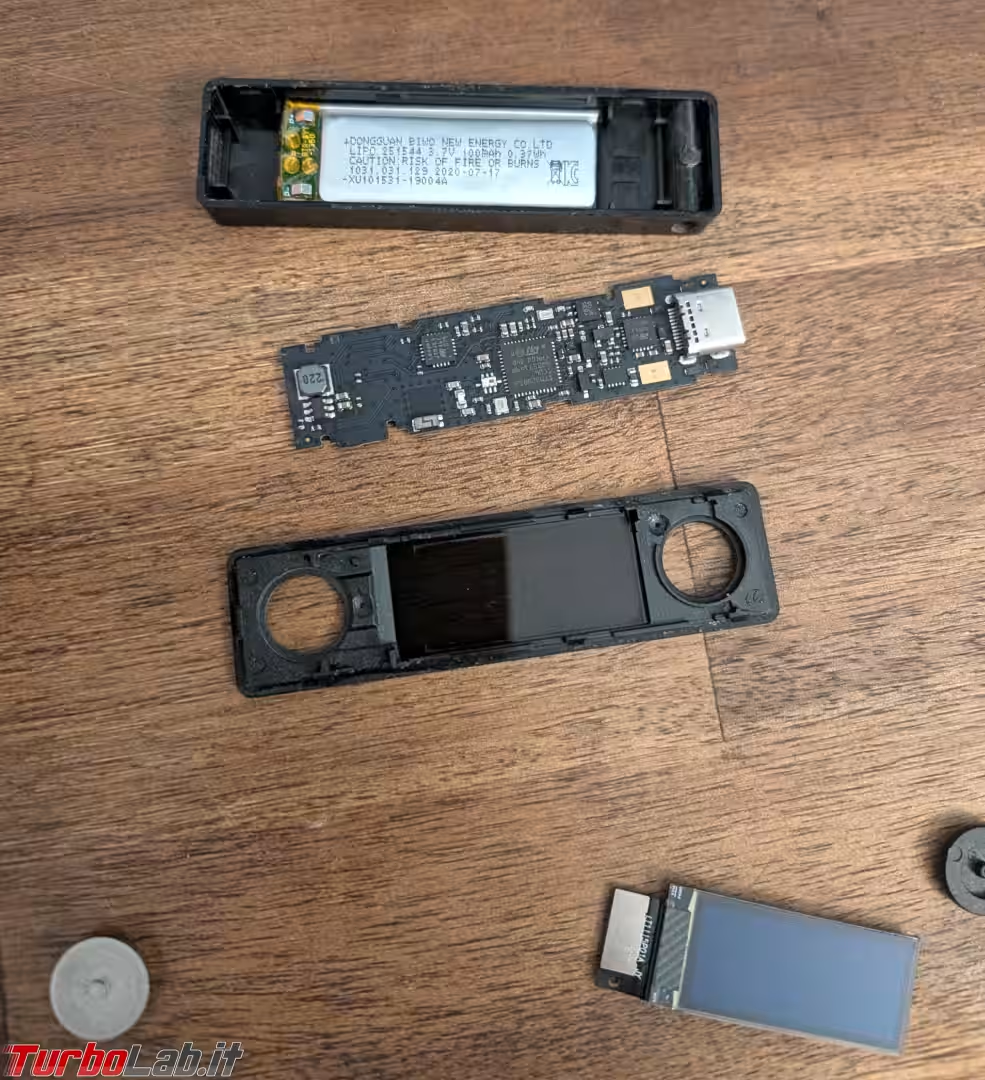
Karpelès sostiene che gli impianti si siano «evoluti molto negli ultimi mesi»: sono più difficili da individuare e più facili da installare. Un dispositivo può dunque sembrare normale ed essere comunque compromesso. Le versioni più recenti, secondo quanto riportato, nascondono i componenti dietro lo schermo. C'è poi un dettaglio che fa male: Genuine Check, il software di verifica di Ledger, non rileva le modifiche fisiche non autorizzate se il secure element originale è intatto. Il controllo software, insomma, può dare esito positivo su un dispositivo manomesso.
» Leggi: Wallet Ledger sotto assedio, rubati milioni in cripto: cosa sta succedendo
Karpelès allarga il discorso: «L'aggressore può decidere di sottrarti i fondi oggi, o tra un anno». Se la tua seed phrase è nata su un dispositivo con impianto, devi generarne una nuova su un dispositivo sicuro e spostare tutto. Johannes, dal canto suo, invita chiunque non abbia acquistato dallo store online di Ledger ad aprire il dispositivo e controllarlo.
Fonti: x.com, cryptopotato.com, finance.yahoo.com
Nessuno ha ancora commentato.