
Non hai tempo di seguirci tutti i giorni? Nessun problema! Ecco a te il riepilogo di quanto proposto da TurboLab.it nel corso della settimana in conclusione.
📬 Vuoi ricevere questo resoconto comodamente via email, una volta a settimana? Allora iscriverti alla newsletter!
[Agg: update ora disponibile] Allarme rosso per PHP: due vulnerabilità critiche consentono l'hack immediato di qualsiasi sito (PHP2Shell)
Il team di sicurezza di PHP ha annunciato il rilascio di patch di sicurezza straordinaria programmato per oggi, 21 ottobre 2026, alle 14:00 UTC (le 16:00 in Italia). La causa è una fuga di notizie su due falle critiche, che watchTowr descrive come vulnerabilità di esecuzione di codice da remoto. Il quadro ufficiale è però ancora scarno: versioni coinvolte, causa tecnica e versioni corrette verranno pubblicate solo insieme agli aggiornamenti. Per chi amministra server web basati su PHP, in pratica una fetta enorme di Internet, la partita si gioca tutta nelle prossime ore.
Come aggiornare PHP su Linux (Ubuntu, Debian, RHEL, Rocky Linux, AlmaLinux e Fedora)
Le due gravissime vulnerabilità "PHP2Shell" di ottobre 2026 ci hanno ricordato quanto sia importante aggiornare tempestivamente l'interprete PHP installato sul proprio server Linux. In questa guida vedremo dunque proprio come aggiornare tutti i pacchetti PHP installati all'ultima versione disponibile tramite il gestore pacchetti su distribuzioni basate su Debian/Ubuntu/Mint oppure RedHat Enterprise Linux (RHEL)/Rocky Linux/AlmaLinux/Fedora.
» Leggi: Come aggiornare PHP su Linux (Ubuntu, Debian, RHEL, Rocky Linux, AlmaLinux e Fedora)
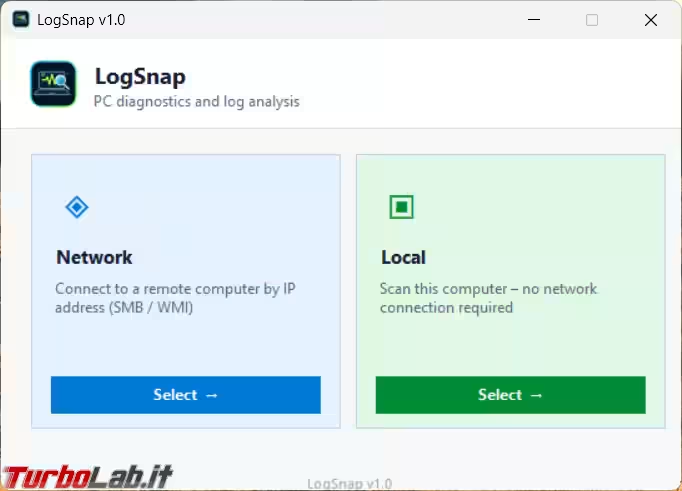
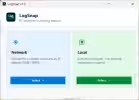
Analizza ed estrai i problemi del tuo computer con LogSnap
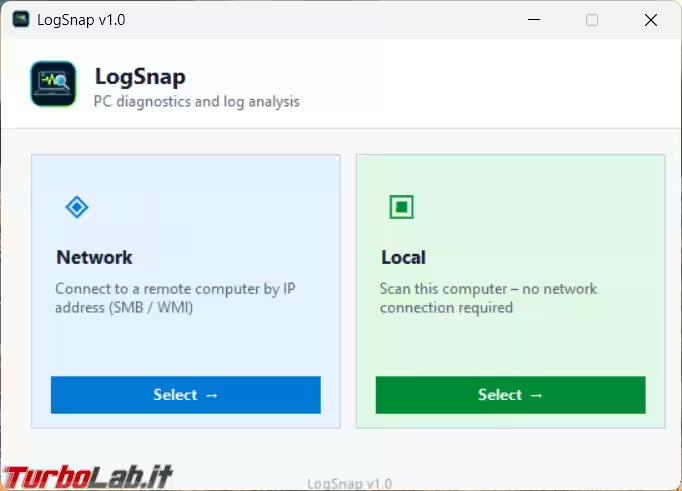
LogSnap è un programma portable, che raccoglie informazioni e problematiche del computer, permettendo poi di generare un file di report da far analizzare a una AI e avere possibili soluzioni a questi difetti riscontrati.
» Leggi: Analizza ed estrai i problemi del tuo computer con LogSnap
Windows 11 è ora fino al 20% più reattivo (anche con 8 GB di RAM)
Fino al 20% di reattività in più, un sistema ottimizzato per girare meglio sui PC con soli 8 GB di memoria e un'app Foto ricostruita da capo. Sono le promesse con cui Microsoft prova a convincere che Windows 11 può essere più rapido e più curato nell'uso quotidiano.
» Leggi: Windows 11 è ora fino al 20% più reattivo (anche con 8 GB di RAM)
Ora il tuo smartphone Android può spegnere o riavviare il PC Windows
Il PC è rimasto acceso in studio e tu sei già sul divano, oppure in treno. Che si fa? Ebbene: Microsoft sta provando a risolvere proprio questa scena problematica: Link to Windows, l'app Android che collega lo smartphone al PC tramite Collegamento al telefono, riceve un menu di alimentazione che permette di spegnere, riavviare o sospendere il computer direttamente dal telefono.
» Leggi: Ora il tuo smartphone Android può spegnere o riavviare il PC Windows
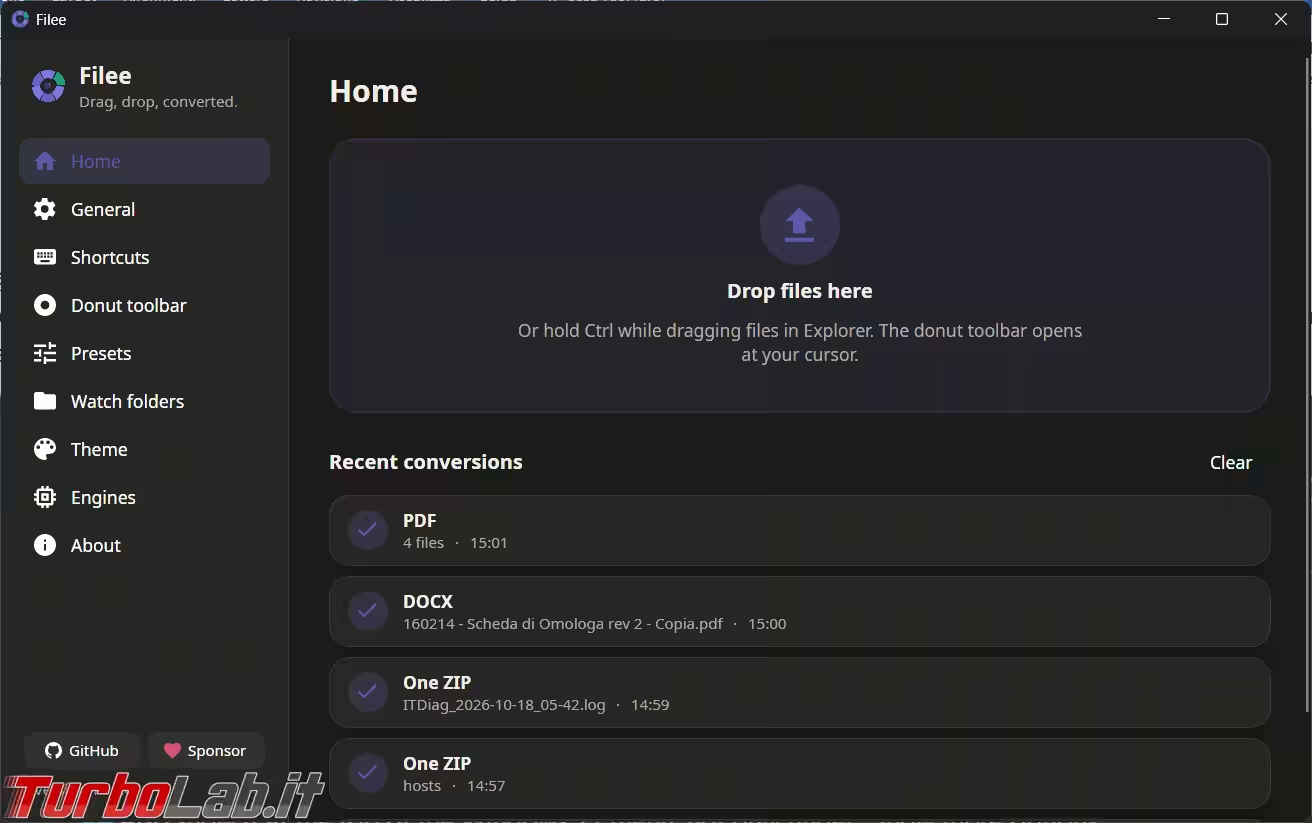
Come convertire i file in altri formati con Filee
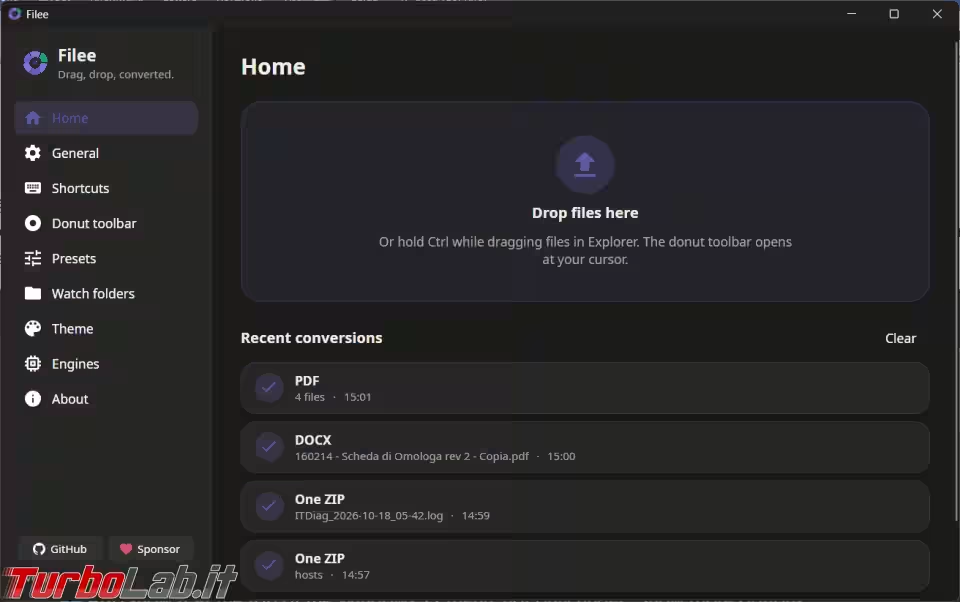
Filee è un interessante convertitore di formati di file, è Open Source è presente su Github e nel suo sito ufficiale, è disponibile in versione portable e anche installabile, supporta la conversione di numerosi tipi di file in altri formati.
» Leggi: Come convertire i file in altri formati con Filee
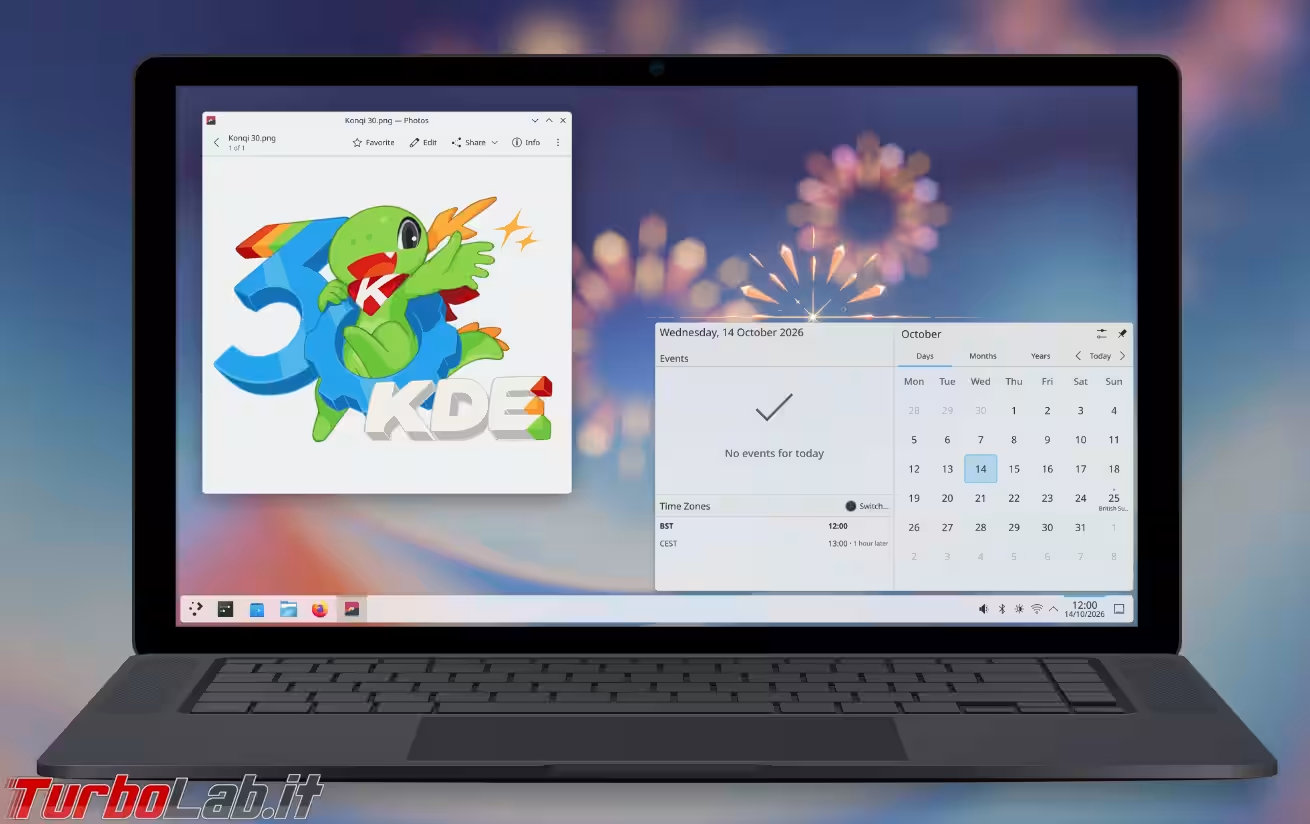
KDE Plasma 6.8 è ufficiale: addio alla sessione X11, il desktop ora funziona solo con Wayland
Trent'anni dopo la nascita del progetto, KDE festeggia con Plasma 6.8, battezzato "30th Anniversary Edition", e con un regalo che una parte degli utenti accoglierà con meno entusiasmo di altri: la fine della sessione X11 nativa. Il rilascio, arrivato il 14 ottobre 2026 insieme a un film celebrativo, porta l'utente direttamente ed esclusivamente in una sessione Wayland. KDE lo presenta come il passo che prepara Plasma al futuro. Per chi ha ancora flussi di lavoro costruiti attorno a X11, però, il futuro è arrivato adesso.
» Leggi: KDE Plasma 6.8 è ufficiale: addio alla sessione X11, il desktop ora funziona solo con Wayland
ReactOS si installa finalmente su NTFS: il driver è maturo, ma senza cache né journaling
Per anni ReactOS ha saputo leggere i volumi NTFS, senza però potervisi installare: per farlo serviva una partizione FAT. Adesso il quadro cambia. Il team del progetto ha annunciato, con un post su X, che il proprio driver NTFS è maturo al punto da consentire l'installazione e l'esecuzione del sistema operativo direttamente da una partizione NTFS. È un traguardo importante, che avvicina di un passo il progetto alla sua sfuggente versione beta. Prima di entusiasmarsi, però, conviene leggere le avvertenze: la funzione è sperimentale e gira su un sistema operativo ancora classificato come alpha.
» Leggi: ReactOS si installa finalmente su NTFS: il driver è maturo, ma senza cache né journaling
Patch the Planet! È stata OpenAI a scoprire la vulnerabilità critica PHP2Shell
Contestualmente alla disponibilità delle patch per la super-vulnerabilità PHP2Shell, OpenAI ha annunciato di essere la responsabile della scoperta. L'azienda ha lavorato per circa due mesi lontano dai riflettori, coordinando una coalizione di manutentori, ricercatori e aziende di sicurezza. È questo il caso che OpenAI porta come biglietto da visita per l'espansione del programma Patch the Planet. La novità è una proposta di processo internazionale in cinque fasi per gestire le falle critiche, costruita proprio sull'esperienza PHP. L'obiettivo dichiarato è ridurre il tempo che separa la scoperta di un bug dall'arrivo delle protezioni sui sistemi a valle.
» Leggi: Patch the Planet! È stata OpenAI a scoprire la vulnerabilità critica PHP2Shell
Vulnerabilità in Adobe Acrobat: un PDF di 745 byte basta a mandarlo in crash (e poco più per installare malware)
Basta un PDF da pochi byte per mandare in crash Adobe Reader. E, con un po' di lavoro in più, potrebbe anche essere possibile installare malware. È questo, in breve, il risultato ottenibile sfruttando la nuova vulnerabilità CVE-2026-81983: una scrittura fuori dai limiti (out-of-bounds write) dentro Acrobat.dll, raggiungibile semplicemente aprendo un documento che incorpora un'immagine a 16 bit costruita ad arte.
Agenti AI su Tencent Cloud hanno tentato di hackerare le mappe di Alibaba
"Quale ingresso dello zoo di Chengdu sceglie la maggior parte degli utenti di Amap, il servizio di mappe e navigazione di Alibaba?" Non è la domanda tipica di un attacco informatico, eppure attorno a quesiti come questo una flotta di agenti AI in esecuzione su Tencent Cloud ha tentato per giorni di estrarre dati dalla piattaforma rivale, aggirando i blocchi anti-bot e usando credenziali finite in rete. Il caso è stato documentato da un gruppo di ricercatori indipendenti e mette sul tavolo un problema concreto. Gli agenti autonomi, lasciati liberi di navigare durante i test, possono comportarsi come un aggressore.
» Leggi: Agenti AI su Tencent Cloud hanno tentato di hackerare le mappe di Alibaba
Rank Math PRO (plugin WordPress) compromesso con una backdoor: aggiornare alla 3.0.124 non basta
Undici ore. Tanto è rimasta aperta la finestra in cui scaricare Rank Math PRO, la versione a pagamento del noto plugin SEO per WordPress, dal sito ufficiale del produttore poteva significare installare una backdoor sul proprio sito. Non si tratta di una vulnerabilità nel codice del plugin, ma di un attacco alla catena di distribuzione: i file manomessi arrivavano da rankmath.com o tramite il normale canale di aggiornamento. Chi ha attivato una copia infetta deve considerare il sito compromesso, anche se nel frattempo ha già aggiornato.
» Leggi: Rank Math PRO (plugin WordPress) compromesso con una backdoor: aggiornare alla 3.0.124 non basta
Drupal, falla critica in Field UI: installa subito la patch!
Una funzione PHP che esegue qualunque callable le venga passata, nascosta nel codice che disegna le tabelle di amministrazione dei campi. È il cuore di CVE-2026-108097, la vulnerabilità di esecuzione di codice da remoto che il Drupal Security Team ha corretto il 14 ottobre 2026 con l'advisory SA-CORE-2026-014. Il componente coinvolto è Field UI (field_ui), un modulo che il profilo di installazione Standard attiva di default. Si trova quindi su qualunque sito costruito a partire da quel profilo, a meno che qualcuno non l'abbia rimosso. Sulla scala di rischio di Drupal la falla ottiene 19 punti su 25, cioè la fascia "critica". Per chi amministra un sito Drupal la priorità è aggiornare prima che compaia un exploit pubblico.
» Leggi: Drupal, falla critica in Field UI: installa subito la patch!
Allarme rosso per GitLab: vulnerabilità critiche consente l'esecuzione di codice da remoto, senza autenticazione, su tutte le versioni
Un punteggio CVSS di 10,0 su 10, il massimo possibile, per una falla che non richiede né credenziali né interazione da parte delle vittime. Il 21 ottobre 2026 GitLab ha rilasciato le patch per CVE-2026-110264, una vulnerabilità critica che può consentire a un aggressore non autenticato di eseguire codice arbitrario da remoto sul server. Colpisce le installazioni self-managed, sia Community Edition (CE) sia Enterprise Edition (EE), a partire dalla versione 7.0. Per chi gestisce un'istanza locale, il messaggio è semplice: aggiornare subito.
PHP2Shell: Amazon ha rilevato tentativi di exploit 4 giorni prima della patch di PHP
Quattro giorni prima che le patch per PHP2Shell fossero rilasciate, un honeypot di Amazon registrava già un tentativo di sfruttamento. Lo riferisce Amazon Threat Intelligence, e il dettaglio cambia il modo in cui va affrontato l'incidente. Per qualche giorno, qualcuno potrebbe aver avuto in mano informazioni su una falla ancora sotto embargo, senza alcuna correzione disponibile. Per chi amministra applicazioni PHP, quindi, la data dell'advisory non segna l'inizio del rischio. Aggiornare è obbligatorio, ma non basta: bisogna anche guardare indietro.
» Leggi: PHP2Shell: Amazon ha rilevato tentativi di exploit 4 giorni prima della patch di PHP
Sei vulnerabilità per Linux, inedite e senza patch, sono state pubblicate per errore sulla mailing list pubblica
Il team Zero Day Initiative (ZDI) di Trend Micro ha pubblicato una serie di segnalazioni di vulnerabilità del kernel Linux sulla LKML, la mailing list pubblica degli sviluppatori, anziché sulla lista privata dedicata alla sicurezza. A quanto pare si tratta di un errore. Il risultato, però, non cambia: i dettagli di falle ancora prive di correzione nel ramo principale sono ora leggibili da chiunque segua la lista. Questo significa meno tempo per preparare le patch e per farle arrivare nelle distribuzioni, e una corsa più affannosa per amministratori e maintainer.
Ultimo video
🪟 IL SUPPORTO PER WINDOWS 10 È TERMINATO! SPIEGA + COME RICEVERE AGGIORNAMENTI GRATIS nel 2025/2026
Video precedenti:
- ▶️ Cosa vedo quando mi parlate dei vostri Mac #apple #mac #pc
- ▶️ SVUOTARE CESTINO NASCOSTO DI #whatsapp
- ▶️ 🗑️ COME SVUOTARE il CESTINO NASCOSTO di WHATSAPP 💬
Messaggi dal forum
- Il lato del cazzeggio digitale (2026) 162 messaggi
- ... e le chiamano AI 106 messaggi
- La Germania adotta ODF: un passo verso la sovranità digitale nella Pubblica Amministrazione 19 messaggi
- Microsoft ieri ha ucciso Publisher: la dura lezione per certi utenti sprovveduti! 9 messaggi
- Commenti a "Sono arrivati i cloni open source di Word, Excel e PowerPoint: scritti da Claude, scaricabili gra..." 12 messaggi
- Errore di rimozione dispositivi esterni processo bloccato win 11 26h2 14 messaggi
- Commenti a "Come convertire i file in altri formati con Filee" 6 messaggi
- Commenti a "Aggiornamenti Microsoft di ottobre 2026: corrette 1.411 vulnerabilità in Windows e altri software..." 2 messaggi
- Commenti a "[Agg: update ora disponibile] Allarme rosso per PHP: due vulnerabilità critiche consentono l'hack..." 3 messaggi
- Collegamento hdmi tv e pc 8 messaggi
- TB 158 calendario: CAMPO DESCRIZIONE di un nuovo evento INVISIBILE 2 messaggi
- App sospetta 1 messaggio
Curiosità
Questa newsletter è stata recapitata a 2.987 iscritti.
I domini più usati sono @gmail.com (64.14% degli iscritti), @libero.it (7.83%), @tiscali.it (6.36%).