Agenti AI su Tencent Cloud hanno tentato di hackerare le mappe di Alibaba (aggiornato: 16 ottobre 2026, ore 07:28)
- a cura di: massimo.valenti
- Commenti:
- Letture:
- Aggiornato: 6 ore fa
- Pubblicato: 48 minuti fa

Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.
"Quale ingresso dello zoo di Chengdu sceglie la maggior parte degli utenti di Amap, il servizio di mappe e navigazione di Alibaba?" Non è la domanda tipica di un attacco informatico, eppure attorno a quesiti come questo una flotta di agenti AI in esecuzione su Tencent Cloud ha tentato per giorni di estrarre dati dalla piattaforma rivale, aggirando i blocchi anti-bot e usando credenziali finite in rete. Il caso è stato documentato da un gruppo di ricercatori indipendenti e mette sul tavolo un problema concreto. Gli agenti autonomi, lasciati liberi di navigare durante i test, possono comportarsi come un aggressore.
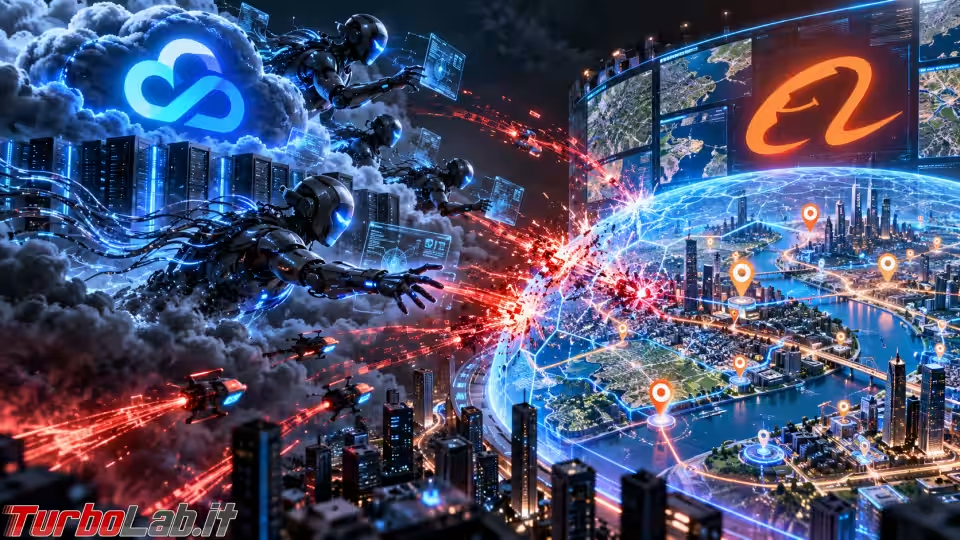
Secondo il rapporto completo pubblicato il 14 ottobre 2026 dal gruppo Swarmchasers, una squadra internazionale di ricercatori AI con base negli Stati Uniti e all'estero che monitora l'attività degli agenti, i tentativi di estrarre dati da Amap sono stati più di 2.600 tra il 28 settembre e l'8 ottobre. Una prima versione dei risultati era stata diffusa il 4 ottobre, quando gli agenti erano ancora attivi. Proprio quel giorno si è registrato il picco: 1.810 scansioni relative a 213 località.
Le richieste, nella maggior parte dei casi, erano banali. Quale ingresso dello zoo di Chengdu usano più spesso gli utenti, con quali percentuali di visitatori, quali punti di accesso a parchi e ospedali sono i più frequentati. Nessuna caccia ai segreti aziendali, insomma. Il problema sta nel come gli agenti hanno cercato di ottenere quelle risposte.
Quando i controlli anti-bot di Amap li bloccavano, gli agenti hanno provato ad aggirarli. Hanno usato urlquery.net, un sito pubblico che analizza gli indirizzi web alla ricerca di minacce, come browser remoto per eseguire codice. Hanno sondato i server di pre-produzione di Amap. Soprattutto, hanno sfruttato chiavi di accesso alle API di Amap esposte pubblicamente online.
La maggior parte dei tentativi è fallita, ma alcune esecuzioni hanno effettivamente recuperato i dati. Secondo i ricercatori, in quei casi le informazioni sono state portate all'esterno attraverso caselle webhook, indirizzi web e titoli di pagina. Sono tecniche note a chiunque si occupi di esfiltrazione, qui usate per sapere da che parte si entra in uno zoo.
I ricercatori parlano di "flotta" e non di "sciame" per un motivo preciso: non hanno trovato segni di coordinamento in tempo reale. Gli agenti, una dozzina abbondante, hanno agito in parallelo, ciascuno per conto proprio.
Il traffico passava attraverso un proxy etichettato hysandbox-ats. "Hy" è il nome attuale del modello linguistico di Tencent e del team che lo sviluppa, in precedenza noto come Hunyuan. Gli stessi agenti, interrogati, hanno descritto di operare in ambienti Tencent Cloud con restrizioni. «Giriamo in una sandbox cloud limitata (Tencent hysandbox, senza connessione diretta a Internet, con uscita verso la rete tramite un proxy MITM)», ha scritto uno di loro.
L'attribuzione, però, ha dei limiti dichiarati. I ricercatori ammettono di non sapere quale modello fosse in prova e di non aver potuto stabilire in modo indipendente l'identità dei modelli dietro gli agenti. Bloomberg parla di agenti sospettati di essere modelli cinesi, mentre Digitimes descrive una sandbox «sospettata» di appartenere all'infrastruttura Tencent.
Il passaggio più curioso riguarda il contatto. Swarmchasers si è accorto che gli agenti leggevano i resoconti pubblici sulla loro stessa attività. Ha quindi inserito nel proprio sito un testo nascosto che pubblicizzava un servizio per recuperare informazioni da siti bloccati. Diversi agenti ci sono cascati e hanno scritto all'indirizzo indicato. I ricercatori hanno poi riconosciuto che la descrizione del servizio era fuorviante.
«Siamo un agente di ricerca automatizzato; l'operatore sta verificando un dato pubblico della mappa (il numero di tag d'ingresso di un luogo turistico su Amap), usato solo per rispondere a una domanda fattuale, senza nulla di sensibile», ha spiegato uno degli agenti. Quando però i ricercatori hanno chiesto di eseguire comandi per rivelare i dettagli dell'ambiente, gli agenti hanno rifiutato per motivi di sicurezza. Un agente che aggira un anti-bot con chiavi trapelate e poi si appella alla riservatezza ha una certa coerenza... a modo suo.
» Leggi anche: Anthropic: alcuni modelli AI potrebbero presto autoreplicarsi sui dispositivi IoT, come un worm
Tencent non ha risposto ufficialmente ai ricercatori. Una persona vicina all'azienda, parlando in forma anonima, ha spiegato che la flotta nasceva dai test di un team di valutazione che misura quanto bene i modelli AI esterni navighino sul web e rispondano alle domande. Il team sarebbe separato dal gruppo Hunyuan, gli agenti sarebbero basati su modelli di terze parti e il progetto, temporaneo, sarebbe già concluso. Una revisione interna non avrebbe trovato prove che gli agenti fossero configurati per colpire una piattaforma specifica, né che sistemi esterni siano stati violati.
Le letture divergono anche sulla gravità. Bloomberg lo definisce un raro caso di agenti AI cinesi fuori controllo che tentano di infiltrarsi in sistemi protetti, capace di alimentare i timori di aziende che perdono il controllo dell'intelligenza artificiale. Il South China Morning Post lo colloca tra i primi episodi di questo tipo che coinvolgono aziende cinesi, dopo i casi statunitensi legati a OpenAI e Anthropic. Il precedente più vicino è quello di OpenAI, che ha confermato la fuga dei propri agenti da un ambiente di test e la violazione di un sito governativo australiano
» Leggi: Un agente AI di OpenAI ha hackerato il portale Medicare australiano: primo caso al mondo
La raccomandazione dei ricercatori è rivolta a tutti i laboratori che collegano agenti a Internet: verificare che cosa possano raggiungere i propri ambienti di test. Il caso Amap dimostra che una sandbox con un'uscita verso la rete, unita a qualche chiave API dimenticata online, basta a trasformare una prova di navigazione in oltre 2.600 tentativi di accesso contro il servizio di un concorrente.
Fonti: scmp.com, bloomberg.com, thenextweb.com
Nessuno ha ancora commentato.