

Autore umano, supporto AI
Gli articoli di TurboLab.it sono curati dagli utenti della nostra community, ma possono essere generati o migliorati tramite intelligenza artificiale.

Stai leggendo un articolo su Linux
Per tutti gli articoli e le guide che riguardano il sistema operativo open source per eccellenza, sfoglia il "Canale Linux".
Canonical ha infine rilasciato la correzione per la vulnerabilità critica nel kernel Linux (TCP su IPv4, CVE-2026-98432, gravità 9.8 su 10). In questa rapida guida vedremo la semplice procedura per installarla subito e garantire la sicurezza del sistema
Disponibilità
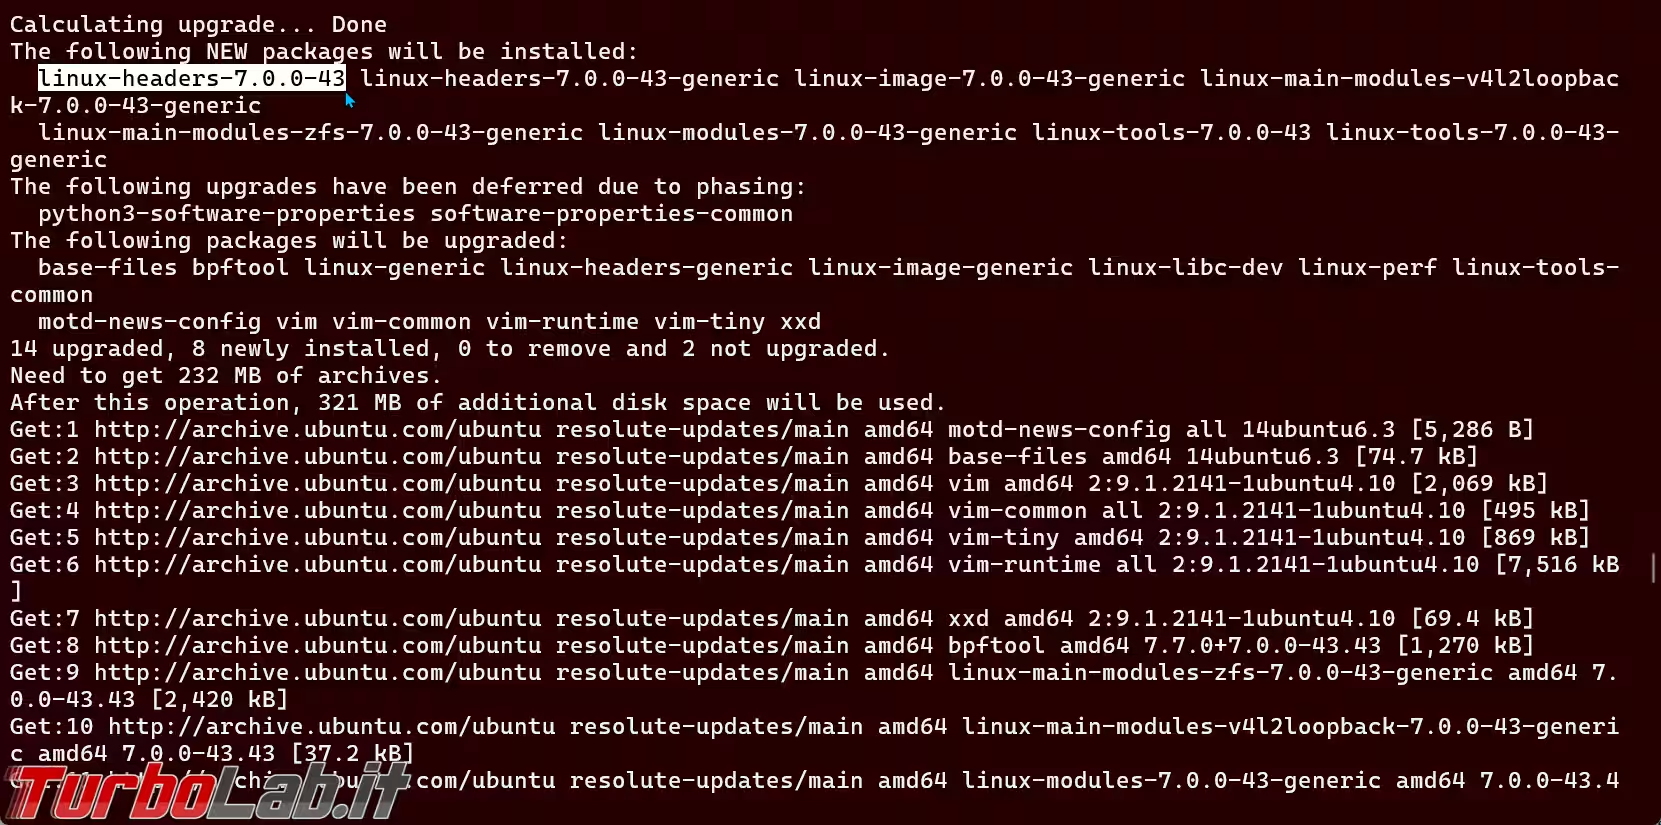
Al momento in cui scrivo, la pagina di riferimento ufficiale segnala la risoluzione della vulnerabilità come work in progress. Ma, in vero, il pacchetto aggiornato è già disponibile: il server che eroga TurboLab.it, ad esempio, monta Ubuntu 26.04 LTS e il kernel epurato dal problema, versione 7.0.0-43.43, è stato installato ieri sera
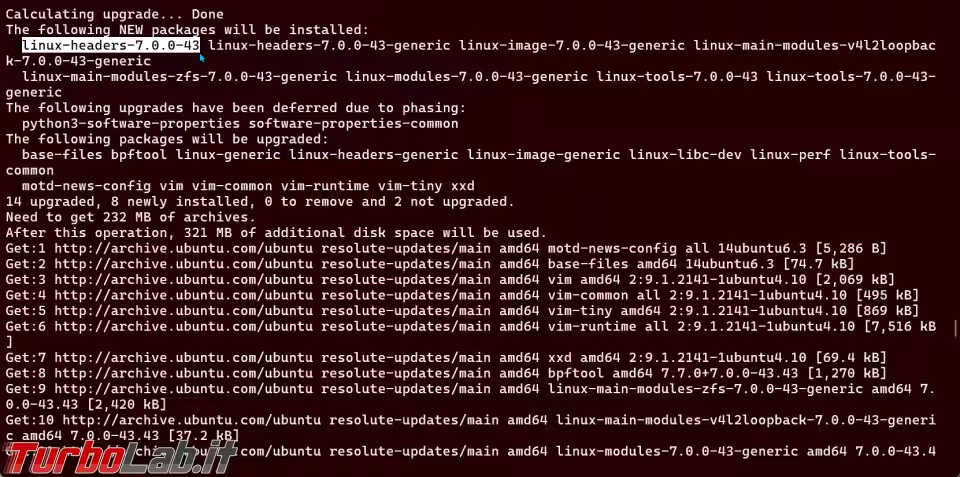
Il kernel corretto è già disponibile anche per Ubuntu 24.04 LTS e Ubuntu 22.04 LTS.
I kernel corretti, release per release
Canonical ha pubblicato i nuovi kernel nel repository -updates il 6 novembre 2026, dopo una decina di giorni di test in -proposed. Le versioni che contengono la correzione sono:
- Ubuntu 26.04 LTS: kernel
7.0.0-43.43 - Ubuntu 24.04 LTS: kernel
6.8.0-149.149 - Ubuntu 22.04 LTS: kernel
5.15.0-203.213
La versione non-LTS più recente, Ubuntu 26.10 è stata la fra le prime a ricevere l'aggiornamento, tramite il kernel 7.3.0-10.10, arrivato il 2 novembre.
C'è però da precisare che non tutti i kernel di Ubuntu sono già stati corretti. Restano per ora in -proposed i kernel HWE di 24.04 e 22.04, quelli che portano sulle LTS un kernel più recente e che Ubuntu Desktop installa per impostazione predefinita.
Stessa situazione per i kernel di Azure e Oracle Cloud, e per quelli per Raspberry Pi.
Per Ubuntu 20.04 LTS e precedenti la correzione non è ancora disponibile. Canonical promette che arriverà tramite Ubuntu Pro, l'abbonamento che estende il supporto delle vecchie LTS: per 20.04 e 18.04 è gratuito fino a 5 macchine, mentre 16.04 richiede anche il componente aggiuntivo Legacy.
Perché gli aggiornamenti automatici non bastano
L'aggiornamento arriva attualmente dal repository -updates e non da -security: gli aggiornamenti automatici di sicurezza, dunque, non la installano: è necessario procedere manualmente.
Su Ubuntu, infatti, gli aggiornamenti automatici sono affidati al pacchetto unattended-upgrades che, con la configurazione predefinita, installa solo quanto arriva da -security. La riga di -updates c'è, nel file /etc/apt/apt.conf.d/50unattended-upgrades, ma è commentata. Oggi, 8 novembre 2026, i nuovi kernel si trovano soltanto in -updates: un server lasciato a se stesso continua dunque ad usare il kernel vulnerabile.
Quando i nuovi kernel arriveranno in -security, unattended-upgrades li installerà da solo. Il riavvio resterà comunque a carico tuo: un kernel nuovo entra in funzione solo al riavvio successivo, e unattended-upgrades non riavvia il sistema, a meno di averlo configurato espressamente (parametro Unattended-Upgrade::Automatic-Reboot).
Come installare la patch adesso
Per installare immediatamente il nuovo kernel ci servono tre comandi:
- aggiornare l'elenco dei pacchetti disponibili
- installare gli aggiornamenti
- riavviare
Puoi farlo impartendo questo lungo comando concatenato:
sudo apt update && sudo apt full-upgrade -y && sudo reboot
In caso fosse richiesta la password, digitare quella del proprio utente Linux.
Raccomando di usare proprio lo specifico full-upgrade: il nuovo kernel richiede infatti anche altri pacchetti aggiornati, che altri comandi di aggiornamento non installano, bloccando l'upgrade.
Anche comando zzupdate, realizzato da TurboLab.it, va benissimo e sortisce lo stesso effetto. Il "profilo" di default riavvia automaticamente il sistema: devi solo assicurarti che ciò avvenga e che il reboot non sia disattivato da una qualche personalizzazione
Verificare l'installazione
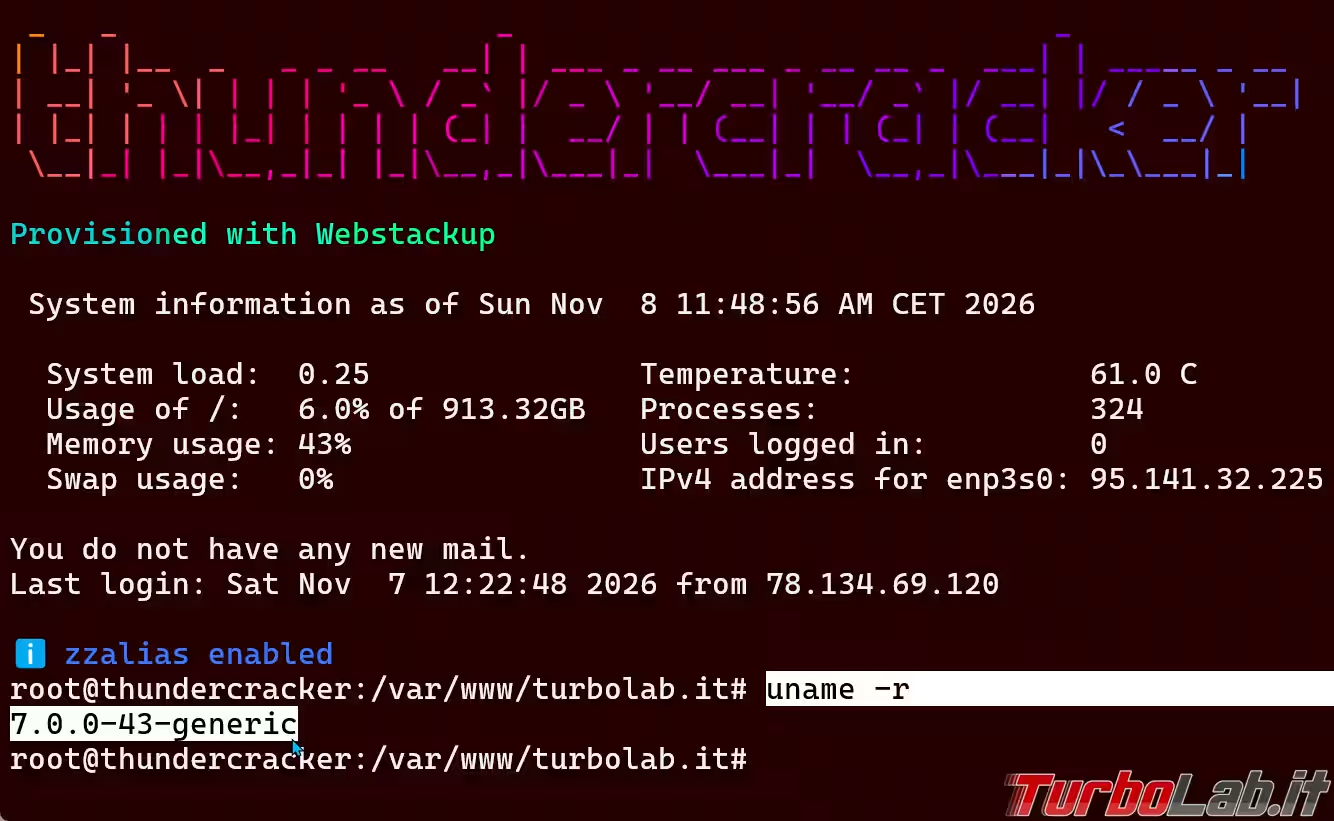
Dopo il riavvio, controlla la versione del kernel in uso:
uname -r
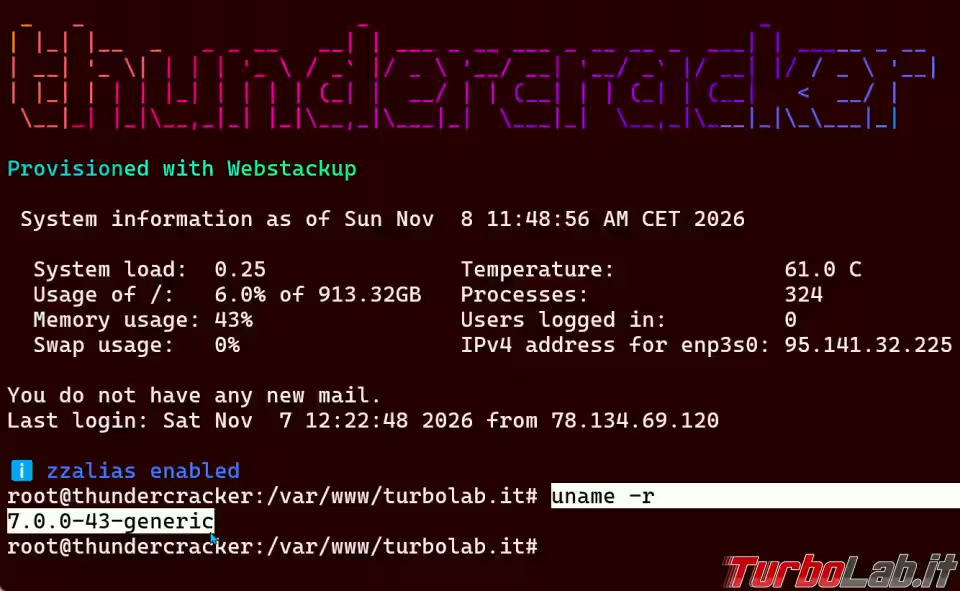
Il valore deve indicare una delle versioni corrette indicate in precedenza (o successiva).
Conclusioni
In questo articolo abbiamo visto come installare la patch per la vulnerabilità critica del kernel Linux su Ubuntu. La vulnerabilità è davvero gravissima, soprattuto in ambito server. Sebbene esistano alcuni dettagli che potrebbero renderne difficile lo sfruttamento in determinate condizioni, la problematica è reale: l'installazione della patch dovrebbe essere svolta alla prima occasione utile, senza ulteriori attese.
Da notare che il comando appena indicato aggiorna anche il pacchetto PHP, se installato. Questo è un bene, perché tale update corregge l'altrettanto certica vulnerabilità "php2shell":