

Non hai tempo di seguirci tutti i giorni? Nessun problema! Ecco a te il riepilogo di quanto proposto da TurboLab.it nel corso della settimana in conclusione.
📬 Vuoi ricevere questo resoconto comodamente via email, una volta a settimana? Allora iscriverti alla newsletter!

Attacco informatico alla banca del sangue: freezer impostati da remoto a 110 gradi, scorte in pericolo
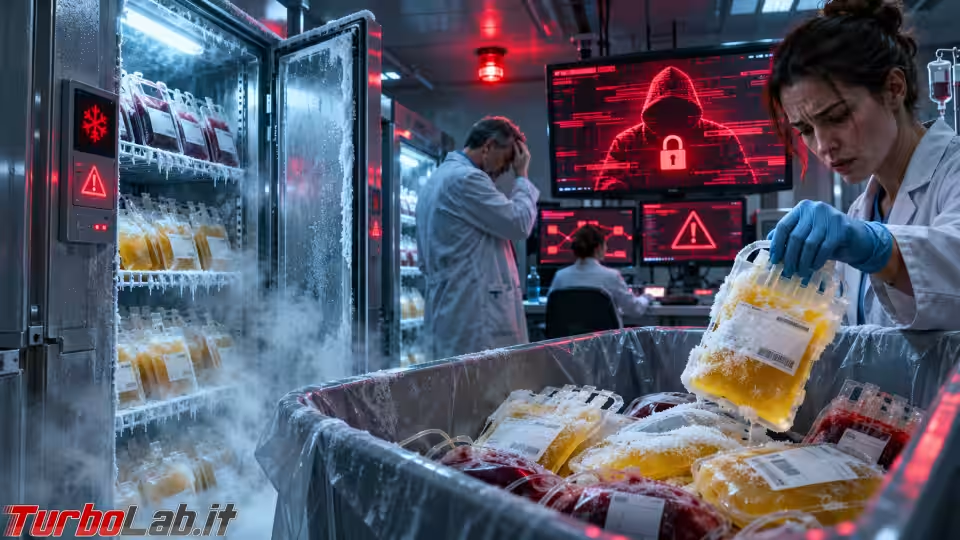
Da circa -30 °C a 110 °C. È il nuovo valore che qualcuno ha impostato da remoto sulle apparecchiature di refrigerazione dell'Établissement français du sang (EFS), l'ente pubblico che gestisce la raccolta e la distribuzione di sangue ed emoderivati in Francia. L'episodio risale alla notte tra il primo e il 2 novembre 2026. Gli aggressori non avrebbero colpito direttamente EFS, ma il suo fornitore di servizi di refrigerazione, Coolworld. Il caso è uscito martedì 3 novembre e, ad oggi, 4 novembre 2026, molti dettagli restano oscuri. Il punto però è chiaro: un attacco informatico può toccare la catena del freddo di prodotti destinati alle trasfusioni, e la falla non deve per forza trovarsi nella rete dell'ospedale o dell'ente sanitario.
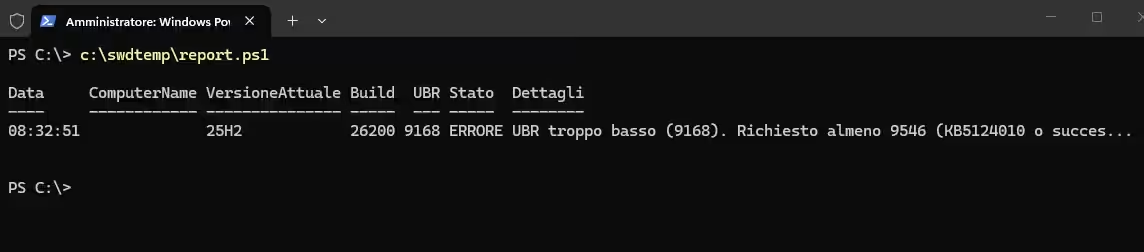
Come aggiornare a Windows 26H2 utilizzando l'Enablement Package KB5121794
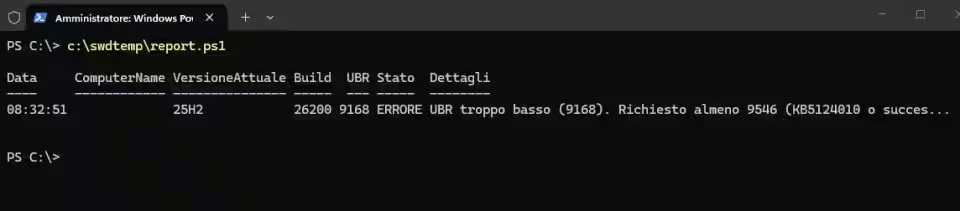
L'aggiornamento a Windows 11 26H2 dovrebbe avvenire automaticamente dopo che si è installata la KB5124010, o KB ancora più recenti, se questo non dovesse accadere si può ricorre all'Enablement Package KB5121794, un piccolissimo file che permette il cambio di versione in tutti i computer che hanno i requisiti adatti il cui UBR (Update Build Revision) è almeno 9546, l'UBR cambia ogni mese con l'installazione degli aggiornamenti cumulativi.
» Leggi: Come aggiornare a Windows 26H2 utilizzando l'Enablement Package KB5121794
Email cifrata: cosa protegge davvero e perché sempre più utenti la scelgono
L'Europa ha alcune delle regole sulla protezione dei dati più severe al mondo. Eppure, per moltissime persone, la casella di posta resta un luogo di cui si sa pochissimo: chi può leggere i messaggi, dove vengono conservati, per quanto tempo. È un paradosso curioso, se si pensa a quante informazioni passano ogni giorno per l'email: contratti, buste paga, referti medici, documenti scolastici dei figli, link per reimpostare le password di tutti gli altri account.
» Leggi: Email cifrata: cosa protegge davvero e perché sempre più utenti la scelgono
Windows 11 con 8 GB di RAM: Microsoft promette fino al 20% di reattività in più e multitasking +40%
Microsoft ha annunciato una serie di ottimizzazioni di Windows 11 pensate per i PC con 8 GB di RAM, e promette numeri importanti: sistema fino al 20% più reattivo e multitasking fino al 40% più veloce. Le modifiche sono descritte in un post sul blog ufficiale e arrivano insieme a un nuovo aggiornamento, già in distribuzione. Se le promesse reggono, un portatile economico con 8 GB può diventare una macchina usabile, invece che un esercizio di pazienza.
» Leggi: Windows 11 con 8 GB di RAM: Microsoft promette fino al 20% di reattività in più e multitasking +40%
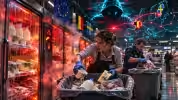
Di nuovo! Supermercati europei hackerati: frigoriferi portati a 50°C da remoto, merce buttata in Belgio e Svezia
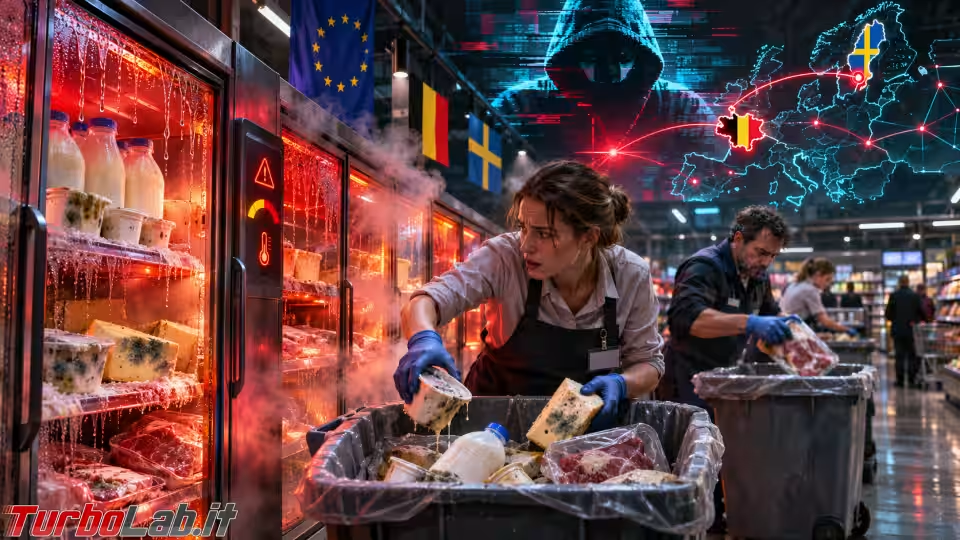
Nella notte tra domenica 1° e lunedì 2 novembre 2026, qualcuno ha impostato da remoto la temperatura a 50° di frigoriferi e congelatori di decine di supermercati europei. Al mattino, il personale ha dunque trovato i banchi frigo trasformati in forni e ha dovuto buttare la merce deperibile. Questa volta non è un furto di dati. È un attacco informatico ai sistemi di refrigerazione che produce danni fisici, cibo da smaltire e scaffali vuoti. Ed è la seconda ondata in meno di un mese, dopo quella che a ottobre aveva colpito la Francia.
Binance rivela come è stata hackerata: ingegneri adescati online tramite finti colloqui, codice malevolo installato sui computer. La firma è nordcoreana
Non un clic sbagliato, né un singolo dipendente distratto. Per arrivare ai 6,34 miliardi di dollari sottratti a Binance, gli aggressori hanno lavorato per mesi: hanno studiato l'organizzazione, agganciato più ingegneri con tecniche di social engineering e infilato codice malevolo nei loro computer di lavoro. Lo racconta lo stesso exchange nel rapporto di sicurezza preliminare diffuso a pochi giorni da quello che le fonti descrivono come il più grande furto nella storia delle criptovalute. Per l'FBI la firma è nordcoreana. La posta in gioco va oltre i conti di Binance: se uno dei più grandi exchange di criptovalute al mondo cade in questo modo, il punto debole non sta nella crittografia, ma nelle persone e negli strumenti interni che le circondano.
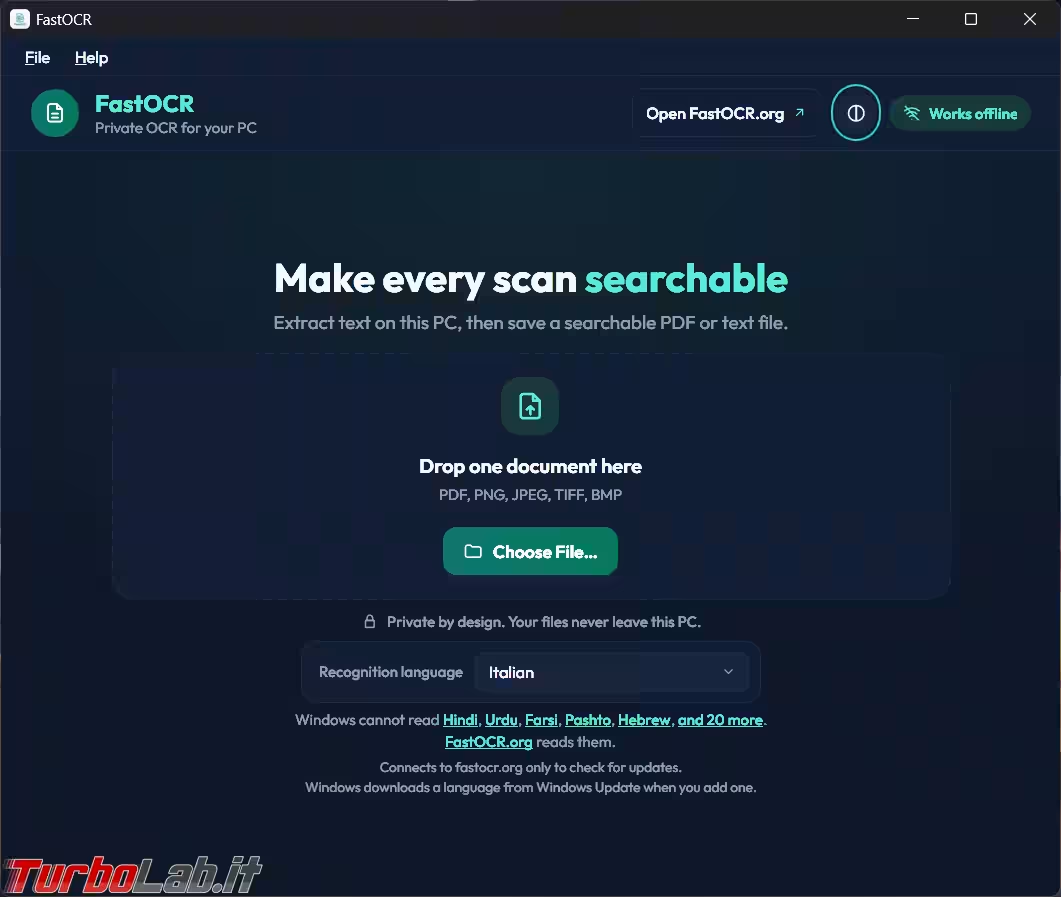
Come estrarre il testo da immagini e file PDF con FastOCR
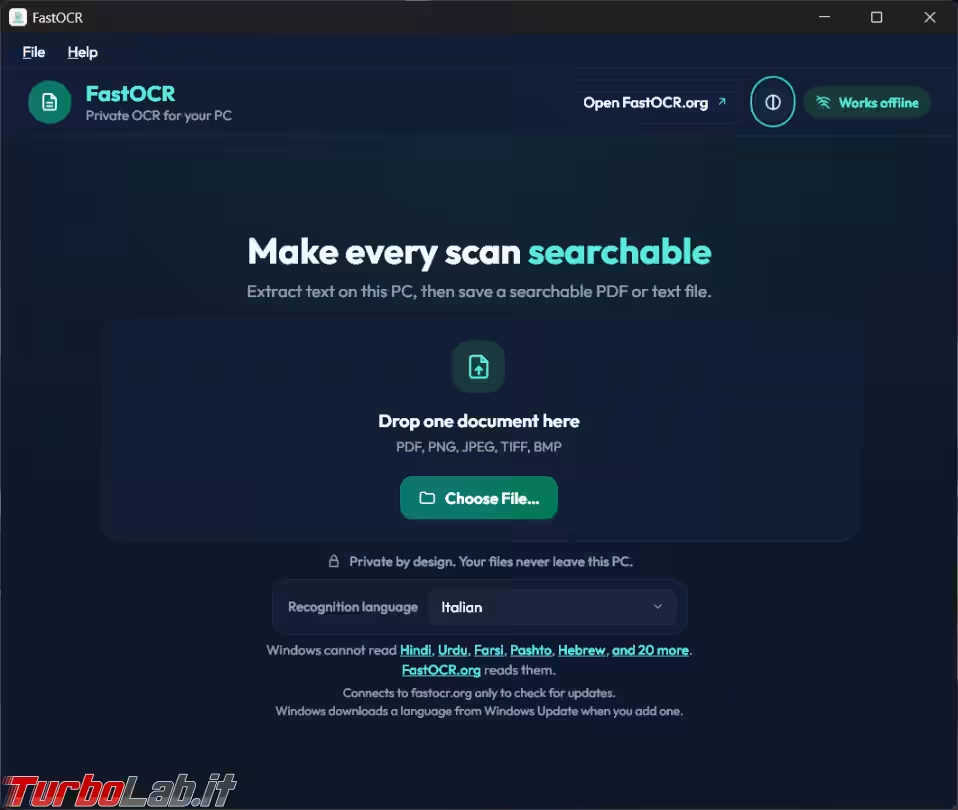
Il sito FastOCR offre un servizio online per estrarre il testo contenuto in immagini o file PDF creati da uno scanner. La cosa che non possiamo accettare di questi servizi online è che bisogna caricare il nostro documento su un server esterno, per quanto vi sia la promessa che i file sono protetti, e cancellati nel giro di poco tempo, può andare bene per un documento generico ma se contiene informazioni personali non è il caso di farlo.
» Leggi: Come estrarre il testo da immagini e file PDF con FastOCR
La crescita di Canva rallenta, e l'azienda ristruttura: coinvolte 1.271 persone, ma non tutti sono licenziamenti
Dieci anni di crescita senza frenate, poi il primo rallentamento. Canva ha annunciato una ristrutturazione che coinvolge 1.271 persone, circa il 22% dei dipendenti. Una parte perderà il posto, altri cambieranno ruolo o dovranno trasferirsi in sedi centralizzate. Ad annunciarlo è stata Melanie Perkins, CEO e cofondatrice, con un memo intitolato «Un aggiornamento importante sul nostro team», pubblicato anche sul sito dell'azienda. Perkins definisce l'ultimo anno «il più difficile di sempre». Per la piattaforma di design usata ogni mese da oltre 265 milioni di persone è il primo taglio del personale esteso a tutta l'azienda. Arriva in un momento in cui l'intero settore del software deve fare i conti con la pressione dell'intelligenza artificiale e con lo scetticismo degli investitori.
Vulnerabilità "*sshole" in OpenSSH su Alpine Linux: per accedere senza password basta digitare una qualsiasi sequenza di caratteri
Un account SSH configurato per rifiutare l'accesso tramite password può essere violato inviando... una password. Basta che sia abbastanza lunga. È questa, in sostanza, la vulnerabilità ribattezzata "*sshole" (CVE-2026-123158) che colpisce OpenSSH sui sistemi Linux basati su musl, a partire da Alpine Linux. La falla aggira il meccanismo che blocca gli account impedendone il login via password, trasformando un server che l'amministratore credeva protetto in una porta spalancata. Considerando quanto Alpine sia diffuso come base per le immagini Docker, la superficie d'attacco potenziale è enorme.
Scoperte manomissioni anche nei wallet Trezor: lettura delle chiavi private ed esfiltrazione cellulare, come per Ledger
Un componente in più, infilato tra la scheda principale e lo schermo. Sopra, un modulo cellulare con la sua antenna. È quanto un utente indonesiano sostiene di aver trovato dentro il proprio Trezor Safe 5, acquistato da CryptoBilis, rivenditore attivo nel Sud-est asiatico già sotto indagine per una serie di incidenti del tutto simili relativi ai wallet realizzati dal concorrente Ledger. Trezor non ha ancora esaminato fisicamente il dispositivo, ma ha comunque chiesto a chiunque abbia comprato un suo prodotto da quel canale di spostare subito i fondi su un nuovo wallet. La posta in gioco è alta: l'hardware wallet è lo strumento che il mondo crypto considera la cassaforte per eccellenza. Se però la manomissione avviene prima che il dispositivo arrivi nelle mani dell'utente, la cassaforte diventa una spia.
Problema di sicurezza in TightVNC Viewer: un server VNC malevolo può eseguire codice sul tuo PC. Aggiorna alla 2.8.90
Chi usa TightVNC per fare assistenza remota è abituato a pensare che il rischio stia sulla macchina controllata, non sulla propria. Questa volta è il contrario. In TightVNC Viewer 2.8.88 per Windows a 64 bit è stata scoperta una vulnerabilità di esecuzione di codice da remoto pre-autenticazione: un server VNC malevolo può eseguire codice sul PC del tecnico prima ancora che compaia la richiesta della password. Il componente vulnerabile è il Viewer, cioè proprio lo strumento con cui l'amministratore si collega agli altri sistemi.
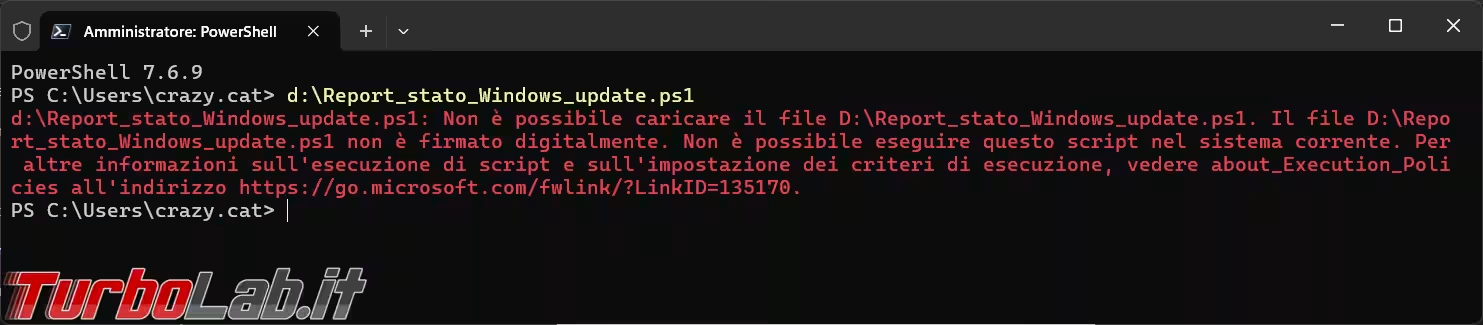
Come risolvere l'errore: non è possibile eseguire questo script nel sistema corrente.
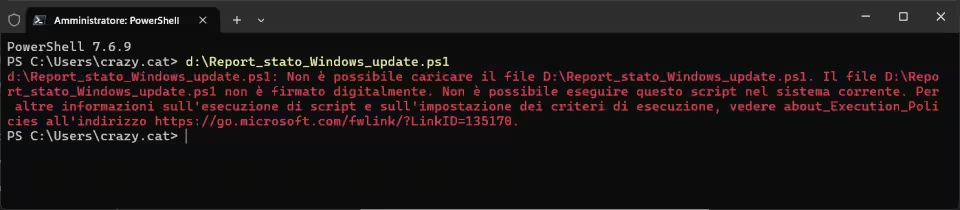
Dopo aver chiesto a Claude Desktop di modificarmi uno script PowerShell per aggiungervi alcune nuove funzioni, mi permette di scaricarne una copia completa già in formato PS1. Il problema si presenta quando provo ad eseguirlo e non posso farlo perché il file PS1 non è firmato digitalmente.
» Leggi: Come risolvere l'errore: non è possibile eseguire questo script nel sistema corrente.
Tarocchi e oroscopi online: come funzionano i siti di astrologia e cosa succede alla tua data di nascita (privacy, algoritmi, IA)
Giorno, mese, anno. A volte anche l'ora, il luogo, il nome. Poi un clic su "Calcola" e, pochi secondi dopo, una pagina piena di simboli che parla di noi. Inserire la propria data di nascita in un sito di astrologia è diventato un gesto così naturale che raramente ci si chiede dove vadano a finire quei dati, chi li elabori e con quali strumenti.
Composer 2.11 introduce il cooldown: i pacchetti PHP appena pubblicati restano in attesa prima dell'installazione
Un attesa prima di installare un pacchetto appena pubblicato può sembrare una seccatura. Per l'ecosistema PHP, invece, potrebbe fare la differenza tra una build pulita e una compromessa. Composer 2.11, il gestore di dipendenze per PHP, introduce una policy di "cooldown": le nuove versioni dei pacchetti vengono trattenute per un periodo configurabile prima che Composer accetti di installarle. Inoltre, nella stessa release arrivano diverse correzioni di sicurezza e una risoluzione delle dipendenze più veloce. In gioco c'è la catena di distribuzione del software PHP, presa di mira sempre più spesso con pacchetti legittimi finiti nelle mani sbagliate.
BTCPay Server: se hai un hot wallet, spegni il server (possono rubarti tutto)!
Nessun numero ufficiale sulle perdite, nessuna patch, nessuna spiegazione tecnica. Solo un'istruzione secca: spegnere subito il server. Nella serata del primo novembre 2026 il team di BTCPay Server, il processore di pagamenti open source che permette ai commercianti di accettare Bitcoin senza intermediari, ha lanciato un allarme di sicurezza: alcuni aggressori stanno svuotando gli hot wallet ospitati sulle istanze del software. Chi tiene fondi in un wallet gestito da un server colpito rischia di vederli sparire in un'unica transazione. Ed è la conseguenza diretta di un modello che mette custodia e sicurezza interamente sulle spalle di chi installa il software.
» Leggi: BTCPay Server: se hai un hot wallet, spegni il server (possono rubarti tutto)!
Trading con leva sulle crypto nel 2026: le 5 piattaforme che proteggono meglio il trader
Migliori piattaforme per il trading con leva nel 2026: confronto tra 5 opzioni
» Leggi: Trading con leva sulle crypto nel 2026: le 5 piattaforme che proteggono meglio il trader
OpenAI Images 2.6 è disponibile in ChatGPT: GIF animate da un prompt, più velocità, modifiche più precise
A due mesi da Images 2.5, OpenAI rimette mano alla generazione di immagini. Images 2.6 arriva in ChatGPT, Codex e nell'API con tre promesse: immagini generate più in fretta, GIF animate in un solo passaggio e strumenti di modifica più precisi. Per gli sviluppatori ci sono anche nuovi controlli nell'API, ed è lì che si gioca la partita vera. Il punto è capire se la generazione di immagini sia pronta per i flussi di lavoro in produzione, non soltanto per il meme da condividere in chat.
OpenAI presenta GPT-6 Cyber: ha scoperto 81 falle in Firefox e scritto 948 exploit per il kernel Linux - "Può identificare e sviluppare exploit zero-day funzionanti senza intervento umano"
Ottantuno vulnerabilità ad alta gravità in Firefox, 948 exploit funzionanti per il kernel Linux. Sono questi i numeri con cui OpenAI ha presentato ieri, giovedì 5 novembre 2026, GPT-6 Cyber. Si tratta di un modello costruito appositamente per il lavoro di sicurezza informatica: trova falle sfruttabili e ne sviluppa le correzioni. La caratteristica su cui OpenAI insiste di più, però, è un'altra. Il modello è stato addestrato a restare dentro il perimetro autorizzato dall'utente. Ed è qui che si gioca la partita, perché uno strumento capace di scrivere exploit per i difensori resta, per definizione, uno strumento capace di scrivere exploit.
Hai un negozio Drupal Commerce? Aggiorna subito e controlla gli ordini recenti: la falla è già sfruttata!
Ordini accettati senza che il cliente abbia pagato il dovuto. È il genere di problema che un negozio online scopre quando la merce è già partita. Il 28 ottobre 2026 Drupal lo ha messo nero su bianco: una vulnerabilità classificata "Highly critical" in Commerce Core, il modulo con cui decine di migliaia di siti Drupal vendono prodotti e servizi, è già sfruttata attivamente. La falla, identificata come CVE-2026-118539, consente di eludere i controlli di accesso, e il conto lo paga direttamente il commerciante. Per chi gestisce uno store basato su Drupal Commerce la priorità è quindi doppia: aggiornare subito e ricontrollare gli ordini recenti.
Ultimo video
🪟 IL SUPPORTO PER WINDOWS 10 È TERMINATO! SPIEGA + COME RICEVERE AGGIORNAMENTI GRATIS nel 2025/2026
Video precedenti:
- ▶️ Cosa vedo quando mi parlate dei vostri Mac #apple #mac #pc
- ▶️ SVUOTARE CESTINO NASCOSTO DI #whatsapp
- ▶️ 🗑️ COME SVUOTARE il CESTINO NASCOSTO di WHATSAPP 💬
Messaggi dal forum
- Il lato del cazzeggio digitale (2026) 175 messaggi
- ... e le chiamano AI 115 messaggi
- Commenti a "OneCritto 2.9.2: il password manager desktop open source e offline arriva gratis per Windows e Linux" 12 messaggi
- Errore di rimozione dispositivi esterni processo bloccato win 11 26h2 42 messaggi
- il mio PC si spegne senza preavviso 17 messaggi
- Commenti a "Come convertire i file in altri formati con Filee" 7 messaggi
- 1500 9 messaggi
- Commenti a "Anche le AI sbagliano (e noi dovremmo accorgercene)" 10 messaggi
- Commenti a "Di nuovo! Supermercati europei hackerati: frigoriferi portati a 50°C da remoto, merce buttata in ..." 19 messaggi
- impossibuile collegarmi a youtube 17 messaggi
- ssd esterno t7 samsung 8 messaggi
- Commenti a "Attacco informatico alla banca del sangue: freezer impostati da remoto a 110 gradi, scorte in pericolo" 4 messaggi
- Password Manager semplice ed intuitivo per poco esperti? 1 messaggio
- Commenti a "Come estrarre il testo da immagini e file PDF con FastOCR" 2 messaggi
- La condivisione degli articoli su Twitter non funziona 1 messaggio
- Google Foto stravolta dopo aggiornamento 1 messaggio
- Commenti a "La crescita di Canva rallenta, e l'azienda ristruttura: coinvolte 1.271 persone, ma non tutti son..." 2 messaggi
- Commenti a "OpenAI presenta GPT-6 Cyber: ha scoperto 81 falle in Firefox e scritto 948 exploit per il kernel ..." 2 messaggi
Curiosità
Questa newsletter è stata recapitata a 2.990 iscritti.
I domini più usati sono @gmail.com (64.15% degli iscritti), @libero.it (7.83%), @tiscali.it (6.35%).