FastUnlock, zero-day di Windows 11: con una chiavetta USB e l'Assistente vocale si accede al PC senza password (aggiornato: 20 novembre 2026, ore 09:51)
- a cura di: massimo.valenti
- Commenti:
- Letture:
- Aggiornato: un attimo fa
- Pubblicato: un attimo fa

Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.
Un PC con Windows 11 aggiornato alle patch di novembre, BitLocker attivo, schermata di blocco in primo piano. Per eseguire codice senza conoscere la password bastano una tastiera, una chiavetta USB e lo screen reader integrato nel sistema. Si chiama FastUnlock ed è una vulnerabilità zero-day pubblicata ieri, 19 novembre 2026, su GitHub, completa di istruzioni passo-passo e video dimostrativo. Microsoft non ha ancora diffuso né una patch né un advisory, e non esiste un identificativo CVE. La crittografia del disco resta intatta. Il punto è un altro: su un portatile acceso, BitLocker ha già sbloccato l'unità, e tra un malintenzionato e i dati resta solo la schermata di blocco.
L'autore della scoperta è il ricercatore che si firma con lo pseudonimo MSNightmare (o Nightmare-Eclipse). Dietro lo pseudonimo, citato anche come Chaotic Eclipse, diverse testate indicano Abdelhamid Naceri. Da aprile 2026 pubblica zero-day per Windows e Defender senza coordinarsi con Microsoft, generalmente pochi giorni dopo il rilascio delle ultime patch di sicurezza di modo da massimizzare il tempo che può trascorrere fra la segnalazione e l'eventuale disponibilità di una patch.
Il ricercatore ha pubblicato la procedura dettagliata per sfruttare la vulnerabilità su GitHub.
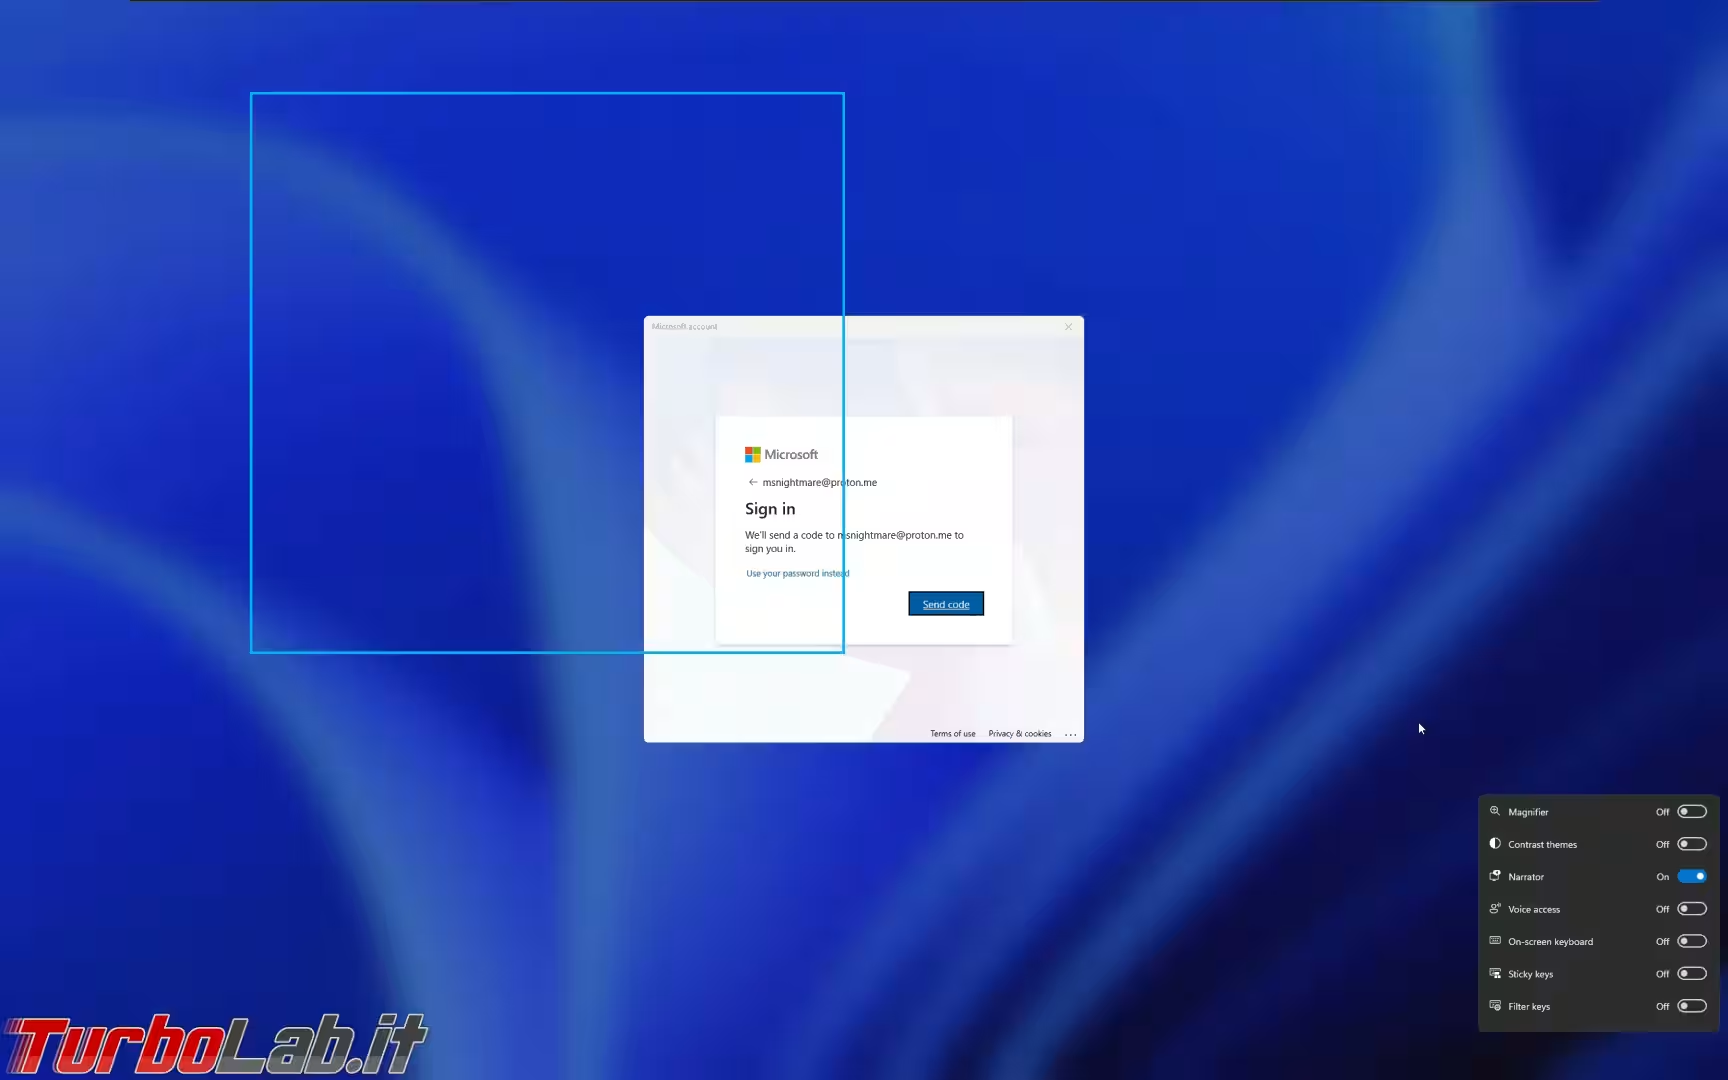
L'attacco parte dalla schermata di accesso, cliccando su Ho dimenticato il PIN per aprire la procedura di recupero dell'account Microsoft. A quel punto si attiva l'Assistente vocale (Narrator, lo screen reader di Windows) con Win+U oppure dal menu di accessibilità. Lo screen reader finisce per mettere a fuoco una finestra nascosta in background. L'attaccante la esplora con Bloc Maiusc e le frecce, Invio e Spazio.
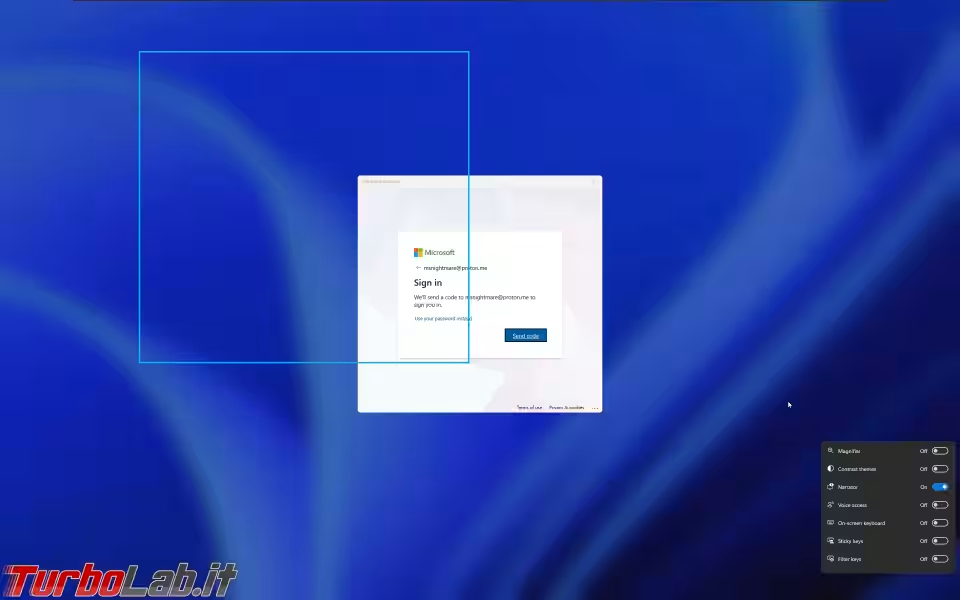
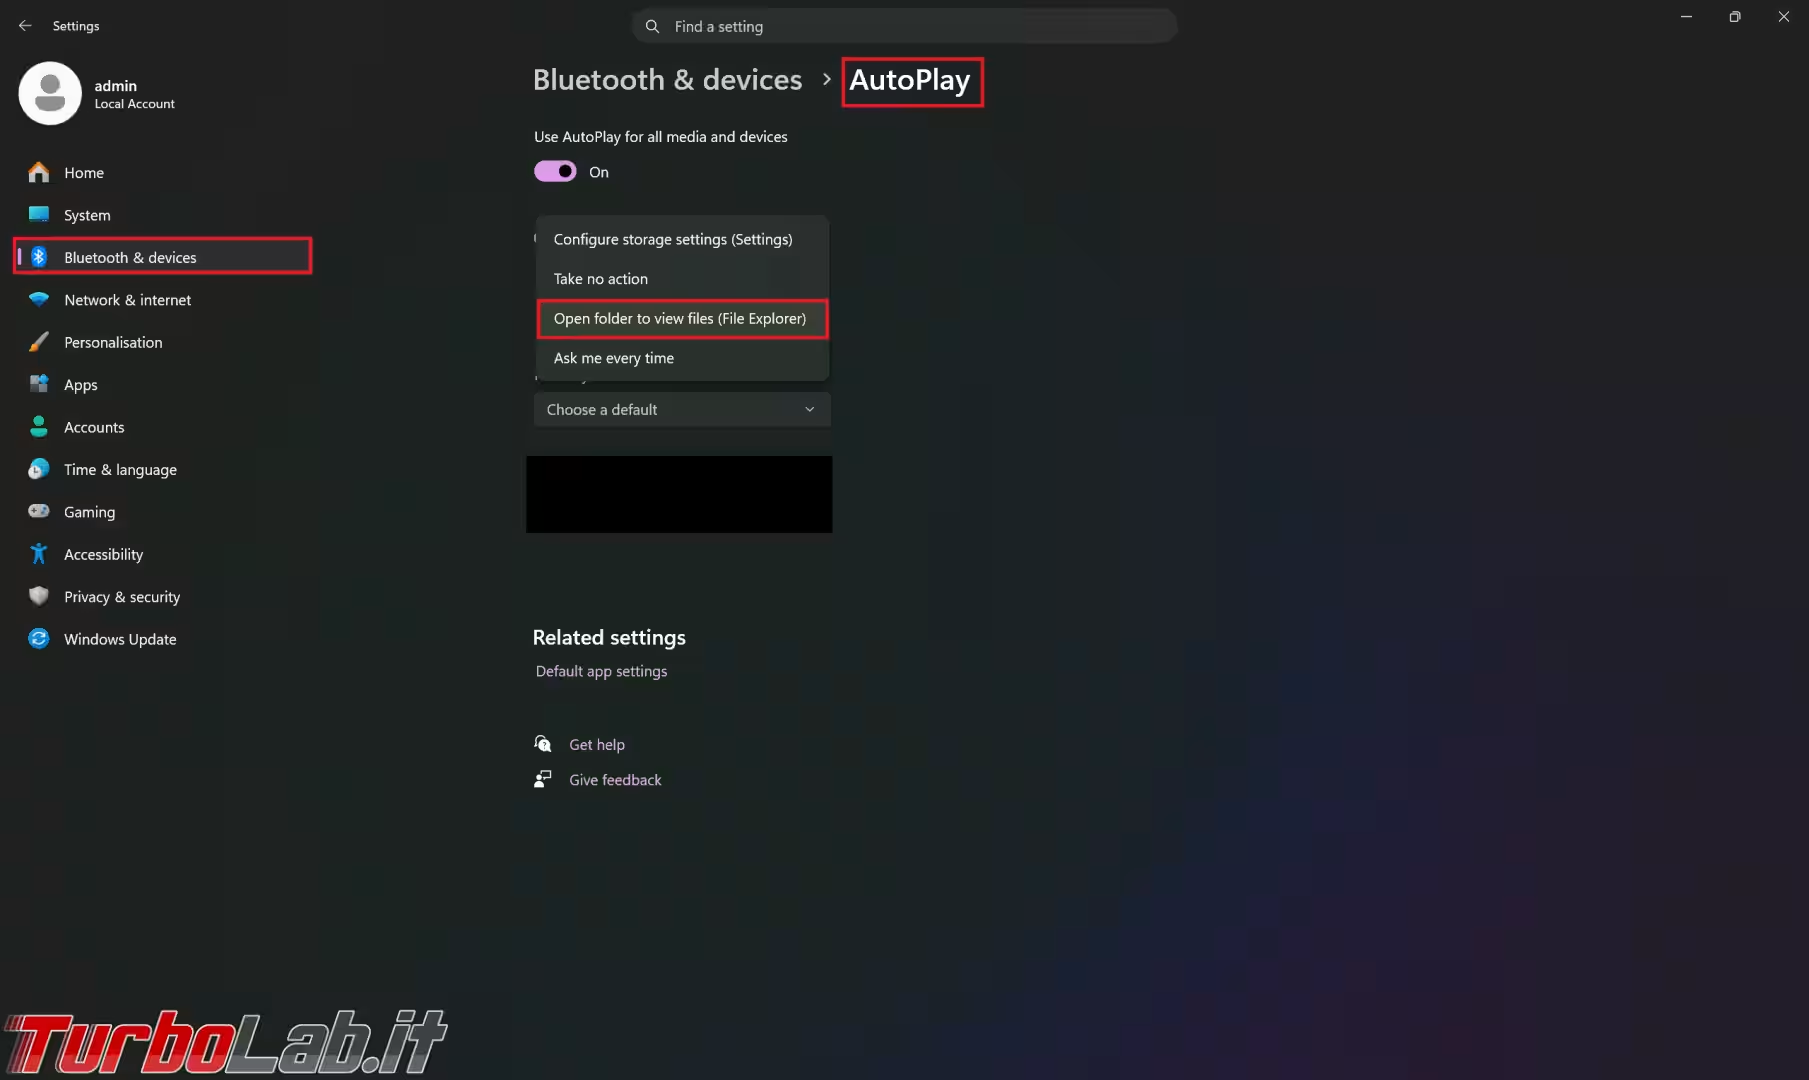
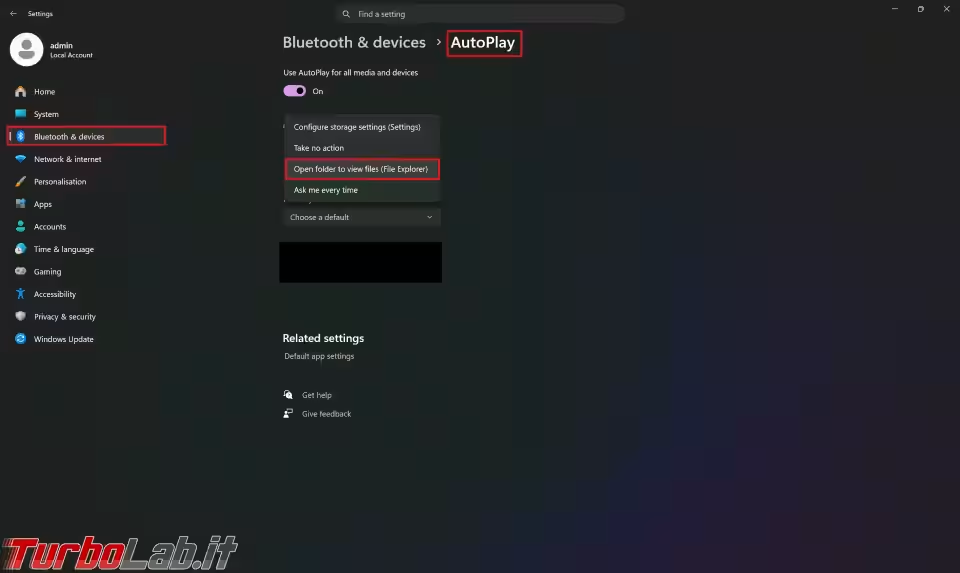
L'obiettivo è impostare la riproduzione automatica delle unità rimovibili su Esplora file, inserire una chiavetta USB e lanciare un eseguibile. Il codice gira come WsiAccount, l'account che Windows usa per la schermata di blocco.
La causa, stando al ricercatore, sta nella riprogettazione dell'Assistente vocale. La nuova interfaccia non è stata bloccata nel contesto dell'account della schermata di blocco. Il codice più vecchio, invece, la blocca ancora quando gira come SYSTEM.
Il ricercatore parla di un problema «causato da una totale negligenza da parte di Microsoft».
Il ricercatore presenta FastUnlock come un bypass di BitLocker. Secondo lui il bug «infrange la garanzia che una macchina protetta correttamente con BitLocker non sia accessibile nemmeno da chi ha accesso fisico». ThreatLocker è più cauta: la falla non viola la crittografia di BitLocker e non dimostra che si possa decifrare un'unità spenta. BitLocker protegge i dati a riposo. Una volta avviato Windows e sbloccata l'unità di sistema, a decidere chi accede a cosa sono la schermata di blocco e i permessi degli account. Ed è proprio lì che colpisce FastUnlock.
Questa distinzione pesa più di quanto sembri. Nella configurazione predefinita, solo TPM, il disco si sblocca all'avvio senza chiedere nulla. La Crittografia dispositivo di Windows 11 Home si comporta allo stesso modo. Su gran parte dei portatili, quindi, chi ruba la borsa si ritrova esattamente davanti alla schermata di blocco, con l'unità già sbloccata. ThreatLocker sottolinea poi che il problema non è la presenza di uno screen reader sulla schermata di blocco. Il problema è che quello screen reader può raggiungere controlli che stanno fuori da quella schermata.
Non si tratta di YellowKey (CVE-2026-45585). Quella falla colpiva l'ambiente di ripristino di Windows, prima del caricamento completo del sistema, e Microsoft l'ha mitigata a maggio.
Servono accesso fisico e almeno un account sul PC collegato a un account Microsoft online. Le macchine con soli account locali non soddisfano i requisiti indicati. Da Internet l'attacco non è sfruttabile. Lo scenario realistico è quello di chi resta qualche minuto da solo con il portatile: una borsa rubata, una camera d'albergo, un ufficio fuori orario, un controllo alla frontiera. Il test è stato fatto su Windows 11 26H2 con l'aggiornamento di sicurezza di novembre 2026. Windows 10 e le altre versioni non sono state provate.
Il ricercatore dichiara che tra la scoperta e l'accesso a una macchina completamente cifrata sono passati circa cinque minuti. Aggiunge che l'attacco funziona «in modo estremamente costante su tutte le macchine su cui l'ho provato». Si tratta però di un singolo test riferito, non di un tempo misurato su più dispositivi. Inoltre il video non mostra l'ultimo passaggio con la chiavetta USB, perché il ricercatore non ne aveva una a portata di mano. ThreatLocker ha comunque riprodotto l'esecuzione di codice come WsiAccount, che non è un account amministratore. Questo non dimostra il controllo della sessione dell'utente, i privilegi di amministratore o l'accesso a tutti i file. Un sistemista su Reddit, citato da Tom's Hardware, sostiene invece che su dispositivi gestiti con Intune «puoi avviare qualunque cosa nel contesto dell'utente connesso». Riferisce anche di aver potuto usare i programmi lasciati aperti prima del blocco.
Per il controllo completo, secondo il ricercatore, il secondo passo è SignDrop. È un'altra zero-day di privilege escalation nel componente CLFS, pubblicata il 10 novembre, e funziona solo se la macchina è vulnerabile anche a quella.
Al momento non risultano sfruttamenti attivi di FastUnlock.
Microsoft non ha indicato soluzioni temporanee. La correzione potrebbe arrivare con un aggiornamento straordinario oppure con il Patch Tuesday dell'8 dicembre 2026. Nel frattempo si può intervenire in tre modi.
Per chi gestisce flotte di portatili o PC condivisi, la lezione va oltre questa specifica falla. Un disco cifrato con sblocco automatico all'avvio protegge il PC spento, non il PC acceso. E le funzioni di accessibilità della schermata di blocco vanno considerate parte della superficie d'attacco.
Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.
Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.
Nessuno ha ancora commentato.