

Non hai tempo di seguirci tutti i giorni? Nessun problema! Ecco a te il riepilogo di quanto proposto da TurboLab.it nel corso della settimana in conclusione.
📬 Vuoi ricevere questo resoconto comodamente via email, una volta a settimana? Allora iscriverti alla newsletter!

Mister Download Manager l'alternativa open source di IDM
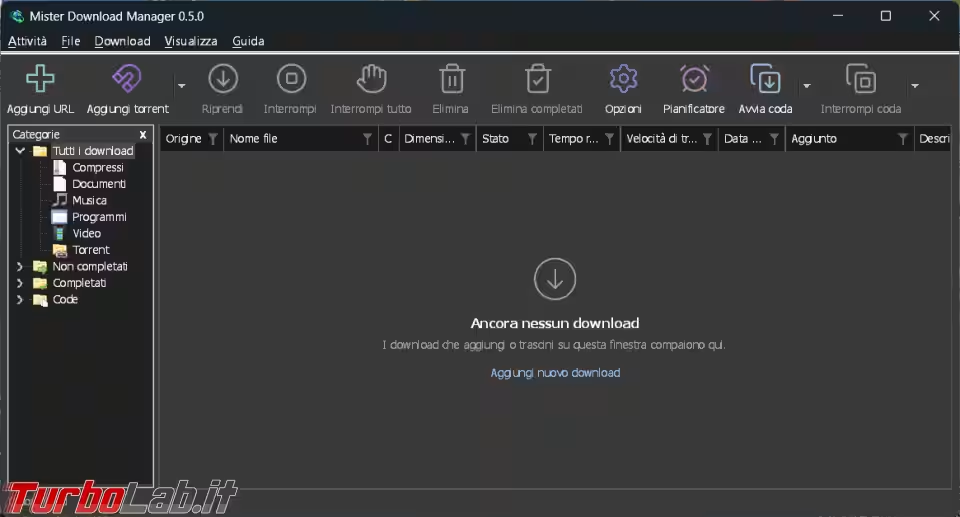
In questi tempi in cui grazie all'uso delle IA si riescono a clonare programmi commerciali, come Microsoft Office, e rilasciare interessanti, ma ancora acerbe, soluzioni gratuite e Open Source, anche Internet Download Manager (IDM) ha il suo clone e si chiama Mister Download Manager, MDM nel resto dell'articolo, scaricabile anche da Github.
» Leggi: Mister Download Manager l'alternativa open source di IDM
Scoperta nuova falla NoisyTCP nel kernel Linux: un attaccante può bloccare i sistemi da remoto
Una nuova falla scoperta nello stack TCP del kernel Linux, rimasta nascosta per 11 anni, consente a un attaccante remoto, senza alcuna autenticazione, di mandare in kernel panic un server. Il codice coinvolto è quello che gestisce praticamente tutto il traffico di rete delle macchine colpite. La vulnerabilità si chiama NoisyTCP, è tracciata come CVE-2026-99288 e porta la firma del ricercatore Hyunwoo Kim (@v4bel). Kim l'ha scoperta, segnalata e corretta, poi ha pubblicato l'advisory su GitHub ieri, 15 novembre 2026, alle 16:00 UTC, allo scadere dell'embargo. Il risultato è che molti server Linux esposti su Internet restano un bersaglio per attacchi DoS fino al prossimo aggiornamento del kernel, seguito da un riavvio.
» Leggi: Scoperta nuova falla NoisyTCP nel kernel Linux: un attaccante può bloccare i sistemi da remoto
Arriva anche NGINX2Shell / NGINX2Root: due falle CRITICHE permettono l'esecuzione di codice da remoto - aggiornamenti 1.30.7 e 1.31.9 già disponibili
Le hanno già battezzate "NGINX2Shell" oppure "NGINX2Root": due falle critiche nel modulo HTTP/2 di nginx che consentono a un attaccante non autenticato di eseguire codice da remoto e, di fatto, prendere pieno controllo del sistema. Le versioni coinvolte coprono buona parte della storia del web server: per una delle due vulnerabilità si parte dalla 1.9.5 del 2015, la prima con supporto HTTP/2. Oggi, 18 novembre 2026, il progetto ha pubblicato le release correttive 1.30.7 (stable) e 1.31.9 (mainline). I pacchetti delle principali distribuzioni Linux, però, a questa data non risultano ancora aggiornati. Per molti amministratori, quindi, la versione corretta esiste ma non è ancora arrivata sui loro server.
Java4Shell è la nuova falla CRITICA in OpenJDK 17 e successivi. Aggiornamento già disponibile
Un'ora per trovarla, altre due per costruire l'exploit e meno di 200 $ di token AI spesi per metterla a punto. Tanto è bastato ai ricercatori della società di sicurezza Calif per trasformare Java4Shell (CVE-2026-114938) in una minaccia concreta per molti server aziendali del pianeta. Si tratta di una vulnerabilità critica nel decoder Base64 di OpenJDK che consente a un aggressore remoto e non autenticato di eseguire codice arbitrario, mandare in crash la Java Virtual Machine (JVM) o estrarre dati sensibili dalla sua memoria.
» Leggi: Java4Shell è la nuova falla CRITICA in OpenJDK 17 e successivi. Aggiornamento già disponibile
Hacking da taschino: Flipper One è già acquistabile su Kickstarter
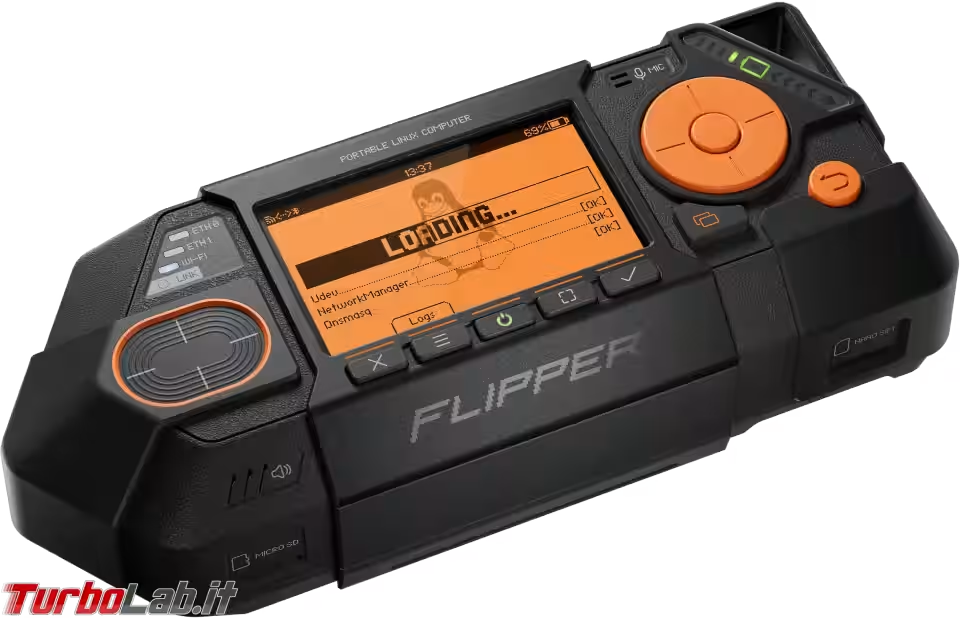
Flipper Zero è diventato in pochi anni uno strumento fisso nello zaino di chi fa hacking e ricerca di sicurezza: un gadget tascabile che dialoga con badge NFC, telecomandi a infrarossi e radio sub-GHz. Ora il produttore Flipper Devices chiede alla community di finanziare un progetto molto più ambizioso. Si chiama Flipper One ed è un computer Linux portatile pensato per il test delle reti, i progetti hardware e la ricerca di sicurezza, proposto su Kickstarter a 399 $. Il salto di potenza rispetto al Flipper Zero è netto. La partita però non è solo tecnica: l'azienda ammette che a quel prezzo non guadagna nulla e che la campagna potrebbe essere annullata prima della scadenza.
» Leggi: Hacking da taschino: Flipper One è già acquistabile su Kickstarter
Aggiornamenti di sicurezza per PHP (tutte le versioni): corrette 17 falle, 7 critiche
Il team di PHP ha rilasciato poche ore fa nuove versioni dell'interprete. Sono state corrette 17 vulnerabilità, 7 delle quali critiche. Fra queste c'è anche il "terzo PHP2Shell", rimasto senza patch da fine ottobre.
» Leggi: Aggiornamenti di sicurezza per PHP (tutte le versioni): corrette 17 falle, 7 critiche
Microsoft: "Copilot è il nuovo sistema operativo", Word, Excel e PowerPoint si aprono da lì
«Copilot è il nuovo sistema operativo del lavoro». Con questa frase Satya Nadella ha aperto ieri, 17 novembre 2026, il keynote di Microsoft Ignite a San Francisco. Lo slogan accompagna un annuncio concreto: la disponibilità generale di Word, Excel e PowerPoint all'interno di Copilot. L'assistente AI smette così di essere un pannello appoggiato sopra le app di Office e diventa il punto d'ingresso da cui le app stesse vengono richiamate. Per chi gestisce postazioni e licenze in azienda, la posta in gioco è chiara: Microsoft punta a far cominciare la giornata lavorativa dentro Copilot, prima ancora che dentro un documento.
» Leggi: Microsoft: "Copilot è il nuovo sistema operativo", Word, Excel e PowerPoint si aprono da lì
Windows Baseline Protection in Windows 11: i programmi potranno rifiutare di avviarsi se il PC non supera i controlli di sicurezza
Otto controlli, una sola risposta: sì oppure no. È la sintesi di Windows Baseline Protection, la funzione che Microsoft ha presentato a Ignite 2026 e che permette a qualsiasi applicazione di chiedere a Windows 11 se il PC su cui gira rispetta un insieme fisso di protezioni di sicurezza. Al momento è in anteprima tramite il programma Windows Insider, mentre il rilascio generale è previsto per il 2027. Nessuna delle protezioni coinvolte è nuova. La novità è che il loro stato diventa un segnale unico e leggibile da programmi come Battle.net e le applicazioni Adobe, i cui sviluppatori potranno decidere come trattare i PC che non superano il controllo.
Gemini: finalmente puoi conservare lo storico delle chat ma impedire di usarle per addestrare l'AI di Google
Fino ad ora, chi usava Gemini ha dovuto scegliere: conservare le proprie conversazioni oppure tenerle fuori dall'addestramento dei modelli di Google. Le due cose andavano insieme, come un pacchetto prendere-o-lasciare. Ora, finalmente!, Google ha annunciato che le due scelte diventano indipendenti. Nell'app Gemini arrivano due impostazioni distinte: una per la cronologia delle chat, l'altra per l'uso dei dati nell'addestramento dell'AI generativa. Per chi tiene alla privacy è una buona notizia, almeno in parte. La separazione, infatti, porta con sé un cambiamento meno pubblicizzato ma altrettanto importante: i tempi di conservazione delle chat si allungano (parecchio).
Disponibile Gemini 4 Neon: prestazioni paragonabili a Carbon, ma con il 32% di costo in meno
Una settimana dopo Carbon e Hydrogen, Google aggiunge un altro elemento alla sua tavola periodica dell'intelligenza artificiale: Gemini 4 Neon, quarto modello della famiglia Gemini 4 dopo Argon, Carbon e Hydrogen. In un post sul blog ufficiale di Google, Koray Kavukcuoglu lo descrive come un modello capace di offrire «un'intelligenza di frontiera, unita alla capacità di portare a termine rapidamente, dall'inizio alla fine, attività complesse di ingegneria del software, lavoro intellettuale e ricerca scientifica». La promessa, insomma, è quella di avere prestazioni da modello di punta a costi e velocità da fascia intermedia. Per chi sviluppa con le API di Gemini o paga un abbonamento, è un cambiamento concreto: Neon diventa il nuovo modello predefinito per l'analisi approfondita.
» Leggi: Disponibile Gemini 4 Neon: prestazioni paragonabili a Carbon, ma con il 32% di costo in meno
Windows PowerShell 5.1 è deprecata: PowerShell 7 sarà di serie nella prossima versione di Windows
Microsoft ha annunciato che la prossima versione di Windows sarà la prima a integrare nativamente PowerShell 7 al posto della 5.1 che Windows 11 include oggi. Per chi amministra macchine Windows o scrive script, è il momento di fare l'inventario: ciò che gira da anni senza problemi non è detto che funzioni identico sulla versione moderna.
» Leggi: Windows PowerShell 5.1 è deprecata: PowerShell 7 sarà di serie nella prossima versione di Windows
Microsoft annuncia il nuovo Windows Server 2028. Già disponibile in anteprima pubblica
Server Core già blindato al primo avvio e una baseline di sicurezza che l'amministratore allenta solo dove serve, invece di doverla costruire da zero. È questo il biglietto da visita di Windows Server 2028, la prossima versione principale del sistema operativo server di Microsoft. L'azienda l'ha presentata martedì 17 novembre 2026, alla conferenza Ignite, e la build è già disponibile in anteprima pubblica. Per chi gestisce infrastrutture aziendali la posta in gioco è concreta. Il successore di Windows Server 2025 rovescia l'approccio "prima installa, poi metti in sicurezza", e chi pianifica il ciclo di aggiornamenti dei prossimi anni deve cominciare a tenerne conto.
» Leggi: Microsoft annuncia il nuovo Windows Server 2028. Già disponibile in anteprima pubblica
JEDEC presenta DDR6: moduli RAM più piccoli, 12,8 GT/s di velocità e bus dati più largo del 50%
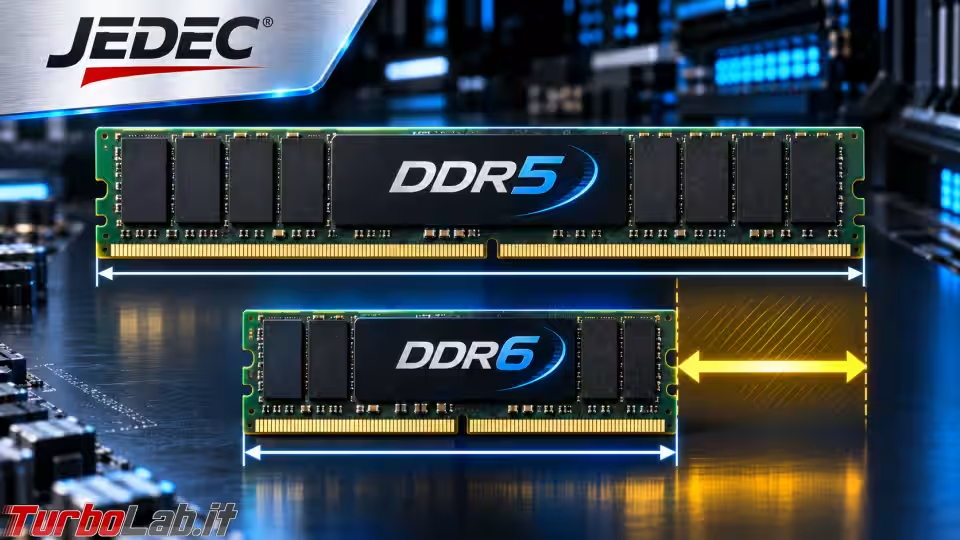
"44% più piccole". È il confronto tra la lunghezza di un modulo DDR6 e quella di un modulo DDR5, ed è uno dei dati che spiccano nell'anteprima dello standard DDR6 svelata da JEDEC, l'organismo che definisce le specifiche delle memorie. Il documento traccia la direzione della prossima generazione di memoria principale per AI, cloud, data center, server e PC client: più velocità, un bus dati più largo e chip più densi. Non si tratta però di uno standard definitivo, e la differenza conta. I numeri che seguono sono obiettivi di sviluppo, non specifiche chiuse.
» Leggi: JEDEC presenta DDR6: moduli RAM più piccoli, 12,8 GT/s di velocità e bus dati più largo del 50%
OpenAI rilascia GPT-6.2 Astra e Sol: Astra costa il 20% in meno nelle API, più risultati con meno token
OpenAI alza di nuovo l'asticella rilasciando GPT-6.2, in due varianti: Astra e Sol. Le promesse riguardano lavoro professionale, codice e uso autonomo del computer. Soprattutto, OpenAI sostiene di ottenere risultati migliori consumando meno token, e nel caso di Astra anche a un prezzo di listino più basso. Se i numeri reggeranno alla prova dei carichi reali, chi automatizza flussi di lavoro con gli agenti avrà buone ragioni per rifare i conti tra OpenAI, Anthropic e Google.
NAS Synology in pericolo NGINX2Root / NGINX2Shell - Disattiva HTTP/2 in attesa della patch!
Synology ha pubblicato l'advisory Synology-SA-26:20 per segnalare che DiskStation Manager (DSM), il sistema operativo a bordo dei NAS, è in pericolo per via della vulnerabilità NGINX2Root / NGINX2Shell emersa ieri nel modulo che gestisce il protocollo HTTP/2 del server web NGINX. La patch sarà disponibile a partire dal 20 novembre.
» Leggi: NAS Synology in pericolo NGINX2Root / NGINX2Shell - Disattiva HTTP/2 in attesa della patch!
NAS Synology in pericolo: DSM e BeeStation OS sono interessati da una falla critica nell'API OAuth (pericolosità: 9.8)
Un NAS esposto su Internet, pieno di backup, e una falla che permette a un aggressore remoto di leggere e scrivere file a piacimento. È lo scenario descritto in Synology-SA-26:21, il bollettino di sicurezza che Synology ha pubblicato il 18 novembre 2026 per DSM e BeeStation OS. Al momento non risultano sfruttamenti confermati ma, per chi usa un NAS Synology come cassaforte dei dati di casa o dell'ufficio, la patch va in cima alla lista.
Trezor, hackerato lo spedizioniere Skladon: esposti i dati di 27.000 ordini, ma i wallet sono al sicuro
Skladon, società di logistica che gestisce le spedizioni degli hardware wallet prodotti da Trezor in molti Paesi, ha subito un accesso non autorizzato ai propri sistemi, con l'esposizione dei dati di circa 27.000 ordini. Trezor ha reso pubblico l'incidente il 16 novembre 2026, assicurando però che dispositivi e wallet non sono stati compromessi. Il problema è un altro. Un elenco di acquirenti di wallet hardware per criptovalute, completo di indirizzo di casa, vale moltissimo per truffatori e malintenzionati.
Google Play Best of 2026: Notability è l'app dell'anno e Arknights: Endfield il miglior gioco
Google ha annunciato i vincitori di Google Play Best of 2026, i riconoscimenti annuali che premiano app, giochi e libri dell'anno. Secondo Google, il premio va alle app e ai giochi che hanno aiutato le persone «a imparare, giocare e portare a termine le cose». Le scelte, però, raccontano anche dove Google vuole portare Android: più AI nelle attività quotidiane e più continuità tra telefono, tablet e PC.
» Leggi: Google Play Best of 2026: Notability è l'app dell'anno e Arknights: Endfield il miglior gioco
WordPress 7.1.5: 20 correzioni di sicurezza nel core, aggiornare immediatamente è obbligatorio
20 modifiche di sicurezza in un solo aggiornamento di manutenzione. Una di queste può consentire a un visitatore anonimo di eseguire di codice sul server. È il bilancio di WordPress 7.1.5, rilasciato ieri, 18 novembre 2026, come security release. Il team del progetto raccomanda di aggiornare immediatamente. Le falle stanno nel core, non in un plugin: riguardano quindi ogni installazione rimasta indietro, indipendentemente da tema ed estensioni. Chi ha attivi gli aggiornamenti automatici in background riceverà la patch senza intervenire. Tutti gli altri devono muoversi adesso.
» Leggi: WordPress 7.1.5: 20 correzioni di sicurezza nel core, aggiornare immediatamente è obbligatorio
Vulnerabilità critica in Rootways Authorize.net CIM Pro (Magento 2): aggiorna subito alla 4.1.5
Un parametro nel flusso di pagamento con Apple Pay e nessun controllo su dove punti. Tanto basta per trasformare Rootways Authorize.net CIM Pro, estensione di pagamento per Magento 2, in un client HTTP al servizio di chiunque. La vulnerabilità è registrata come CVE-2026-130583, è stata pubblicata ieri, 17 novembre 2026, e ha un punteggio CVSS 4.0 di 9,3 su 10. La buona notizia è che la correzione esiste già, nella versione 4.1.5. Al momento, inoltre, non risultano attacchi in corso. Per chi gestisce un negozio Magento con questa estensione, però, il margine per aggiornare con calma è molto ridotto.
» Leggi: Vulnerabilità critica in Rootways Authorize.net CIM Pro (Magento 2): aggiorna subito alla 4.1.5
Tutte le novità di PHP 8.6: cosa cambia per il codice già scritto e quando aggiornare
PHP 8.6 è disponibile in versione finale a partire dal 19 novembre 2026. Si tratta di un "major update" del linguaggio, che porta in dote Partial Function Application, la nuova funzione clamp(), la classe Time\Duration, le proprietà readonly con valore predefinito e una nuova API per gestire migliaia di connessioni. Di più: le sessioni sono più sicure di default, e la lista delle funzionalità deprecate è lunga. Vediamo dunque tutte le novità di PHP 8.6, cosa cambia per il codice già scritto e quando conviene aggiornare
» Leggi: Tutte le novità di PHP 8.6: cosa cambia per il codice già scritto e quando aggiornare
Ruby2Shell (ruby2ßhell), vulnerabilità critica nell'interprete Ruby: aggiorna a 3.3.14, 3.4.13 o 4.0.10
Ventuno caratteri ß in una stringa. Tanto basta per far scrivere a Ruby un byte oltre la fine di un buffer nell'heap e, in alcuni scenari, quel singolo byte si trasforma in esecuzione di codice da remoto senza autenticazione. La vulnerabilità si chiama Ruby2Shell (Veria Labs la stilizza "ruby2ßhell"), è tracciata come GHSA-34m4-m9fh-gqp5 e il team di Ruby la classifica come critica. Il difetto non sta in una gemma o in un framework, ma nell'interprete stesso. È quindi sotto Ruby on Rails, sotto GitLab, sotto Mastodon e sotto parecchi altri software self-hosted che molti amministratori hanno in produzione senza pensare troppo a quale Ruby ci sia dentro.
Il ransomware The Gentlemen rivendica un attacco a NVIDIA, ma non ci sono prove
Un logo, un ticker di Borsa, un fatturato e un conto alla rovescia. Nient'altro. È quanto ha pubblicato la gang ransomware The Gentlemen, che ha aggiunto NVIDIA all'elenco delle vittime sul proprio sito di leak nel dark web. L'azienda ha avviato un'indagine. Però la sua prima dichiarazione ufficiale sposta il baricentro della vicenda: si parla di un possibile incidente presso un partner esterno, e NVIDIA afferma di non aver trovato indicazioni che i propri sistemi siano stati colpiti. Al momento, quindi, c'è una rivendicazione non verificata e nessuna conferma di violazione.
» Leggi: Il ransomware The Gentlemen rivendica un attacco a NVIDIA, ma non ci sono prove
Ultimo video
🪟 IL SUPPORTO PER WINDOWS 10 È TERMINATO! SPIEGA + COME RICEVERE AGGIORNAMENTI GRATIS nel 2025/2026
Video precedenti:
- ▶️ Cosa vedo quando mi parlate dei vostri Mac #apple #mac #pc
- ▶️ SVUOTARE CESTINO NASCOSTO DI #whatsapp
- ▶️ 🗑️ COME SVUOTARE il CESTINO NASCOSTO di WHATSAPP 💬
Messaggi dal forum
- Il lato del cazzeggio digitale (2026) 185 messaggi
- Un progetto che vorrei sottoporre alla community 67 messaggi
- Kaspersky Antivirus gratuito in scadenza 21 messaggi
- I primi messaggi di ogni nuovo utente richiedono approvazione 22 messaggi
- Cancellazione associazioni articoli<->file inutilizzate 20 messaggi
- [BUG] allegati articoli ps1 che diventano html 9 messaggi
- [Miglioramento] Chiudere la galleria immagini 4 messaggi
- I tuoi argomenti 7 messaggi
- il mio PC si spegne senza preavviso 21 messaggi
- Commenti a "Di nuovo! Supermercati europei hackerati: frigoriferi portati a 50°C da remoto, merce buttata in ..." 28 messaggi
- Commenti a "Il forum di Apple chiude dopo 28 anni. Discussioni a rischio eliminazione" 7 messaggi
- Commenti a "gputaskman: tool open source mostra chi occupa la VRAM della GPU, processo per processo" 2 messaggi
- Dubbio formattazione win 11 cancellare partzioni nascoste 7 messaggi
- Commenti a "Mister Download Manager l'alternativa open source di IDM" 2 messaggi
- Politica prezzi AVM / FRITZ! in Italia: rincari fino al 66% sullo shop ufficiale rispetto alla Germania 1 messaggio
- Servizi Microsoft ancora down 1 messaggio
- Commenti a "JEDEC presenta DDR6: moduli RAM più piccoli, 12,8 GT/s di velocità e bus dati più largo del 50%" 4 messaggi
- Caricare un file senza estensione (es. LICENSE) come Download dà errore 500 1 messaggio
- Commenti a "Hacking da taschino: Flipper One è già acquistabile su Kickstarter" 2 messaggi
- Router non prende 5G 3 messaggi
Curiosità
Questa newsletter è stata recapitata a 2.987 iscritti.
I domini più usati sono @gmail.com (64.18% degli iscritti), @libero.it (7.83%), @tiscali.it (6.36%).
Se ti è piaciuto questo articolo, condividilo sui social! Grazie!

Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.