BigDiskBuster: il PoC che blocca gli aggiornamenti di Microsoft Defender Antivirus riempiendo il disco (aggiornato: 21 settembre 2026, ore 16:17)
- a cura di: massimo.valenti
- Commenti:
- Letture:
- Aggiornato: 51 minuti fa
- Pubblicato: 56 minuti fa

Per favore, aggiungi TurboLab.it alle eccezioni del tuo Ad Blocker. Siamo un progetto no-profit, e la pubblicità è indispensabile per pagare le spese.
In alternativa, puoi sostenerci con una donazione.
Rispetteremo ogni tua scelta, e potrai sempre utilizzare il sito senza limitazioni.
Lo scudo di Sicurezza di Windows resta verde, il servizio antivirus risulta attivo, la protezione in tempo reale è accesa. Eppure le definizioni dei malware hanno smesso di aggiornarsi giorni fa. È questo lo scenario che prova a costruire BigDiskBuster, un proof of concept pubblicato su GitHub dall'ormai celeberrimo ricercatore che si firma MSNightmare (o Nightmare-Eclipse) e che punta a impedire a Microsoft Defender Antivirus di portare a termine gli aggiornamenti di piattaforma e di intelligence di sicurezza. Il codice è dichiaratamente sperimentale e, a oggi, 21 settembre 2026, nessuno ha confermato i risultati in modo indipendente.
Il tool viene presentato dall'autore come una tecnica di denial of service contro il meccanismo di aggiornamento di Defender. Non è una falla sfruttabile da remoto: serve già avere esecuzione di codice sulla macchina bersaglio, oppure un accesso da insider. Questo lo rende irrilevante come vettore di accesso iniziale e interessante, invece, nella fase successiva a una compromissione.
C'è da dire che l'idea non è nuova in senso assoluto. Si tratta, piuttosto, di una variante/evoluzione del PoC chiamato "UnDefend" che lo stesso ricercatore aveva presentato qualche tempo addietro:
» Leggi: UnDefend: il nuovo attacco zero-day che blocca Windows Defender (senza privilegi admin)
L'idea è brutale nella sua semplicità. BigDiskBuster tiene d'occhio le directory di aggiornamento di Defender sul disco di sistema C: - quelle della piattaforma e delle definizioni - e attende che il filesystem cambi. Appena compare una nuova cartella di aggiornamento, il programma controlla lo spazio libero residuo e crea un file temporaneo nascosto, con flag di cancellazione alla chiusura, che si mangia quasi tutta la capacità disponibile.
Il gioco si ripete in loop: ogni volta che si libera spazio, thread aggiuntivi lo riassorbono immediatamente. L'installer di Defender, a quel punto, non trova più il posto necessario per scompattare e installare i pacchetti. Quando la directory monitorata sparisce - segno che l'aggiornamento è fallito - il tool rilascia gli handle e restituisce lo spazio, cancellando buona parte delle tracce evidenti.
C'è un secondo tassello: il programma apre un handle su MRT.exe, lo Strumento di rimozione malware Microsoft, con permessi di condivisione restrittivi, così che nessun altro processo possa modificarlo o eliminarlo finché l'handle resta aperto. Secondo la descrizione del progetto, sono coinvolti tutti e tre i canali di aggiornamento: firme di sicurezza, motore di scansione e componenti di piattaforma. Il codice è scritto interamente in C++, in un unico file BigDiskBuster.cpp, senza pacchetti di release pronti all'uso; il repository ha già superato quota 130 star e 20 fork.
La parte scomoda non è il crash, perché non c'è nessun crash. Il proof of concept non disattiva il servizio antivirus né spegne la protezione in tempo reale: Defender continua a dichiararsi operativo mentre il suo contenuto di rilevamento diventa progressivamente obsoleto. Uno stato "sano" del servizio, dunque, non dice nulla sulla freschezza delle firme, ed è esattamente su questo scollamento che un attaccante può lavorare - per esempio abbinando la sabotatura degli update a malware aggiunto di recente al database di Defender, così da giocare sul ritardo. Il problema pesa soprattutto dove Defender è l'unica soluzione di endpoint security in campo.
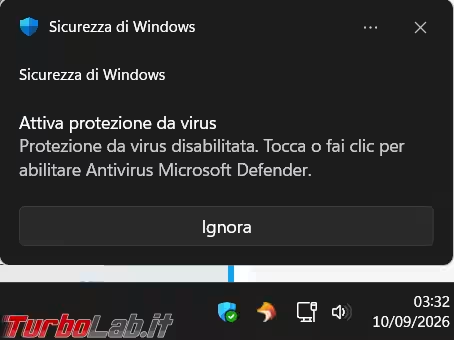
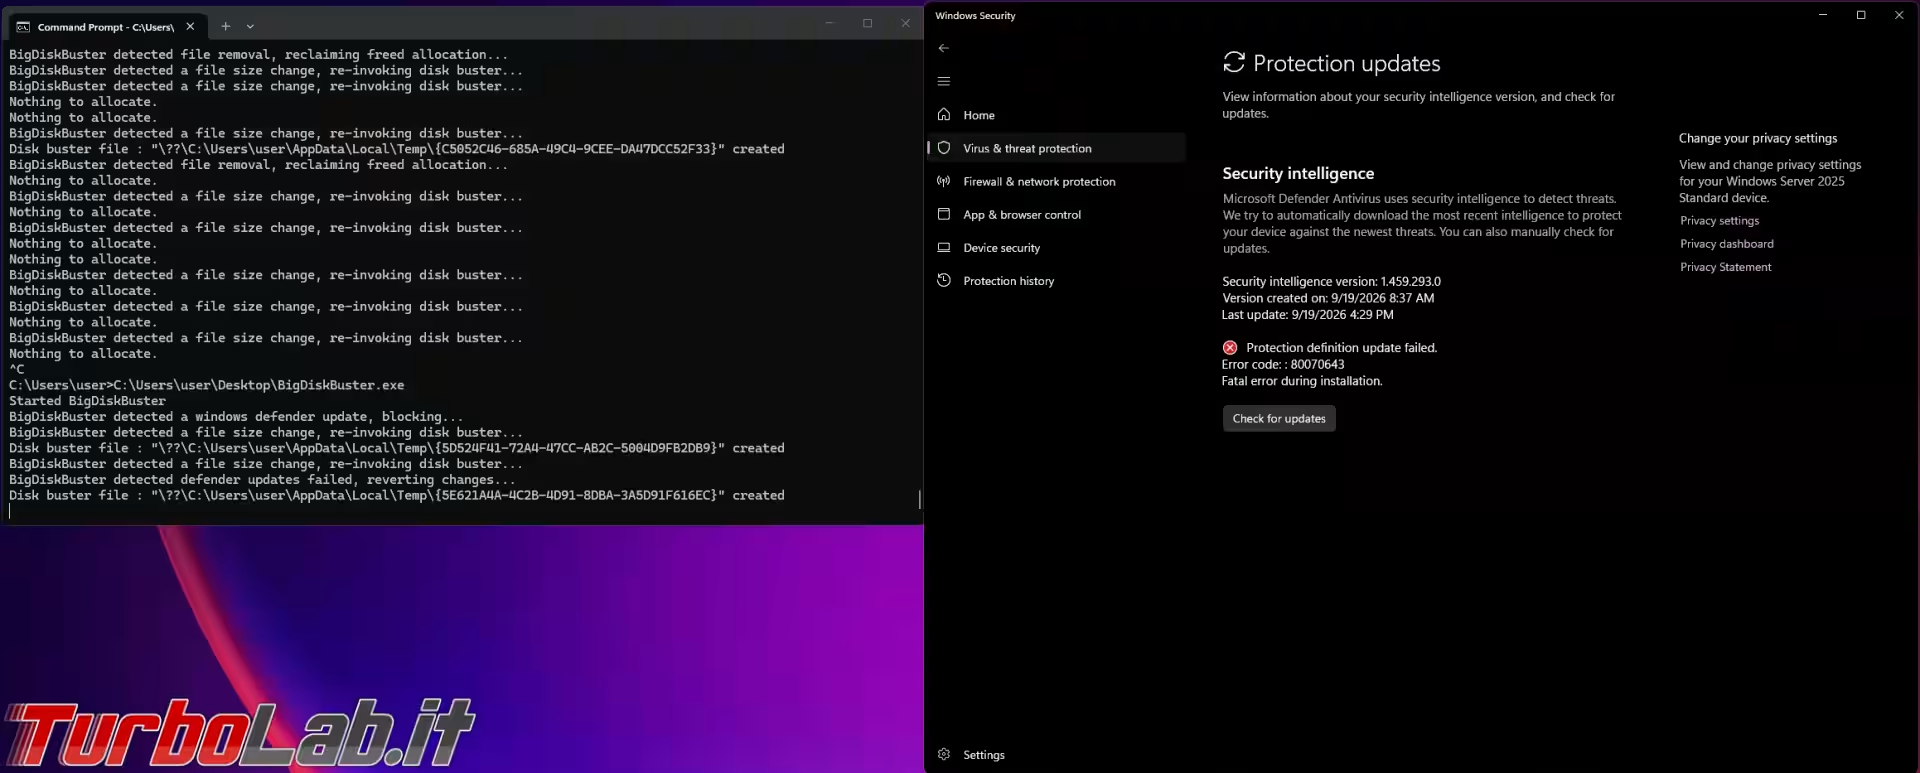
Le prove a supporto, però, sono per ora sottili. L'autore ha allegato uno screenshot in cui Sicurezza di Windows segnala Aggiornamento definizione protezione non riuscito con codice di errore 0x80070643, mentre la console del tool mostra il rilevamento dell'aggiornamento e l'allocazione dei file temporanei.
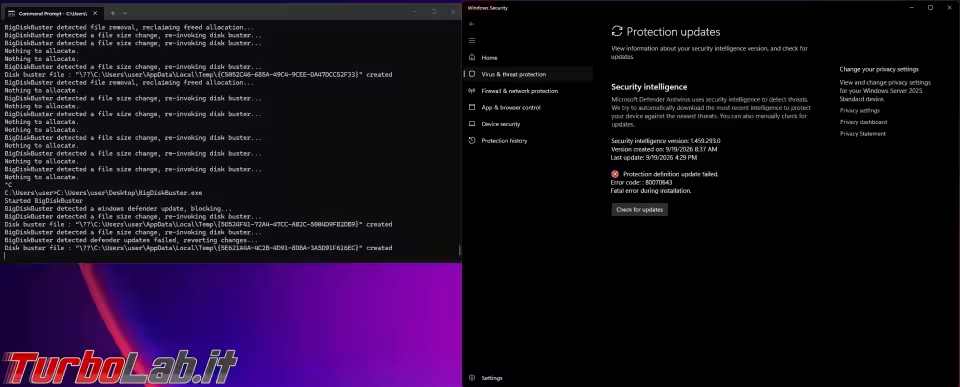
Quel codice, tuttavia, è un generico errore di installazione con molte cause possibili: da solo non dimostra nulla. L'autore stesso frena: il PoC «sembra funzionare su tutte le versioni di Windows supportate», ma il codice è «un po' pieno di bug» e va riscritto.
Nessun CVE è stato assegnato e Microsoft non ha pubblicato alcun advisory su questo comportamento specifico: non equivale però a una patente di innocuità. Nell'attesa, la verifica è alla portata di qualsiasi amministratore: il cmdlet PowerShell Get-MpComputerStatus restituisce versioni installate e data dell'ultimo aggiornamento, ed è il primo controllo da fare. In parallelo, il registro eventi conserva la storia sotto Registri applicazioni e servizi > Microsoft > Windows > Windows Defender > Operational, dove l'Event ID 2000 marca ogni aggiornamento riuscito: la sua assenza prolungata, o una sequenza di fallimenti, è un segnale di caccia più che sufficiente.
Gli altri indicatori sono coerenti con la tecnica descritta: crolli anomali dello spazio libero, file nascosti nelle directory temporanee, handle persistenti su MRT.exe. Sul fronte preventivo, politiche di application control come Windows Defender Application Control (WDAC) o AppLocker riducono il margine di manovra, impedendo l'esecuzione di binari non attendibili nelle posizioni scrivibili dall'utente.
Restano aperte parecchie domande, e non sono secondarie: non è chiaro se la tecnica sfrutti un comportamento "previsto" di Windows, se richieda privilegi amministrativi locali, quali versioni di Defender siano effettivamente vulnerabili e se una modifica di configurazione basti a neutralizzarla. In attesa di risposte più solide, l'indicazione pratica è duplice: allineare regolarmente versione di piattaforma e timestamp delle firme ai propri riferimenti di deployment, e non leggere ogni errore di aggiornamento di Defender come la firma di un attacco in corso.
Fonti: blog.rankiteo.com, cyberpress.org, cryptika.com
Nessuno ha ancora commentato.